Android では、デベロッパーや企業パートナーがデバイスを保護するために必要なデータを提供できるよう、常に取り組んでいます。本日、AndroidX セキュリティ状態 バージョン 1.1.0 と セキュリティ状態プロバイダバージョン 1.0.0 ライブラリの安定版リリースを発表いたします。これらのライブラリは、Android エコシステム全体の包括的なセキュリティ体制と保留中のアップデートの透明性を高めるように設計された一元化されたメカニズムを提供します。
セキュリティが重要な消費者向けアプリ(銀行、フィンテック、医療など)やモバイル デバイス管理(MDM)ソリューションを開発する場合、これらのライブラリを使用すると、コンポーネントごとにデバイスのセキュリティ状態をプログラムで検証できます。粗いモノリシックなセキュリティ パッチ レベル(SPL)に依存するのではなく、androidx.security.state ライブラリを使用して、コンポーネント レベルの実際の保護と、修正がアクティブに保留中かどうかを評価できます。OEM および Over-The-Air(OTA)クライアント デベロッパー向けに、コンパニオン androidx.security.state.provider ライブラリを使用すると、標準化されたメカニズムを介してアップデートの利用可能性を公開できます。
セキュリティ パッチ レベル(SPL)について
Android は、Google Play システム アップデートなどのモジュール式システムを通じて、迅速かつ独立したコンポーネント アップデートを提供できるように進化してきたため、単一の SPL ビルド プロパティに依存することは、デバイスの真のセキュリティ ポスチャーを判断する最善の方法ではなくなりました。コンポーネント レベルの可視性を提供するため、Security State ライブラリは 3 つの異なるパッチレベルの API を提供します。
- デバイス SPL(DSPL): ネットワーク呼び出しなしでデバイスのプロパティと設定からクエリされる、特定のシステム コンポーネントについてデバイスに現在インストールされ実行されているセキュリティ パッチ レベル。
- 公開済み SPL(PSPL): これらのコンポーネントについて、Android のセキュリティに関する公開情報で公式に公開されている最新のパッチレベル。
- 利用可能な SPL(ASPL): 特定のデバイスにダウンロードしてインストールできるパッチレベル。デバイス上のアップデート クライアントとのプロセス間通信(IPC)を介して非同期でクエリされます。
セキュリティ状態ライブラリは、次のコンポーネントでこれらのパッチレベルを追跡します。
- システム: 標準/OEM システム OTA アップデートで更新されるコア Android オペレーティング システム。
- システム モジュール: モジュラー OS サブシステムは、Google Play システム アップデート(プロジェクト Mainline)を通じてバックグラウンドでシームレスにアップデートされます。
- カーネル: デバイスのハードウェアとソフトウェアをつなぐ基盤レイヤ。月単位の日付ではなく、長期サポート(LTS)リリース バージョン(5.15.159 や 6.1.91 など)で評価されます。
コンポーネント レベルでこれら 3 つの異なるパッチレベルを提示することで、デベロッパーや企業はデバイスのセキュリティ レベルを正確に把握し、不足しているパッチを特定して、事前に対策を講じることができるようになります。その方法の 1 つを次の例に示します。
デバイス アクセスを全か無かの二者択一で判断するのではなく、デベロッパーや企業は DSPL、PSPL、ASPL を組み合わせて、コンテキストに応じたスマートなセキュリティ判断を行うことができます。たとえば、銀行アプリや企業向けアプリは、高額な支払いなどの機密性の高いワークフローや認証情報の登録を開始する前に、デバイスの現在のセキュリティ パッチ(DSPL)と保留中のアップデート(ASPL)を比較できます。インストール待ちのアップデートがある場合、デベロッパーや企業は、ユーザーにデバイスのアップデートを先に要求できます。さらに細かい制御を行うために、デベロッパーや企業は、特定の高リスクの脆弱性(CVE)がデバイスで修正されているかどうかをクエリできます。たとえば、タップして支払いを行うことや近接データ共有を承認する前に、NFC や Bluetooth の重要な修正が適用されていることを確認できます。
フローの概要
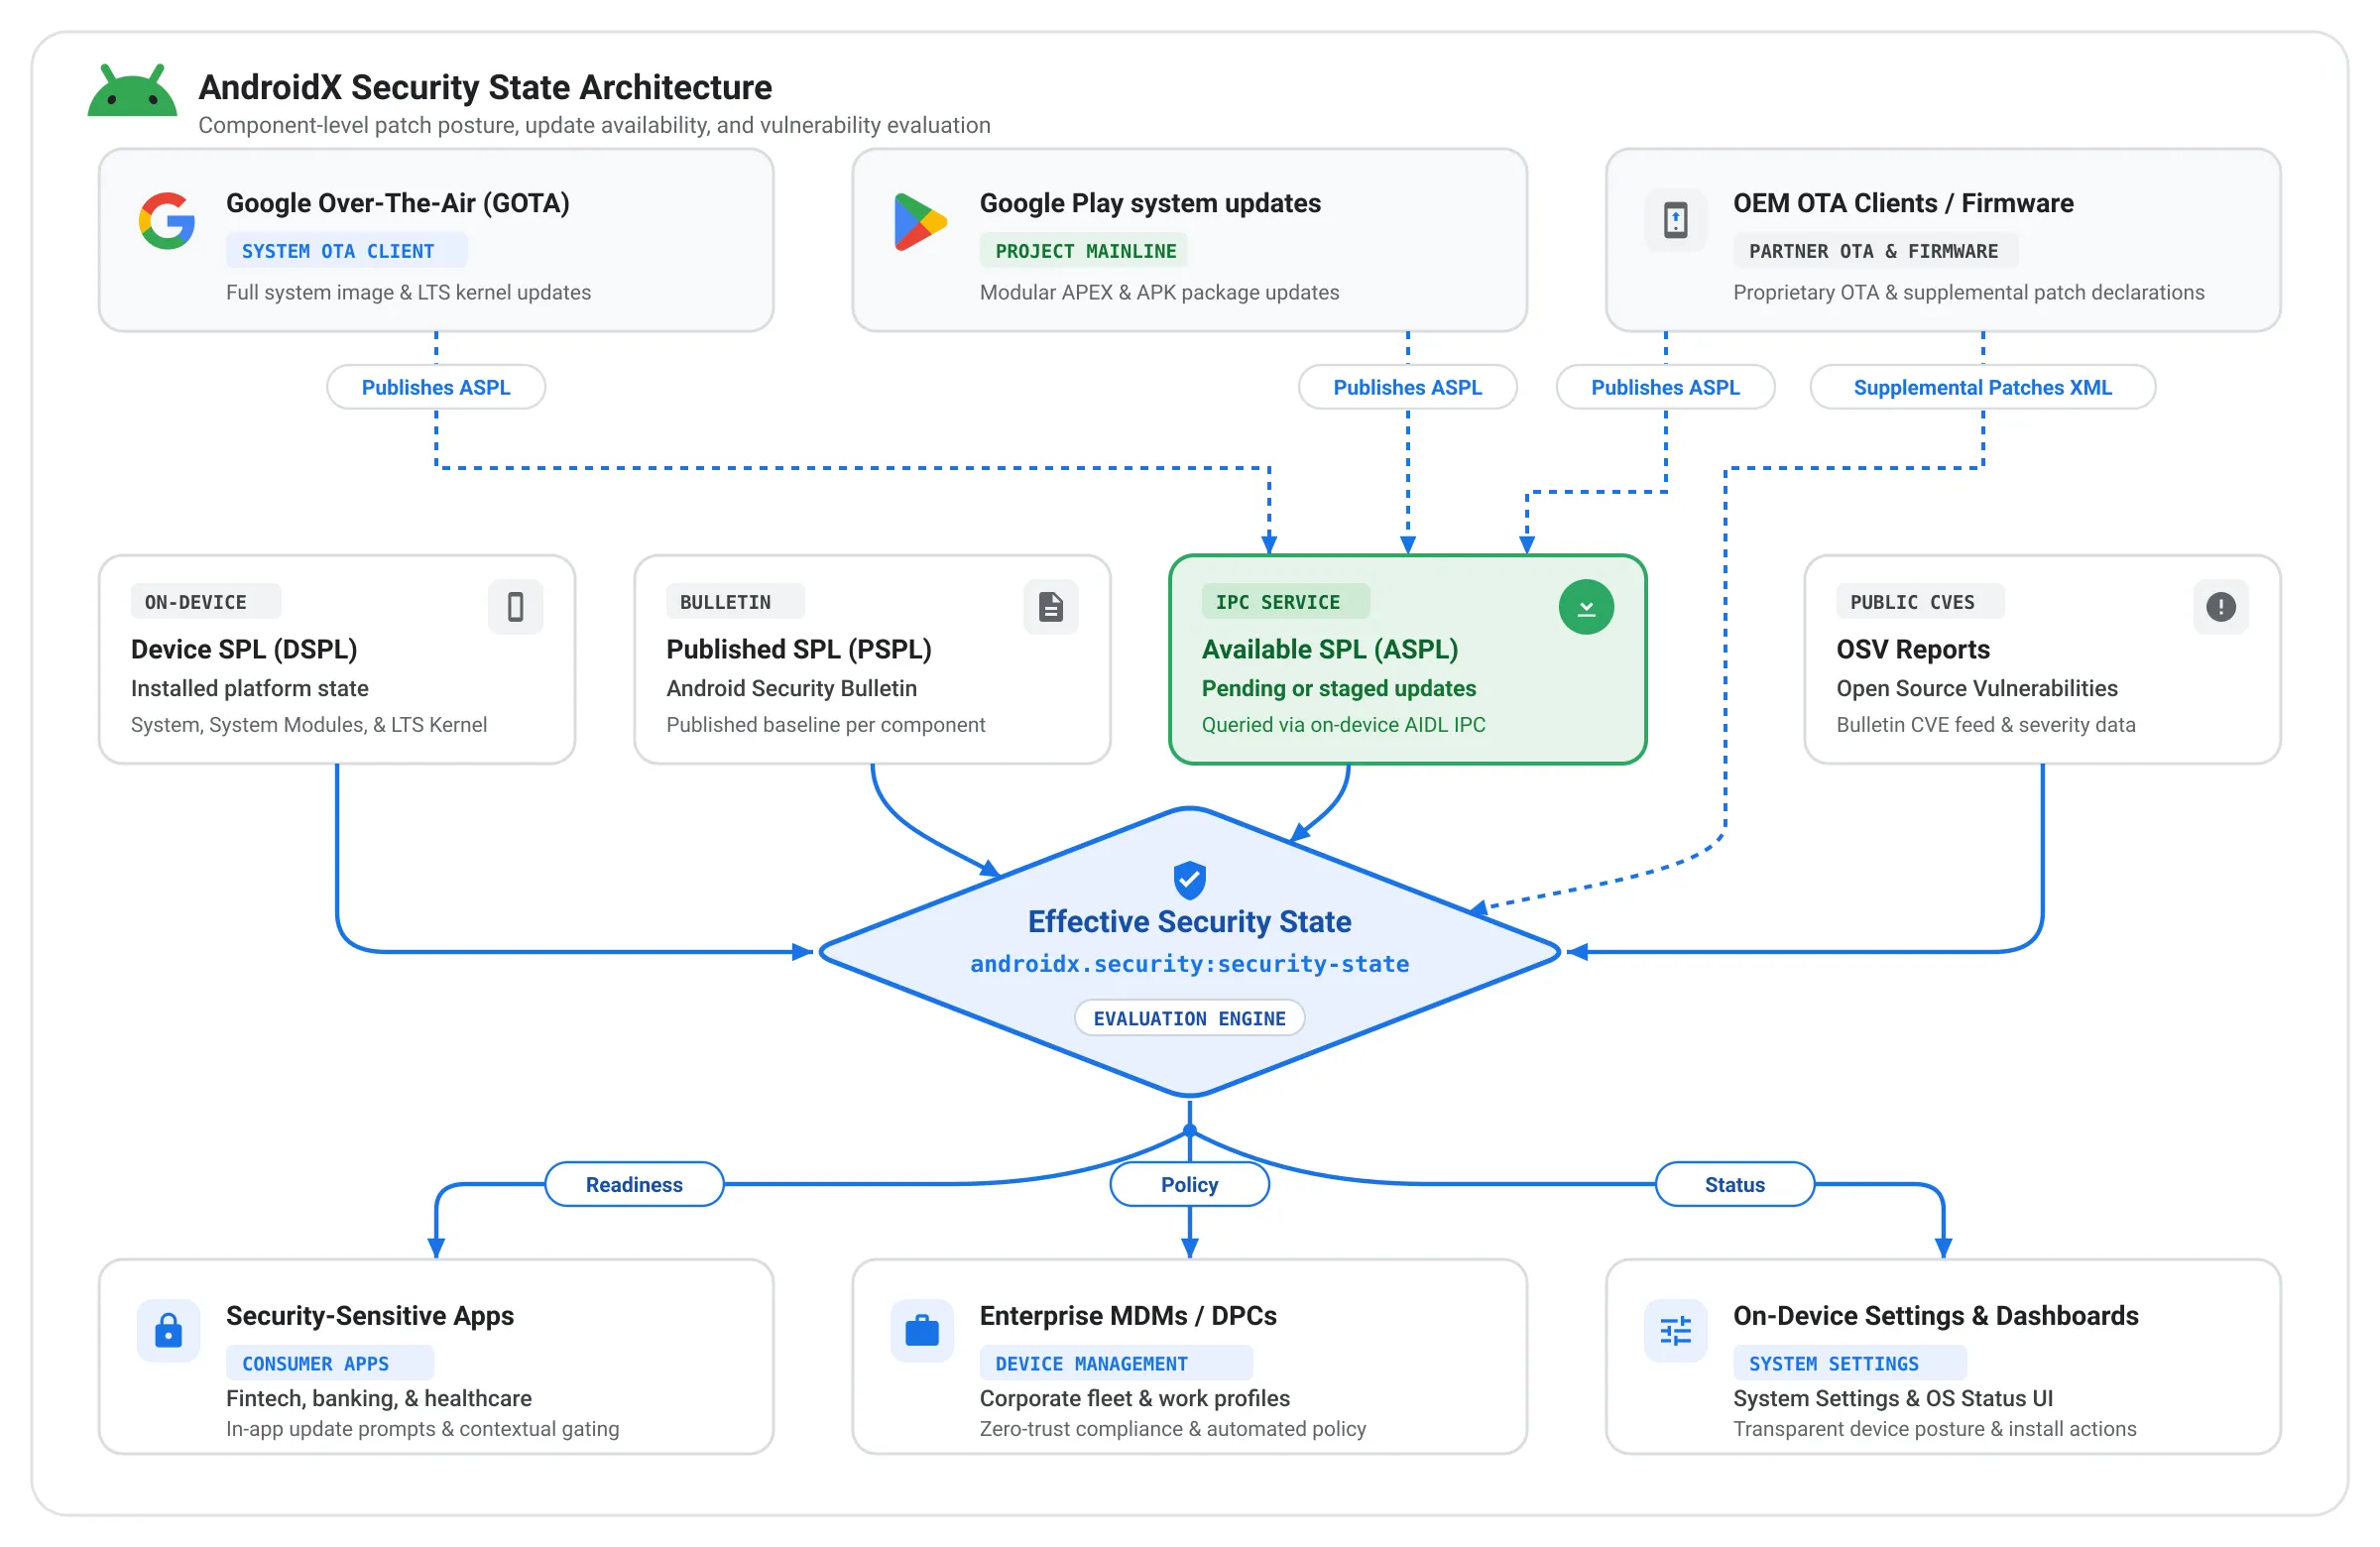
アプリ デベロッパーと企業管理向け
クライアント アプリケーションは、androidx.security.state ライブラリを使用して、コンテキストを認識したうえで情報に基づいた判断を行うことができます。
- 同期ポスチャー チェック(DSPL): アプリは、アプリの起動時にシステム、システム モジュール、カーネルのインストール済みパッチレベルを直ちに検査し、PSPL と比較して、機密性の高い企業リソースや生体認証アクセスをロック解除する前に、デバイスが組織の必要なセキュリティ ベースラインを満たしているかどうかを確認できます。
- 保留中のアップデートのプロンプト(ASPL): デバイスのパッチがわずかに遅れている従業員をすぐにブロックするのではなく、エンタープライズ アプリは ASPL にクエリを実行して、保留中のシステム アップデートまたは Google Play システム アップデートがステージングされ、インストール準備が整っているかどうかを確認できます。その場合、アプリは、インストールを完了するためにシステム設定に移動するようユーザーに促す、カスタマイズされたアプリ内ガイダンスを表示できます。
- 脆弱性レベルの監査(CVE): 信頼性の高いユースケースの場合、ライブラリは Open Source Vulnerabilities(OSV)からデバイス固有の脆弱性レポートをダウンロードし、特定の重大な CVE がデバイスで解決されたかどうかをプログラムで監査する機能を提供します。
OEM とアップデート クライアント向け: アップデートの提供状況の標準化
コンパニオン androidx.security.state.provider ライブラリは、アップデート クライアントがデバイスでアップデートの利用可能性を直接レポートするための標準化された Android IPC メカニズムを確立します。これまで、独自の OTA クライアントでアップデートの利用可能性が示されても、この情報はサイロ化され、サードパーティ アプリケーションでクエリできませんでした。今後、アプリは、アップデートが OEM の専用 OTA クライアント経由で配信されるか Google Play 経由で配信されるかにかかわらず、アップデート クライアントによって提供される限り、単一の統合 API を通じて ASPL の詳細にアクセスできます。
- Google Play システム アップデートは、GMS Android デバイス全体で ASPL をすでに公開しています。
- Google Over-The-Air(GOTA)もオンボーディングされており、世界中の OEM と協力して、OTA クライアントをこの標準化されたフレームワークにオンボーディングしています。
速報レベルのデータを組み込む
セキュリティ状態ライブラリは、単一の SPL 文字列だけでなく、そのパッチレベルがデバイスにとって実際にどのような意味を持つのかを明確にします。オープンソースの脆弱性(OSV)データベースと統合して Android のセキュリティに関する公開情報のデータを取得することで、ライブラリはこれまで以上に詳細な分析を行うことができます。このデータを使用すると、CVE エントリなどの特定の脅威がブロックされているかどうかを問い合わせるだけでなく、デバイスの「有効な」きめ細かいセキュリティ状態をライブラリから取得することもできます。
このアプローチが企業と Android OEM にもたらすメリットは次のとおりです。
- 特定のコンポーネントに対する新しい脅威が、月ごとのセキュリティ アップデートに含まれていないことがあります。この場合、ライブラリはコンポーネントのセキュリティ レベルを自動的に引き上げ、その「有効」なセキュリティ状態を反映します。これにより、既知のすべてのセキュリティの脅威から完全に保護されているデバイスが正確に評価されます。
- Android 17 で導入された新機能により、OEM は 補足パッチ XML ファイルを介して、SPL より上に適用された特定のセキュリティ修正を宣言できます。この機能により、特定のセキュリティ修正をバックポートする OEM は、モノリシック SPL の完全な引き上げを待つことなく、デバイスのコンプライアンスをすぐに証明できるため、継続的なパッチ適用作業が適切に評価されます。Security State ライブラリは、この詳細な情報をアプリやサービスに提供し、継続的なパッチ適用作業が実装された瞬間に認識されるようにします。
使ってみる
セキュリティ状態ライブラリは、Android エコシステム全体を強化するために構築されています。
- アプリ デベロッパーと MDM: ユーザーの保護を開始し、リアルタイムのパッチ ポスチャーを評価するには、公式のデバイスのセキュリティ状態を理解するガイドをご覧ください。
- OEM とアップデート クライアント: AndroidX Security State Provider ライブラリを使用して ASPL を公開するようにアップデート クライアントをオンボーディングします。補足パッチ XML を公開することで、バックポートされたパッチのクレジットをすぐに取得できます。
- リリースノート: Security-State ライブラリと Security-State-Provider ライブラリの公式 AndroidX リリースノートで、完全な変更ログと API シグネチャをご確認ください。
皆様からの貴重なご意見をお待ちしております。ライブラリをお試しいただき、ご意見やご感想をお聞かせください。また、問題が発生した場合は、公開の Android Issue Tracker でご報告ください。
-
 プロダクト ニュース
Google Play では、サブスクリプション プラットフォームを継続的に拡大し、成長の促進、新しいビジネスモデルへの適応、ユーザーのニーズへの対応をサポートしています。
Sheenam Mittal • 所要時間: 4 分 -
 プロダクト ニュース
昨年、Android Studio はあらゆる AI モデルに対応しました。本日、Google はコーディング エージェントの選択をサポートすることで、次のステップに進みます。
Matthew Warner • 所要時間: 3 分 -
 プロダクト ニュース
Googlebook は、共有 Android 基盤上に構築された新しいカテゴリのノートパソコンです。HP、Dell、Lenovo、Acer、Asus などのパートナーの高性能ハードウェアは、モバイルの利便性とデスクトップのパワーを兼ね備えています。
Fahd Imtiaz, Loryn Hairston • 所要時間: 4 分
Android 開発に関する最新の分析情報を毎週メールでお届けします。