অ্যান্ড্রয়েডএক্স সিকিউরিটি স্টেট লাইব্রেরির পরিচিতি: ডিভাইস সুরক্ষার একটি সমন্বিত রূপ
৪ মিনিটের পাঠ
অ্যান্ড্রয়েডে আমরা ডেভেলপার এবং এন্টারপ্রাইজ পার্টনারদের ডিভাইস সুরক্ষিত রাখার জন্য প্রয়োজনীয় ডেটা সরবরাহ করতে নিরন্তর কাজ করে যাচ্ছি। আজ আমরা AndroidX Security State ভার্সন 1.1.0 এবং Security State Provider ভার্সন 1.0.0 লাইব্রেরির স্টেবল রিলিজ ঘোষণা করতে পেরে আনন্দিত। এটি অ্যান্ড্রয়েড ইকোসিস্টেম জুড়ে সামগ্রিক নিরাপত্তা পরিস্থিতি এবং আসন্ন আপডেটগুলিতে আরও স্বচ্ছতা আনার জন্য ডিজাইন করা একটি কেন্দ্রীভূত ব্যবস্থা প্রদান করে।
আপনি নিরাপত্তা-সংবেদনশীল, গ্রাহক-কেন্দ্রিক অ্যাপ (যেমন ব্যাংকিং, ফিনটেক বা স্বাস্থ্যসেবা) অথবা মোবাইল ডিভাইস ম্যানেজমেন্ট (MDM) সলিউশন তৈরি করুন না কেন, এই লাইব্রেরিগুলো আপনাকে প্রতিটি কম্পোনেন্টের নিরাপত্তা অবস্থা প্রোগ্রাম্যাটিকভাবে যাচাই করার সুযোগ দেয়। একটি স্থূল, একক সিকিউরিটি প্যাচ লেভেল (SPL)-এর উপর নির্ভর করার পরিবর্তে, আপনি androidx.security.state লাইব্রেরির মাধ্যমে প্রকৃত কম্পোনেন্ট-স্তরের সুরক্ষা এবং কোনো প্রতিকার সক্রিয়ভাবে প্রক্রিয়াধীন আছে কিনা তা মূল্যায়ন করতে পারেন। OEM এবং ওভার-দ্য-এয়ার (OTA) ক্লায়েন্ট ডেভেলপারদের জন্য, এর সহযোগী androidx.security.state.provider লাইব্রেরিটি আপনাকে প্রমিত পদ্ধতির মাধ্যমে আপডেটের প্রাপ্যতা প্রকাশ করার সুযোগ দেয়।
নিরাপত্তা প্যাচ স্তর (SPL) বোঝা
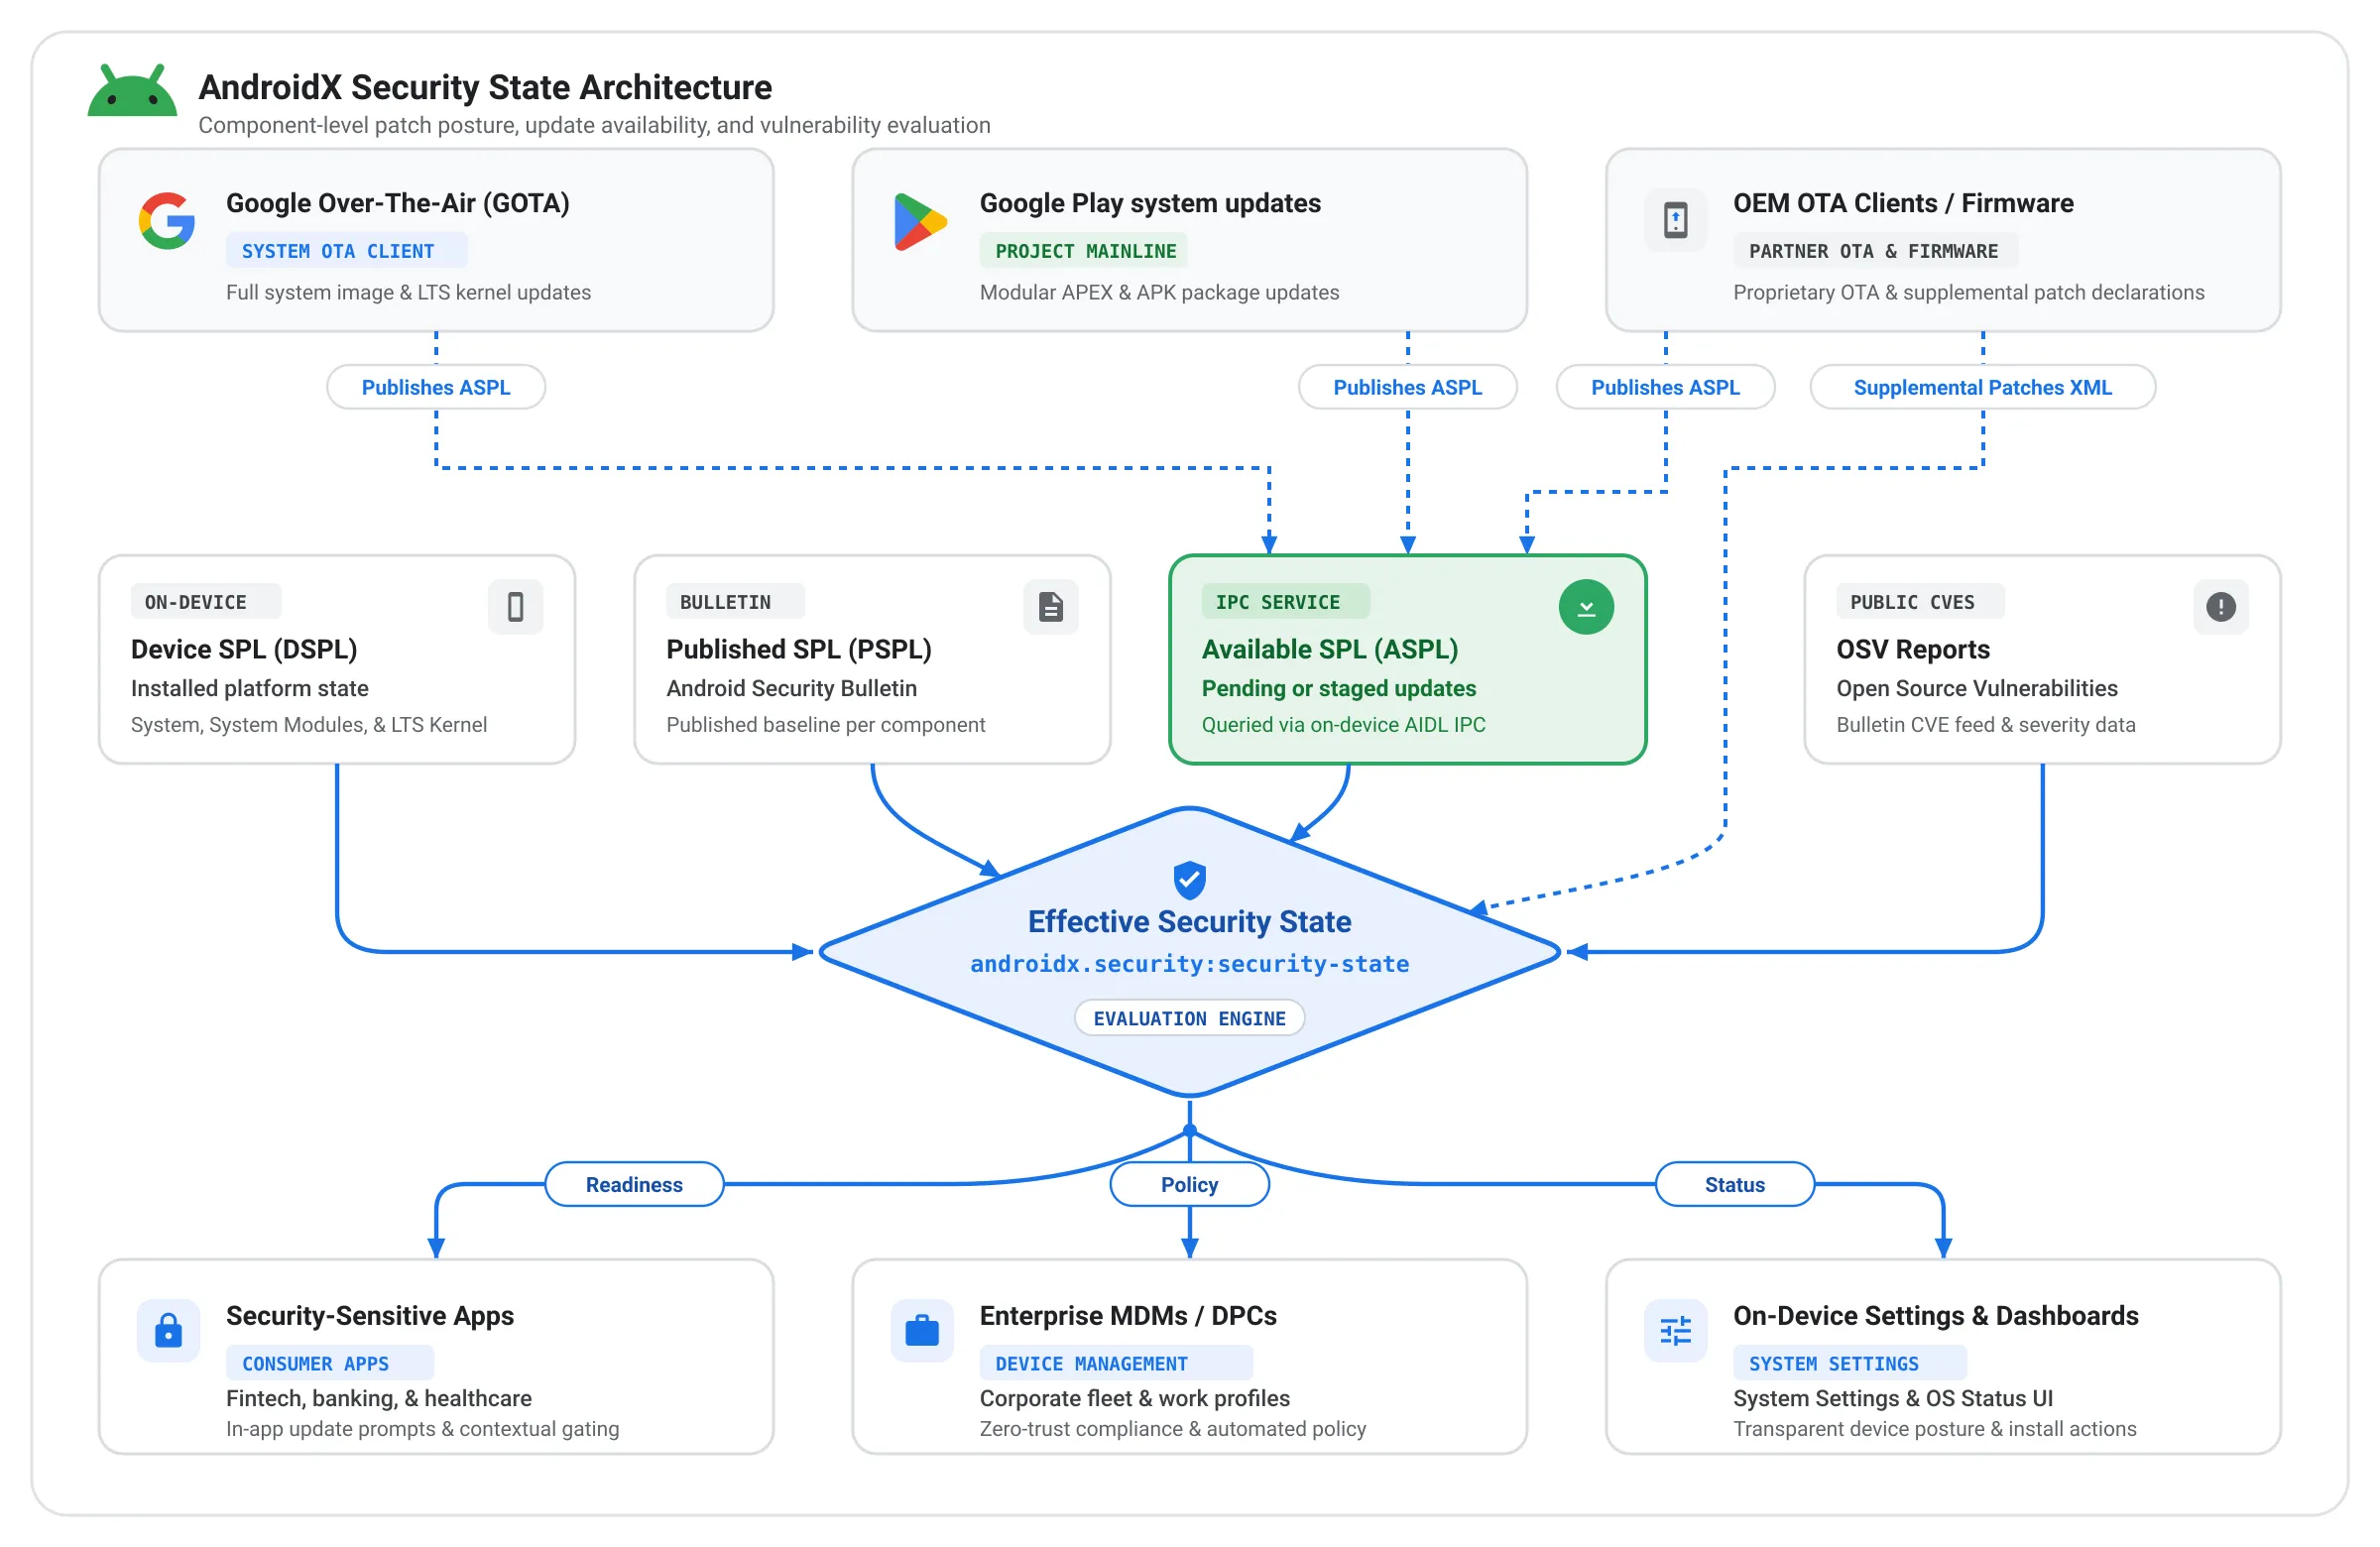
যেহেতু অ্যান্ড্রয়েড গুগল প্লে সিস্টেম আপডেটের মতো মডিউলার সিস্টেমের মাধ্যমে দ্রুত ও স্বতন্ত্র কম্পোনেন্ট আপডেট সরবরাহ করার জন্য বিকশিত হয়েছে, তাই কোনো ডিভাইসের প্রকৃত নিরাপত্তা পরিস্থিতি নির্ধারণের জন্য একটিমাত্র SPL বিল্ড প্রপার্টির উপর নির্ভর করা আর সর্বোত্তম উপায় নয়। কম্পোনেন্ট স্তরে দৃশ্যমানতা প্রদানের জন্য, সিকিউরিটি স্টেট লাইব্রেরিগুলো তিনটি স্বতন্ত্র প্যাচ লেভেলের জন্য এপিআই (API) সরবরাহ করে:
- ডিভাইস এসপিএল (ডিএসপিএল): নির্দিষ্ট সিস্টেম কম্পোনেন্টগুলোর জন্য ডিভাইসে বর্তমানে ইনস্টল করা এবং চলমান সিকিউরিটি প্যাচ লেভেল, যা নেটওয়ার্ক কল ছাড়াই ডিভাইসের প্রোপার্টি এবং কনফিগ থেকে কোয়েরি করা হয়।
- প্রকাশিত এসপিএল (পিএসপিএল): অ্যান্ড্রয়েড সিকিউরিটি বুলেটিনে আনুষ্ঠানিকভাবে প্রকাশিত ঐ কম্পোনেন্টগুলোর সর্বশেষ প্যাচ লেভেল।
- অ্যাভেইলেবল এসপিএল (ASPL): নির্দিষ্ট ডিভাইসে ডাউনলোড ও ইনস্টল করার জন্য প্রস্তুত প্যাচ লেভেল, যা ডিভাইসের আপডেট ক্লায়েন্টদের সাথে ইন্টার-প্রসেস কমিউনিকেশন (IPC)-এর মাধ্যমে অ্যাসিঙ্ক্রোনাসভাবে কোয়েরি করা হয়।
সিকিউরিটি স্টেট লাইব্রেরিগুলো নিম্নলিখিত উপাদানগুলোতে এই প্যাচ লেভেলগুলো ট্র্যাক করে:
- সিস্টেম: মূল অ্যান্ড্রয়েড অপারেটিং সিস্টেম, যা স্ট্যান্ডার্ড/ওইএম সিস্টেম ওটিএ আপডেটের মাধ্যমে হালনাগাদ করা হয়।
- সিস্টেম মডিউল: মডিউলার ওএস সাবসিস্টেম যা গুগল প্লে সিস্টেম আপডেটের (প্রজেক্ট মেইনলাইন) মাধ্যমে ব্যাকগ্রাউন্ডে নির্বিঘ্নে আপডেট হয়।
- কার্নেল: ডিভাইসের হার্ডওয়্যার এবং সফ্টওয়্যারকে সংযুক্তকারী ভিত্তিগত স্তর, যা মাসিক ক্যালেন্ডার তারিখের পরিবর্তে লং-টার্ম সাপোর্ট (LTS) রিলিজ ভার্সনের (যেমন 5.15.159 বা 6.1.91) মাধ্যমে মূল্যায়ন করা হয়।
কম্পোনেন্ট পর্যায়ে এই তিনটি স্বতন্ত্র প্যাচ লেভেল প্রদর্শন করার মাধ্যমে, ডেভেলপার এবং প্রতিষ্ঠানগুলো এখন একটি ডিভাইস ঠিক কতটা সুরক্ষিত তা সঠিকভাবে বুঝতে, অনুপস্থিত প্যাচগুলো শনাক্ত করতে এবং সক্রিয় প্রতিকারমূলক পদক্ষেপ নিতে পারে। এটি করার একটি উপায় নিচের উদাহরণে দেখা যেতে পারে।
ডিভাইস অ্যাক্সেসের ক্ষেত্রে হয় সবটা নয়তো কিছুই না—এই নীতি গ্রহণ না করে, ডেভেলপার এবং প্রতিষ্ঠানগুলো স্মার্ট ও প্রাসঙ্গিক নিরাপত্তা সিদ্ধান্ত নেওয়ার জন্য DSPL, PSPL, এবং ASPL-কে একত্রিত করতে পারে। উদাহরণস্বরূপ, একটি ব্যাংকিং বা এন্টারপ্রাইজ অ্যাপ উচ্চ-মূল্যের পেমেন্ট বা ক্রেডেনশিয়াল এনরোলমেন্টের মতো সংবেদনশীল ওয়ার্কফ্লো শুরু করার আগে একটি ডিভাইসের বর্তমান সিকিউরিটি প্যাচ (DSPL)-এর সাথে অপেক্ষাধীন আপডেটগুলো (ASPL) তুলনা করতে পারে। যদি কোনো আপডেট ইনস্টল হওয়ার অপেক্ষায় থাকে, তাহলে ডেভেলপার এবং প্রতিষ্ঠানগুলো ব্যবহারকারীকে প্রথমে তাদের ডিভাইস আপডেট করার জন্য বলতে পারে। আরও সূক্ষ্ম নিয়ন্ত্রণের জন্য, ডেভেলপার এবং প্রতিষ্ঠানগুলো ডিভাইসে নির্দিষ্ট উচ্চ-ঝুঁকিপূর্ণ দুর্বলতাগুলো (CVEs) প্যাচ করা হয়েছে কিনা তা যাচাই করতে পারে; যেমন, ট্যাপ-টু-পে বা প্রক্সিমিটি ডেটা শেয়ারিং অনুমোদন করার আগে গুরুত্বপূর্ণ NFC বা ব্লুটুথ ফিক্সগুলো কার্যকর আছে কিনা তা যাচাই করা।
উচ্চ স্তরের প্রবাহ
অ্যাপ ডেভেলপার এবং এন্টারপ্রাইজ ব্যবস্থাপনার জন্য
ক্লায়েন্ট অ্যাপ্লিকেশনগুলি তথ্যভিত্তিক ও পরিস্থিতি-সচেতন সিদ্ধান্ত নিতে androidx.security.state লাইব্রেরিটি ব্যবহার করতে পারে:
- সিঙ্ক্রোনাস পসচার চেক (DSPL) : অ্যাপ চালু হওয়ার সাথে সাথেই অ্যাপগুলো সিস্টেম, সিস্টেম মডিউল এবং কার্নেলের ইনস্টল করা প্যাচ লেভেলগুলো পরীক্ষা করতে পারে এবং সংবেদনশীল কর্পোরেট রিসোর্স বা বায়োমেট্রিক অ্যাক্সেস আনলক করার আগে ডিভাইসটি কোনো সংস্থার প্রয়োজনীয় নিরাপত্তা মানদণ্ড পূরণ করে কিনা তা যাচাই করার জন্য PSPL-এর সাথে তুলনা করতে পারে।
- পেন্ডিং আপডেট প্রম্পটিং (ASPL) : কোনো কর্মীর ডিভাইসে প্যাচ সামান্য পিছিয়ে থাকলে তাকে তাৎক্ষণিকভাবে ব্লক করার পরিবর্তে, এন্টারপ্রাইজ অ্যাপগুলো ASPL-এর মাধ্যমে যাচাই করতে পারে যে কোনো পেন্ডিং সিস্টেম আপডেট বা গুগল প্লে সিস্টেম আপডেট প্রস্তুত আছে কি না। যদি তা-ই হয়, তবে অ্যাপগুলো ব্যবহারকারীকে ইনস্টলেশন সম্পন্ন করার জন্য সিস্টেম সেটিংসে যাওয়ার নির্দেশনা দিয়ে অ্যাপের ভেতরেই বিশেষ নির্দেশিকা প্রদর্শন করতে পারে।
- দুর্বলতা-স্তর নিরীক্ষা (CVEs) : উচ্চ-নিশ্চয়তার ব্যবহারের ক্ষেত্রে, লাইব্রেরিটি ওপেন সোর্স ভালনারেবিলিটিজ (OSV) থেকে ডিভাইস-নির্দিষ্ট দুর্বলতা রিপোর্ট ডাউনলোড করার সুবিধা দেয়, যার মাধ্যমে প্রোগ্রামগতভাবে নিরীক্ষা করা যায় যে ডিভাইসটিতে নির্দিষ্ট, গুরুতর CVE-গুলো সমাধান করা হয়েছে কিনা।
OEM এবং আপডেট ক্লায়েন্টদের জন্য: আপডেটের প্রাপ্যতা প্রমিতকরণ
সহযোগী androidx.security.state.provider লাইব্রেরিটি আপডেট ক্লায়েন্টদের জন্য একটি প্রমিত অ্যান্ড্রয়েড আইপিসি (IPC) প্রক্রিয়া স্থাপন করে, যার মাধ্যমে তারা সরাসরি ডিভাইসে আপডেটের প্রাপ্যতা সম্পর্কে জানাতে পারে। ঐতিহাসিকভাবে, নিজস্ব ওটিএ (OTA) ক্লায়েন্টরা আপডেটের প্রাপ্যতা জানালেও, এই তথ্য বিচ্ছিন্ন থাকত এবং তৃতীয় পক্ষের অ্যাপ্লিকেশনগুলো তা জানতে পারত না। এখন থেকে, আপডেটটি কোনো ওইএম (OEM)-এর নিজস্ব ওটিএ ক্লায়েন্ট বা গুগল প্লে-এর মাধ্যমে সরবরাহ করা হোক না কেন, অ্যাপগুলো একটি একক, সমন্বিত এপিআই (API)-এর মাধ্যমে এএসপিএল (ASPL)-এর বিবরণ অ্যাক্সেস করতে পারবে, যতক্ষণ পর্যন্ত তা আপডেট ক্লায়েন্ট দ্বারা সরবরাহ করা হয়।
- গুগল প্লে সিস্টেম আপডেট ইতিমধ্যেই জিএমএস অ্যান্ড্রয়েড ডিভাইস জুড়ে এএসপিএল-কে উন্মোচিত করেছে।
- গুগল ওভার-দ্য-এয়ার (GOTA)-কেও অন্তর্ভুক্ত করা হয়েছে এবং আমরা বিশ্বব্যাপী OEM-দের সাথে তাদের OTA ক্লায়েন্টদের এই প্রমিত কাঠামোতে অন্তর্ভুক্ত করার জন্য কাজ করছি।
বুলেটিন-স্তরের ডেটা অন্তর্ভুক্ত করা
একটিমাত্র SPL স্ট্রিং-এর বাইরেও, সিকিউরিটি স্টেট লাইব্রেরিগুলো এই বিষয়ে স্পষ্ট ধারণা দেয় যে, ডিভাইসটির জন্য সেই প্যাচ লেভেলটির প্রকৃত অর্থ কী। অ্যান্ড্রয়েড সিকিউরিটি বুলেটিন ডেটা সংগ্রহের জন্য ওপেন সোর্স ভালনারেবিলিটিজ ( OSV ) ডেটাবেসের সাথে ইন্টিগ্রেট করার মাধ্যমে, লাইব্রেরিগুলো আগের চেয়ে আরও গভীরভাবে পর্যবেক্ষণ করতে পারে। শুধুমাত্র কোনো নির্দিষ্ট থ্রেট, যেমন একটি CVE এন্ট্রি, ব্লক করা হয়েছে কি না, তা জিজ্ঞাসা করার পরিবর্তে, এই ডেটা লাইব্রেরিগুলোকে ডিভাইসটির “কার্যকর” এবং সূক্ষ্ম নিরাপত্তা অবস্থা প্রদান করার সুযোগও দেয়।
এই পদ্ধতিটি যেভাবে প্রতিষ্ঠান এবং অ্যান্ড্রয়েড ওইএম-দের উপকৃত করে, তার দুটি উপায় নিচে দেওয়া হলো:
- কখনও কখনও, মাসিক নিরাপত্তা আপডেটে কোনো নির্দিষ্ট কম্পোনেন্টের জন্য নতুন কোনো হুমকি থাকে না। এই ক্ষেত্রে, লাইব্রেরিগুলো স্বয়ংক্রিয়ভাবে সেই কম্পোনেন্টের নিরাপত্তা স্তর বাড়িয়ে দেয়, যাতে তার 'কার্যকর' নিরাপত্তা অবস্থা প্রতিফলিত হয়। এটি নিশ্চিত করে যে, একটি ডিভাইস সমস্ত জ্ঞাত নিরাপত্তা হুমকির বিরুদ্ধে সম্পূর্ণরূপে সুরক্ষিত থাকার জন্য সঠিকভাবে স্বীকৃতি পায়।
- অ্যান্ড্রয়েড ১৭-এ প্রবর্তিত একটি নতুন ফিচার OEM-দেরকে একটি সাপ্লিমেন্টাল প্যাচেস XML ফাইলের মাধ্যমে SPL-এর উপরে প্রয়োগ করা নির্দিষ্ট নিরাপত্তা ফিক্সগুলো ঘোষণা করার সুযোগ দেয়। এই ফিচারটি নির্দিষ্ট নিরাপত্তা ফিক্স ব্যাকপোর্টকারী OEM-দেরকে একটি সম্পূর্ণ একক SPL বাম্পের জন্য অপেক্ষা না করেই তাৎক্ষণিকভাবে ডিভাইসের কমপ্লায়েন্স প্রমাণ করতে সাহায্য করে, যা চলমান প্যাচিং প্রচেষ্টার যথাযথ স্বীকৃতি নিশ্চিত করে। সিকিউরিটি স্টেট লাইব্রেরিগুলো এই সূক্ষ্ম তথ্য অ্যাপ এবং সার্ভিসগুলোর কাছে তুলে ধরে, যা নিশ্চিত করে যে চলমান প্যাচিং প্রচেষ্টাগুলো বাস্তবায়িত হওয়ার মুহূর্তেই স্বীকৃতি পায়।
শুরু করুন
সিকিউরিটি স্টেট লাইব্রেরিগুলো সম্পূর্ণ অ্যান্ড্রয়েড ইকোসিস্টেমকে শক্তিশালী করার জন্য তৈরি করা হয়েছে।
- অ্যাপ ডেভেলপার ও এমডিএমগণ: আপনাদের ব্যবহারকারীদের সুরক্ষা দেওয়া শুরু করতে এবং রিয়েল-টাইম প্যাচ পরিস্থিতি মূল্যায়ন করতে, অফিসিয়াল ‘আন্ডারস্ট্যান্ড ডিভাইস সিকিউরিটি স্টেট’ গাইডটি দেখুন।
- OEM এবং আপডেট ক্লায়েন্ট: AndroidX Security State Provider লাইব্রেরি ব্যবহার করে ASPL উন্মুক্ত করতে আপনার আপডেট ক্লায়েন্টদের অনবোর্ড করুন। Supplemental Patches XML প্রকাশ করে ব্যাকপোর্ট করা প্যাচগুলির জন্য অবিলম্বে কৃতিত্ব দাবি করুন।
- রিলিজ নোট: সম্পূর্ণ চেঞ্জলগ এবং এপিআই সিগনেচারের জন্য Security-State এবং Security-State-Provider লাইব্রেরিগুলোর অফিসিয়াল AndroidX রিলিজ নোট দেখুন।
আমরা আপনার মতামতকে গুরুত্ব দিই! অনুগ্রহ করে লাইব্রেরিগুলো ব্যবহার করে দেখুন এবং আপনার ভাবনা আমাদের জানান অথবা পাবলিক অ্যান্ড্রয়েড ইস্যু ট্র্যাকারে কোনো সমস্যা থাকলে তা রিপোর্ট করুন।
 পণ্যের খবর
গুগল প্লে-তে, আমরা আমাদের সাবস্ক্রিপশন প্ল্যাটফর্মকে ক্রমাগত প্রসারিত করছি, যা আপনাকে ব্যবসার প্রবৃদ্ধি বাড়াতে, নতুন ব্যবসায়িক মডেলের সাথে মানিয়ে নিতে এবং আপনার ব্যবহারকারীদের কাছে ঠিক তাদের অবস্থানেই পৌঁছাতে সাহায্য করবে।
Sheenam Mittal • পড়তে ৪ মিনিট
 পণ্যের খবর
গত বছর অ্যান্ড্রয়েড স্টুডিও যেকোনো এআই মডেলের জন্য উন্মুক্ত করা হয়েছিল। আজ আমরা আপনার পছন্দের কোডিং এজেন্টের জন্য সমর্থন চালু করে পরবর্তী পদক্ষেপ নিচ্ছি।
Matthew Warner • পড়তে ৩ মিনিট
 পণ্যের খবর
গুগলবুক একটি শেয়ার্ড অ্যান্ড্রয়েড প্ল্যাটফর্মের উপর ভিত্তি করে তৈরি নতুন এক ধরনের ল্যাপটপ নিয়ে এসেছে। এইচপি, ডেল, লেনোভো, এসার এবং আসুসের মতো অংশীদারদের উচ্চ-ক্ষমতাসম্পন্ন হার্ডওয়্যার মোবাইল সুবিধার সাথে ডেস্কটপের শক্তিকে একত্রিত করে।
Fahd Imtiaz , Loryn Hairston • পড়তে ৪ মিনিট
অ্যান্ড্রয়েড ডেভেলপমেন্টের সর্বশেষ তথ্য প্রতি সপ্তাহে আপনার ইনবক্সে পান।