Presentamos las bibliotecas de estado de seguridad de AndroidX: Una vista unificada de la seguridad de los dispositivos
Lectura de 4 min
En Android, trabajamos constantemente para proporcionarles a los desarrolladores y socios empresariales los datos que necesitan para mantener protegidos los dispositivos. Hoy, nos complace anunciar el lanzamiento de la versión estable de las bibliotecas AndroidX Security State versión 1.1.0 y Security State Provider versión 1.0.0, que proporcionan un mecanismo centralizado diseñado para brindar más transparencia a la postura de seguridad integral y las actualizaciones pendientes en todo el ecosistema Android.
Ya sea que desarrolles apps para el consumidor con un nivel de seguridad crítico (como banca, tecnología financiera o atención médica) o soluciones de administración de dispositivos móviles (MDM), estas bibliotecas te permiten verificar de manera programática el estado de seguridad del dispositivo por componente. En lugar de depender de un nivel de parche de seguridad (SPL) monolítico y general, puedes evaluar la protección real a nivel de los componentes y si hay correcciones pendientes de forma activa a través de la biblioteca androidx.security.state. Para los OEM y los desarrolladores de clientes inalámbricos (OTA), la biblioteca complementaria androidx.security.state.provider te permite exponer la disponibilidad de actualizaciones a través de mecanismos estandarizados.
Información sobre los niveles de parches de seguridad (SPL)
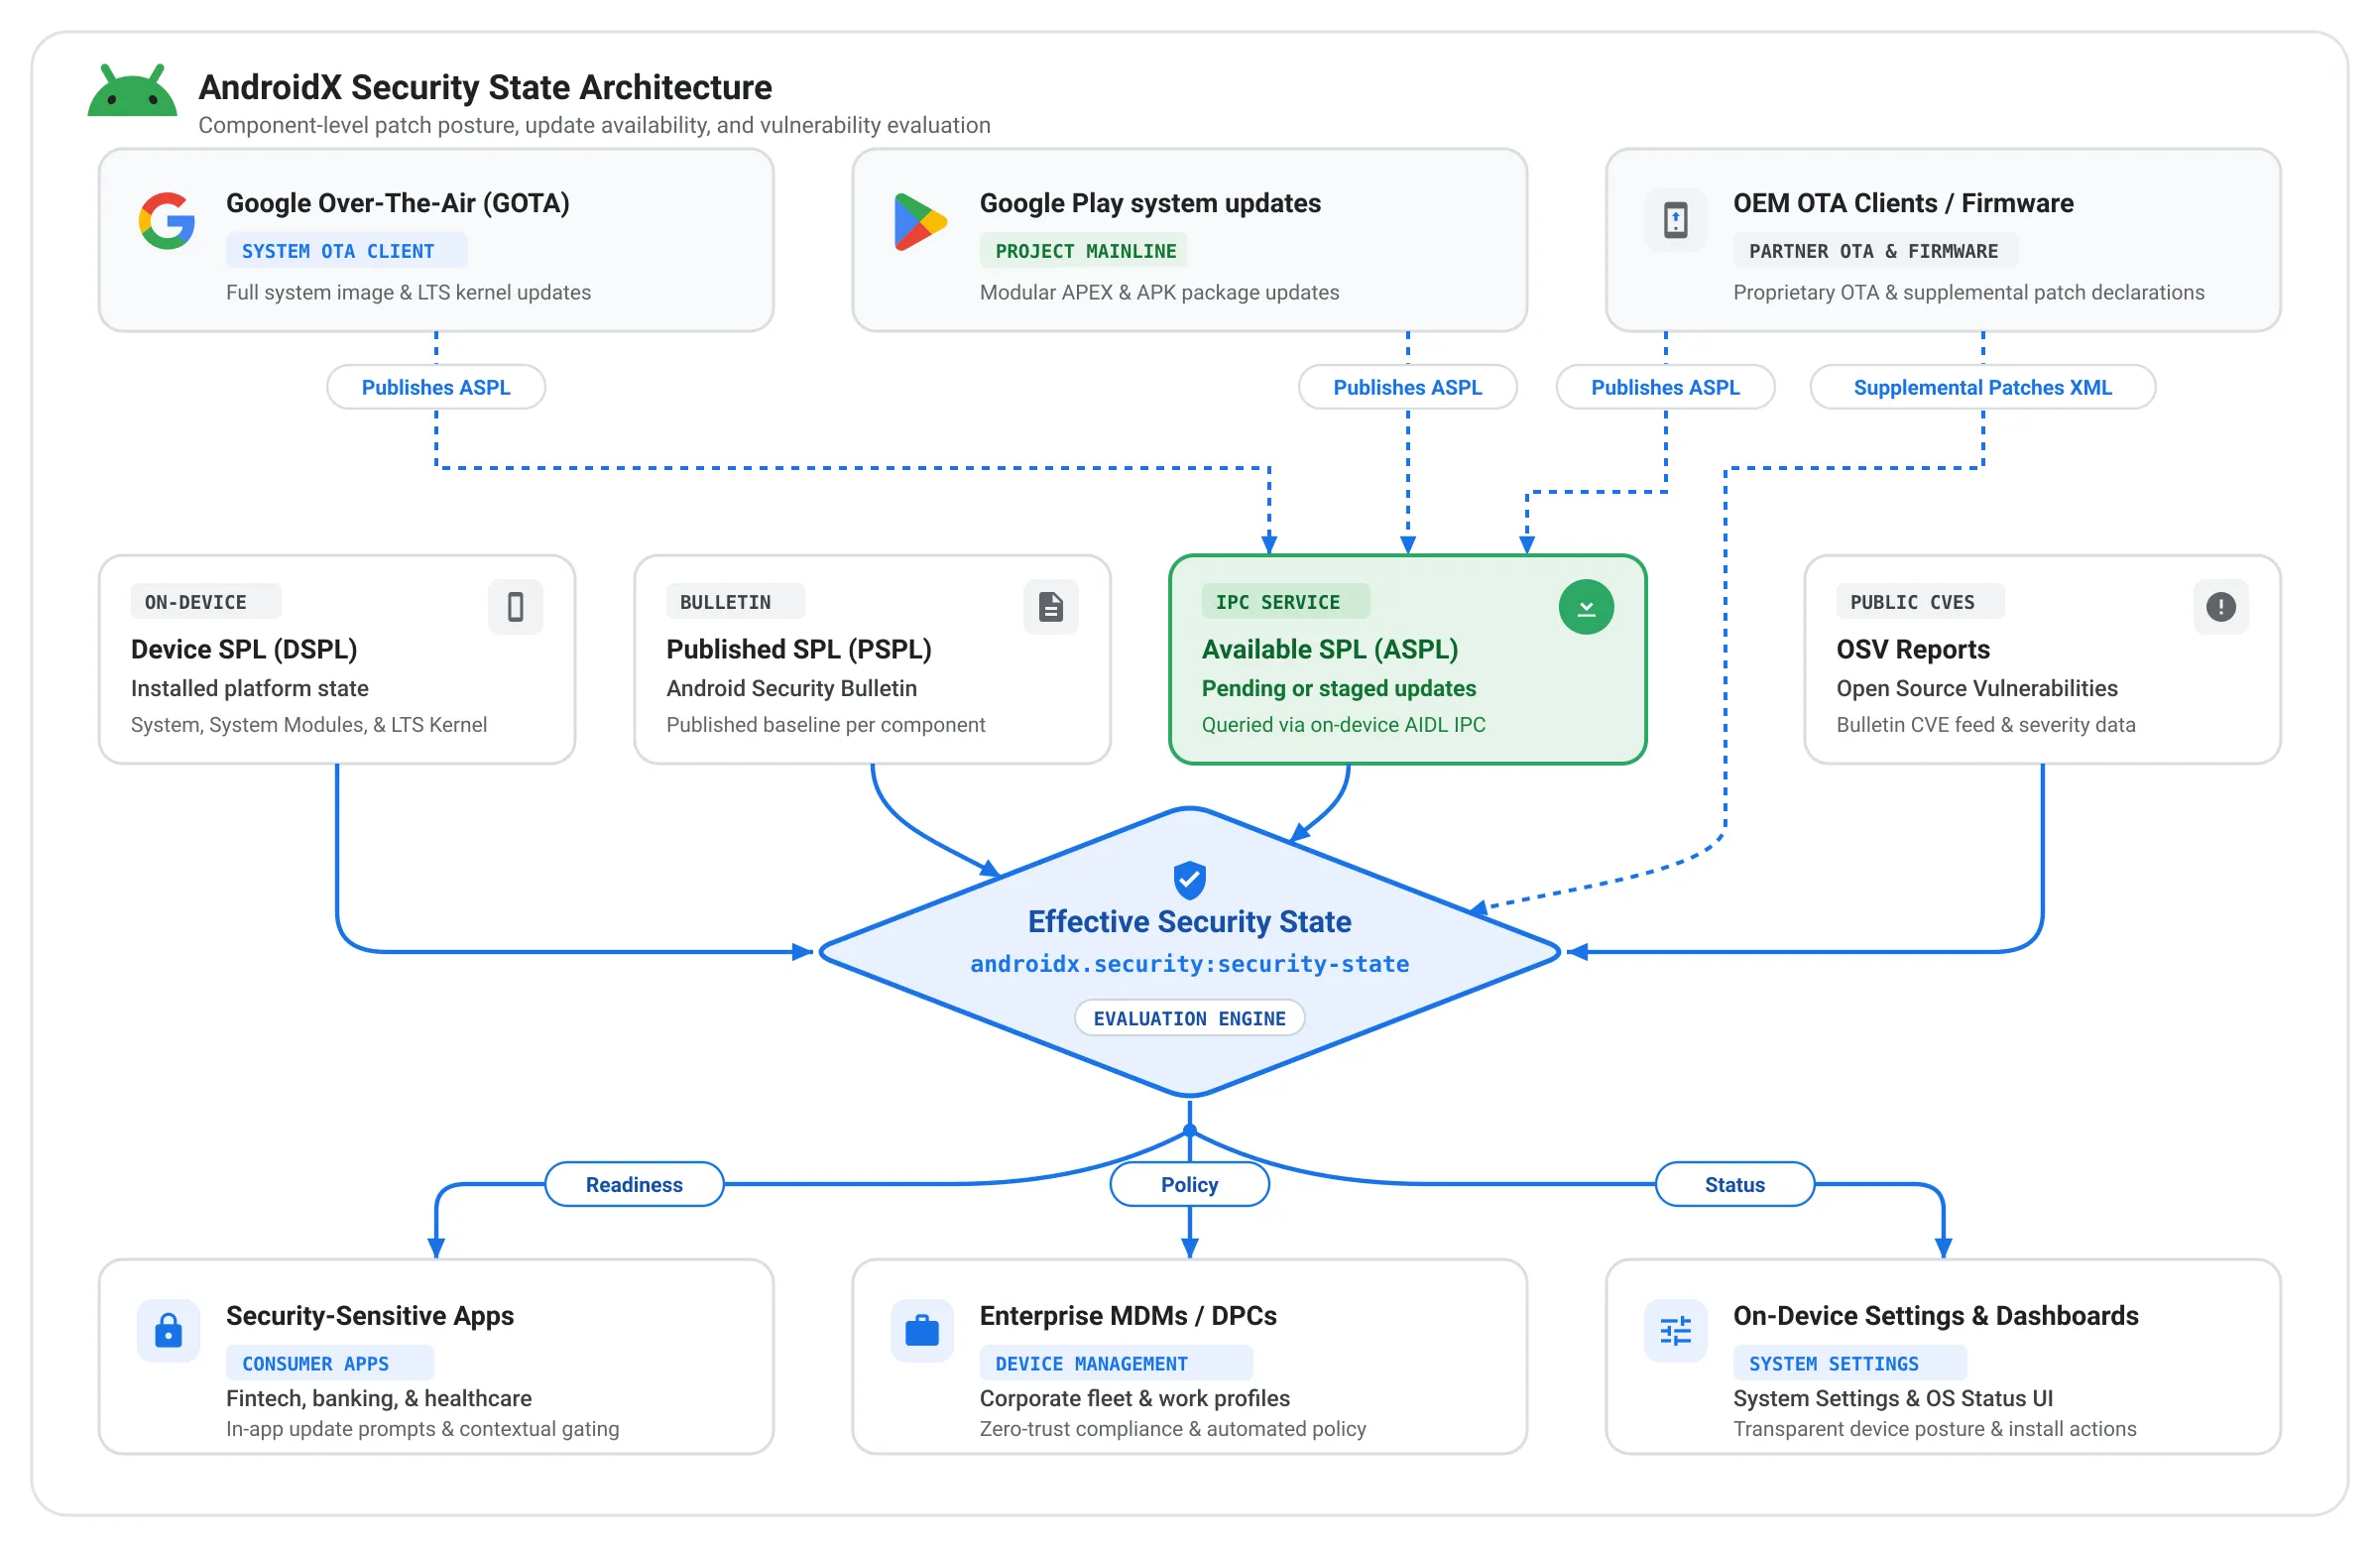
A medida que Android evolucionó para ofrecer actualizaciones de componentes rápidas e independientes a través de sistemas modulares, como las actualizaciones del sistema de Google Play, depender de una sola propiedad de compilación de SPL ya no es la mejor manera de determinar la postura de seguridad real de un dispositivo. Para proporcionar visibilidad a nivel de los componentes, las bibliotecas de Security State proporcionan APIs para tres niveles de parches distintos:
- SPL del dispositivo (DSPL): Es el nivel de parche de seguridad que se encuentra instalado y en ejecución en el dispositivo para componentes específicos del sistema, que se consulta desde las propiedades y los parámetros de configuración del dispositivo sin llamadas de red.
- SPL publicado (PSPL): Es el nivel de parche más reciente publicado oficialmente en el Boletín de seguridad de Android para esos componentes.
- SPL disponible (ASPL): Es el nivel de parche listo para descargarse y, luego, instalarse en el dispositivo específico, que se consulta de forma asíncrona a través de la comunicación entre procesos (IPC) con los clientes de actualización integrados en el dispositivo.
Las bibliotecas de Security State hacen un seguimiento de estos niveles de parches en los siguientes componentes:
- Sistema: Es el sistema operativo Android principal, que se actualiza a través de actualizaciones OTA del sistema estándar o del OEM.
- Módulos del sistema: Son subsistemas modulares del SO que se actualizan sin problemas en segundo plano a través de las actualizaciones del sistema de Google Play (Proyecto Mainline).
- Kernel: Es la capa fundamental que conecta el hardware y el software del dispositivo, y se evalúa a través de las versiones de actualización de asistencia a largo plazo (LTS) (como 5.15.159 o 6.1.91) en lugar de las fechas del calendario mensual.
Al mostrar estos tres niveles de parches distintos a nivel de componente, los desarrolladores y las empresas ahora pueden comprender con exactitud qué tan seguro es un dispositivo, identificar los parches faltantes y tomar medidas de corrección proactivas. En el siguiente ejemplo, se muestra una forma de hacerlo.
En lugar de adoptar un enfoque de todo o nada para el acceso a los dispositivos, los desarrolladores y las empresas pueden combinar DSPL, PSPL y ASPL para tomar decisiones de seguridad inteligentes y contextuales. Por ejemplo, una app bancaria o empresarial puede comparar el parche de seguridad actual de un dispositivo (DSPL) con las actualizaciones pendientes (ASPL) antes de iniciar flujos de trabajo sensibles, como pagos de alto valor o el registro de credenciales. Si hay una actualización pendiente de instalación, los desarrolladores y las empresas pueden exigir que el usuario actualice su dispositivo primero. Para un control aún más preciso, los desarrolladores y las empresas pueden consultar si se aplicaron parches para vulnerabilidades específicas de alto riesgo (CVE) en el dispositivo, como verificar que se hayan aplicado correcciones críticas de NFC o Bluetooth antes de autorizar el pago sin contacto o el uso compartido de datos por proximidad.
Flujo general
Para desarrolladores de apps y administración empresarial
Las aplicaciones cliente pueden usar la biblioteca androidx.security.state para tomar decisiones fundamentadas y adaptadas al contexto:
- Verificaciones de postura síncronas (DSPL): Las apps pueden inspeccionar de inmediato los niveles de parches instalados del sistema, los módulos del sistema y el kernel cuando se inicia la app, y compararlos con la PSPL para verificar si el dispositivo cumple con el modelo de referencia de seguridad requerido por una organización antes de desbloquear recursos corporativos sensibles o el acceso biométrico.
- Indicaciones de actualización pendiente (ASPL): En lugar de bloquear de inmediato a un empleado cuyo dispositivo tiene un ligero retraso en los parches, las apps empresariales pueden consultar el ASPL para verificar si hay una actualización del sistema o una actualización del sistema de Google Play pendientes y listas para instalar. Si es así, las apps pueden mostrar orientación personalizada en la app que dirija al usuario a la Configuración del sistema para completar la instalación.
- Auditoría a nivel de vulnerabilidad (CVE): Para casos de uso de alta seguridad, la biblioteca proporciona la capacidad de descargar informes de vulnerabilidades específicos del dispositivo desde Open Source Vulnerabilities (OSV) para auditar de forma programática si se resolvieron CVE críticas específicas en el dispositivo.
Para los OEM y los clientes de actualización: Estandarización de la disponibilidad de las actualizaciones
La biblioteca complementaria androidx.security.state.provider establece un mecanismo de IPC de Android estandarizado para que los clientes de actualización informen la disponibilidad de actualizaciones directamente en el dispositivo. Históricamente, incluso si los clientes de OTA de propiedad exclusiva mostraban la disponibilidad de actualizaciones, esta información estaba aislada y las aplicaciones de terceros no podían consultarla. En el futuro, las apps podrán acceder a los detalles del ASPL a través de una sola API unificada, independientemente de si la actualización se entrega a través del cliente de OTA dedicado de un OEM o de Google Play, siempre que la proporcione el cliente de actualización.
- Las actualizaciones del sistema de Google Play ya exponen el ASPL en los dispositivos Android con GMS.
- También se incorporó Google Over-The-Air (GOTA) y estamos trabajando con OEMs de todo el mundo para incorporar sus clientes de OTA a este framework estandarizado.
Incorporación de datos a nivel de boletín
Más allá de una sola cadena de SPL, las bibliotecas de Security State proporcionan claridad sobre lo que realmente significa ese nivel de parche para el dispositivo. A través de la integración con la base de datos de vulnerabilidades de código abierto (OSV) para obtener datos del Boletín de seguridad de Android, las bibliotecas pueden realizar análisis más profundos que nunca. En lugar de solo preguntar si se bloquea una amenaza específica, como una entrada de CVE, estos datos también permiten que las bibliotecas proporcionen el estado de seguridad “efectivo” y detallado del dispositivo.
A continuación, se indican dos formas en que este enfoque beneficia a las empresas y a los OEM de Android:
- A veces, una actualización de seguridad mensual no contiene amenazas nuevas para un componente específico. En este caso, las bibliotecas aumentan automáticamente el nivel de seguridad de ese componente para reflejar su estado de seguridad "efectivo". Esto garantiza que se acredite con precisión que un dispositivo está completamente protegido contra todas las amenazas de seguridad conocidas.
- Una nueva función que se introdujo en Android 17 permite que los OEMs declaren correcciones de seguridad específicas que se aplicaron por encima del SPL a través de un archivo XML de parches complementarios. Esta función permite que los OEM que realizan la portabilidad de correcciones de seguridad específicas demuestren de inmediato el cumplimiento del dispositivo sin tener que esperar a que se realice un aumento completo del SPL monolítico, lo que garantiza que se acrediten correctamente los esfuerzos de aplicación de parches continuos. Las bibliotecas de Security State exponen esta información detallada a las apps y los servicios, lo que garantiza que los esfuerzos de aplicación de parches continuos se reconozcan en el momento en que se implementan.
Comenzar
Las bibliotecas de estado de seguridad se crearon para potenciar todo el ecosistema Android.
- Desarrolladores de apps y MDM: Para comenzar a proteger a tus usuarios y evaluar la postura de parches en tiempo real, explora la guía oficial Comprende el estado de seguridad del dispositivo.
- OEMs y clientes de actualización: Incorpora tus clientes de actualización para exponer el ASPL con la biblioteca AndroidX Security State Provider. Publica XML de parches complementarios para reclamar crédito inmediato por los parches adaptados.
- Notas de la versión: Consulta las notas de la versión oficiales de AndroidX para las bibliotecas Security-State y Security-State-Provider para obtener registros de cambios y firmas de API completos.
Valoramos sus comentarios Prueba las bibliotecas y danos tu opinión o informa cualquier problema en la Herramienta de seguimiento de errores de Android pública.
-
 Novedades de productos
Las apps que se orienten a la próxima versión de Android ya no podrán escribir directamente en los contactos con el permiso WRITE_CONTACTS.
Roxanna Aliabadi Walker • Lectura de 6 min -
 Novedades de productos
A medida que se acelera el desarrollo basado en agentes, la ingeniería de Android alcanza una nueva y emocionante frontera: pasar de la finalización de código asistida a agentes que ejecutan tareas de extremo a extremo bajo tu dirección. Tienes total libertad y flexibilidad para elegir los modelos y agentes que usas.
Jason Buchel • Lectura de 3 min -
 Novedades de productos
Hoy, compartimos cómo estamos llevando nuestra visión de “más que una tienda” al siguiente nivel. Desde la pestaña Tú, que ahora es la base personal de más de 250 millones de usuarios activos por mes, hasta nuestra plataforma de juegos unificada que conecta a más de 700 millones de perfiles de gamer, Google Play llega a los usuarios dondequiera que estén.
Paul Feng • Lectura de 3 min
Recibe la información más reciente sobre el desarrollo de Android en tu bandeja de entrada todas las semanas.