معرفی کتابخانههای وضعیت امنیتی AndroidX: نمای یکپارچه از امنیت دستگاه
زمان خواندن: ۴ دقیقه
ما در Android دائماً در تلاشیم تا دادههای موردنیاز توسعهدهندگان و شرکای سازمانی را برای محافظت از دستگاهها دراختیارشان قرار دهیم. امروز با خوشحالی انتشار نسخه پایدار کتابخانههای AndroidX Security State نسخه ۱.۱.۰ و Security State Provider نسخه ۱.۰.۰ را اعلام میکنیم. این کتابخانهها سازوکاری متمرکز ارائه میدهند که برای شفافسازی بیشتر وضعیت امنیتی جامع و بهروزرسانیهای معلقه در سراسر بومسازگان Android طراحی شده است.
چه برنامههای مهم ازنظر امنیتی و مشتریمحور (مانند بانکداری، فناوری مالی، یا مراقبتهای بهداشتی) توسعه دهید یا راهکارهای «مدیریت دستگاه همراه» (MDM)، این کتابخانهها به شما امکان میدهند وضعیت امنیتی دستگاه را بهصورت برنامهنویسیشده برای هر مؤلفه درستیسنجی کنید. بهجای تکیه بر «سطح وصله امنیتی» (SPL) کلی و یکپارچه، میتوانید محافظت واقعی در سطح مؤلفه را ارزیابی کنید و ببینید آیا اقدامات اصلاحی ازطریق کتابخانه androidx.security.state بهطور فعال درانتظار هستند یا نه. برای سازندگان تجهیزات اصلی و توسعهدهندگان کارخواه «بیسیم» (OTA)، کتابخانه همراه androidx.security.state.provider به شما امکان میدهد دردسترس بودن بهروزرسانی را ازطریق سازوکارهای استانداردشده نشان دهید.
آشنایی با «سطح وصله امنیتی» (SPL)
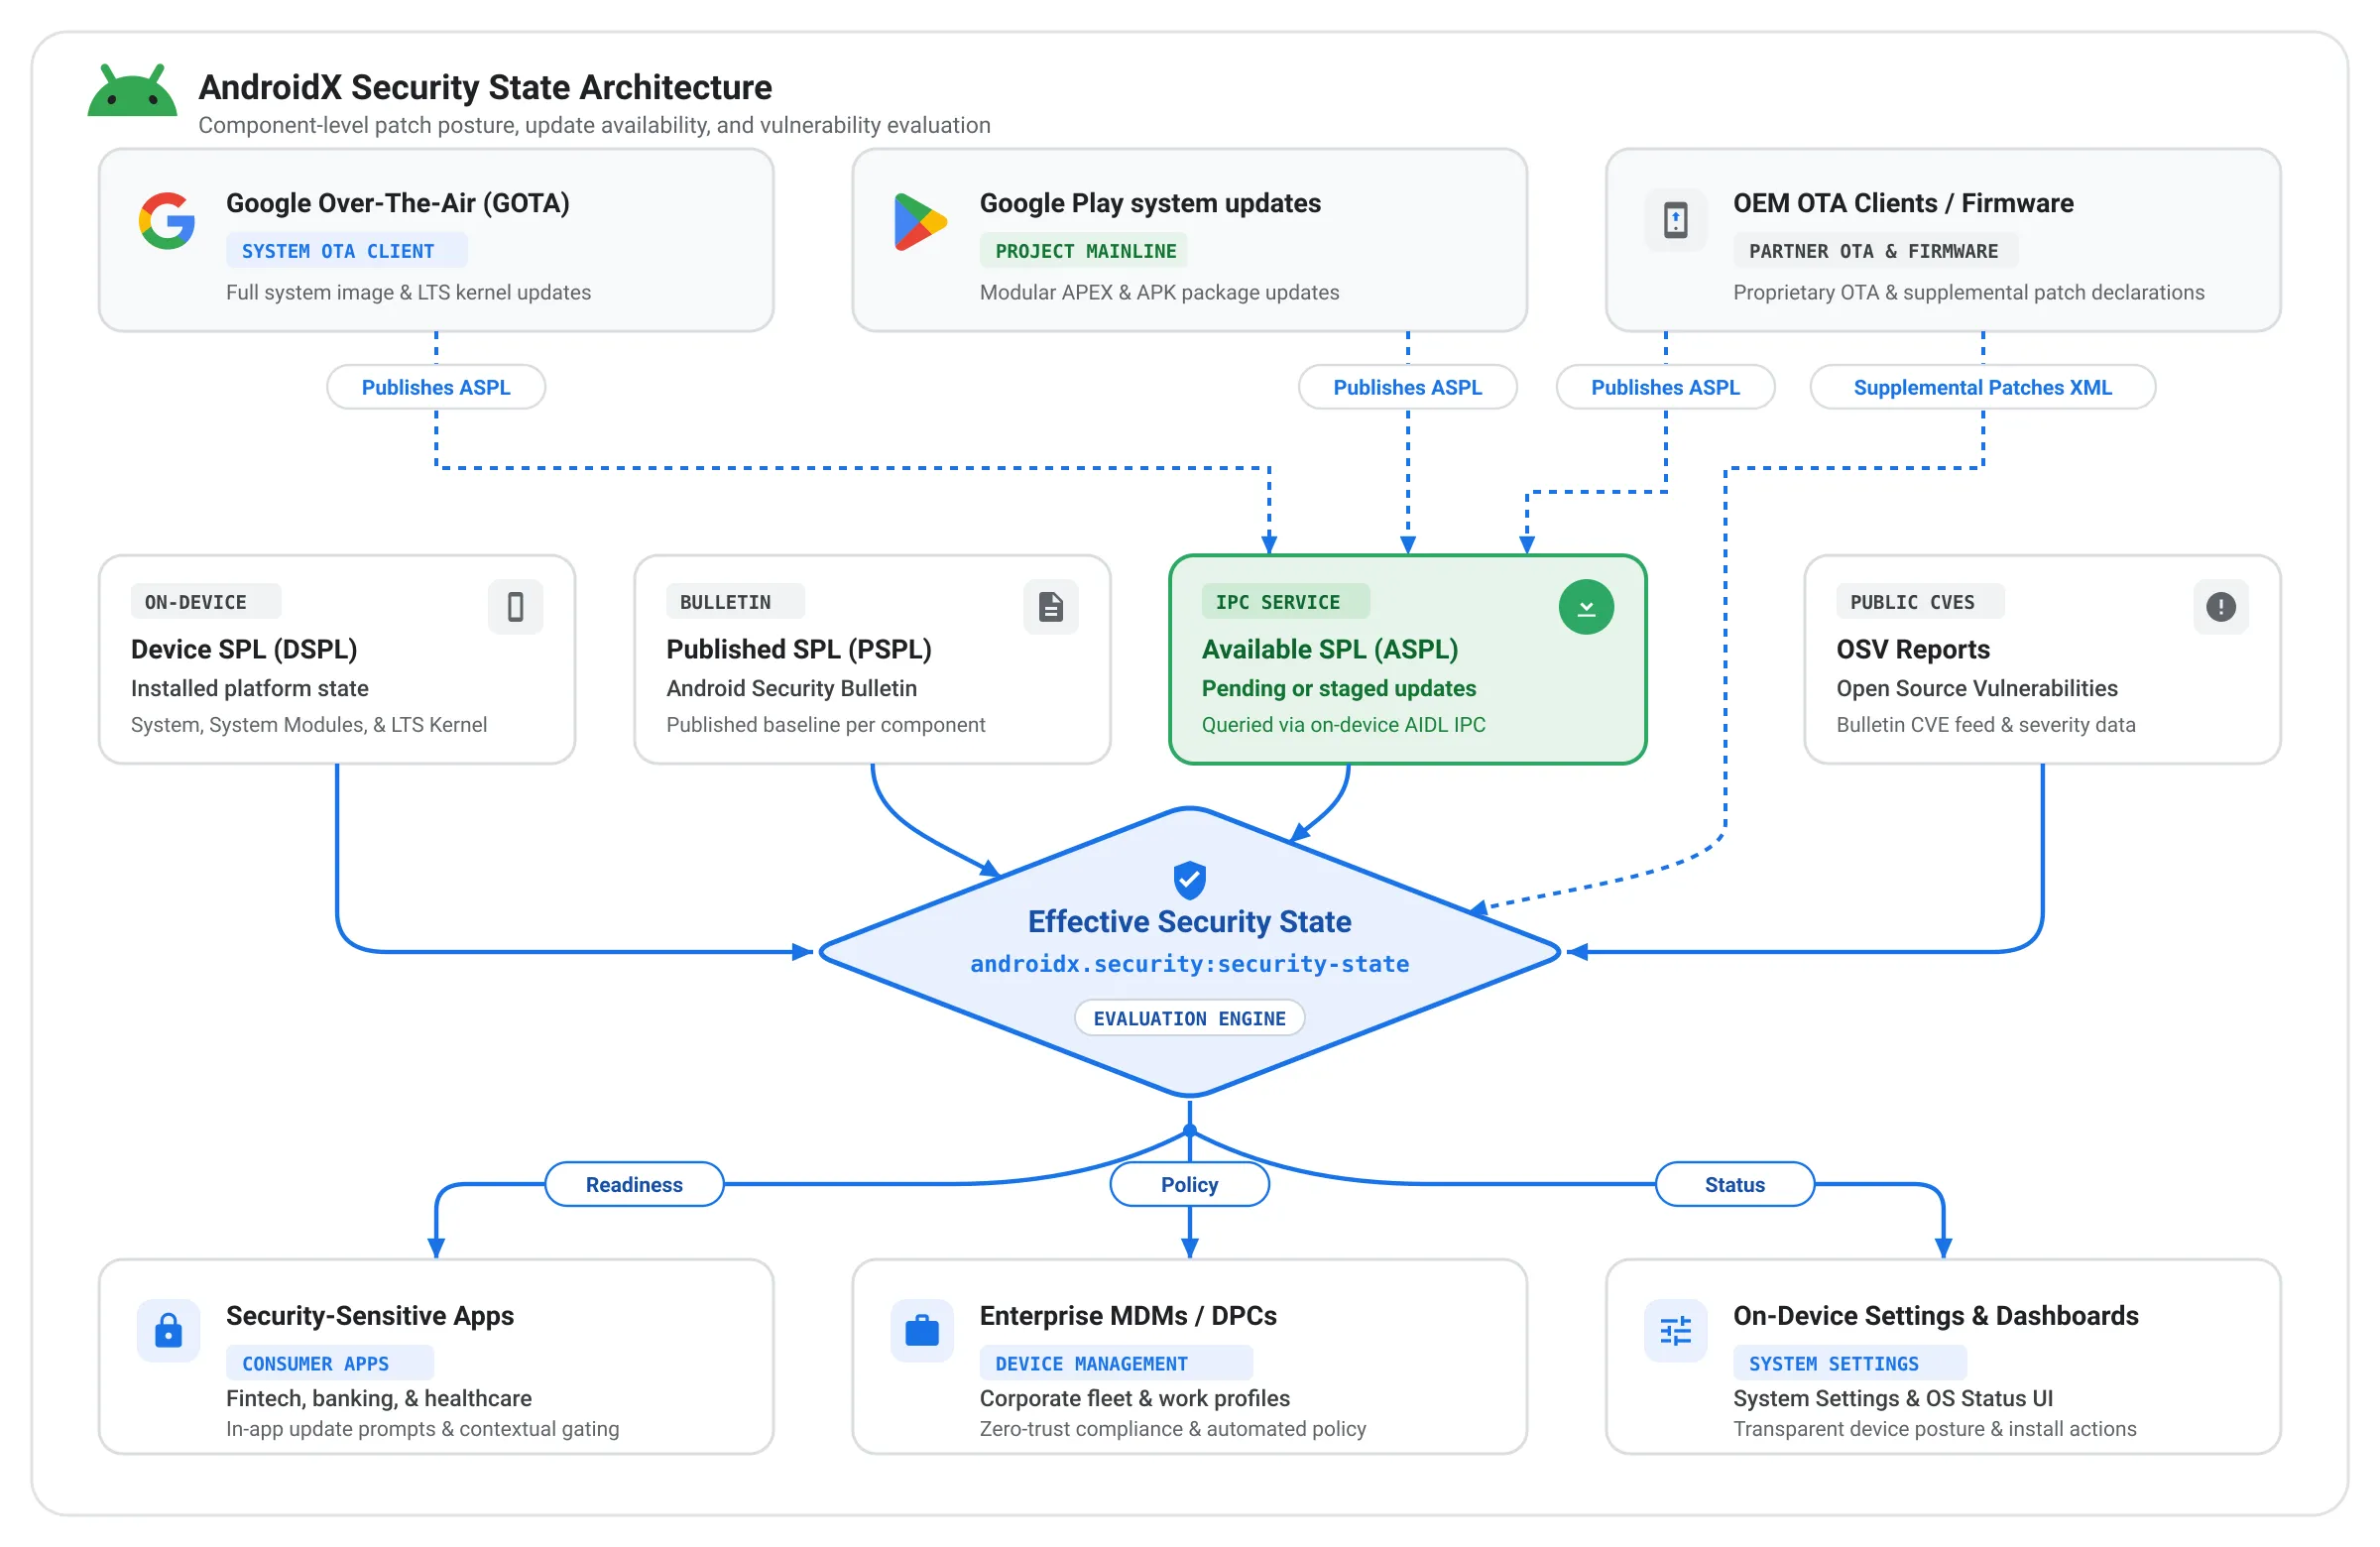
ازآنجاییکه Android برای ارائه بهروزرسانیهای سریع و مستقل مؤلفهها ازطریق سیستمهای پیمانهای مانند بهروزرسانیهای سیستم Google Play تکامل یافته است، تکیه بر یک ویژگی ساخت SPL دیگر بهترین راه برای تعیین وضعیت امنیتی واقعی دستگاه نیست. برای ارائه رؤیتپذیری در سطح مؤلفه، کتابخانههای «وضعیت امنیتی» میاناهای برنامهسازی کاربردی را برای سه سطح وصله متمایز ارائه میدهند:
- سطح وصله امنیتی دستگاه (DSPL): سطح وصله امنیتی که درحالحاضر برای مؤلفههای خاص سیستم در دستگاه نصب شده است و اجرا میشود، که از ویژگیها و پیکربندیهای دستگاه بدون تماسهای شبکه پرسوجو میشود.
- سطح وصله منتشرشده (PSPL): جدیدترین سطح وصله که بهطور رسمی در بولتن امنیتی Android برای آن قطعات منتشر شده است.
- سطح وصله امنیتی دردسترس (ASPL): سطح وصلهای که آماده بارگیری و نصب در دستگاه خاص است و بهصورت ناهمگام ازطریق ارتباط بینفرایندی (IPC) با کلاینتهای بهروزرسانی دروندستگاهی پرسوجو میشود.
کتابخانههای «وضعیت امنیتی» این سطوح وصله را در مؤلفههای زیر ردیابی میکنند:
- سیستم: سیستمعامل اصلی Android که ازطریق بهروزرسانیهای OTA سیستم استاندارد/OEM بهروز میشود.
- مدولهای سیستم: زیرسیستمهای مدولار سیستمعامل که بهطور یکپارچه در پسزمینه ازطریق بهروزرسانیهای سیستم Google Play (پروژه Mainline) بهروز میشوند.
- هسته: لایه پایهای که سختافزار و نرمافزار دستگاه را به هم متصل میکند و ازطریق نسخههای پخش «پشتیبانی بلندمدت» (LTS) (مانند ۵.۱۵.۱۵۹ یا ۶.۱.۹۱) بهجای تاریخهای تقویم ماهانه ارزیابی میشود.
با نمایش این سه سطح وصله متمایز در سطح مؤلفه، توسعهدهندگان و شرکتها اکنون میتوانند دقیقاً متوجه شوند که دستگاه چقدر امن است، وصلههای مفقود را شناسایی کنند، و اقدامات اصلاحی پیشگیرانه انجام دهند. یک روش برای انجام این کار در مثال زیر نشان داده شده است.
توسعهدهندگان و شرکتها بهجای اتخاذ رویکرد «همه یا هیچ» برای دسترسی به دستگاه، میتوانند DSPL، PSPL، و ASPL را ترکیب کنند تا تصمیمات امنیتی هوشمندانه و زمینهای بگیرند. برای مثال، یک برنامه بانکی یا سازمانی میتواند وصله امنیتی فعلی دستگاه (DSPL) را با بهروزرسانیهای معلق (ASPL) قبلاز شروع گردشهای کاری حساس مانند پرداختهای با ارزش بالا یا ثبت اطلاعات کاربری مقایسه کند. اگر بهروزرسانیای در انتظار نصب باشد، توسعهدهندگان و شرکتها میتوانند کاربر را ملزم کنند که ابتدا دستگاهش را بهروز کند. برای کنترل دقیقتر، توسعهدهندگان و شرکتها میتوانند پرسوجو کنند که آیا آسیبپذیریهای پرخطر خاص (CVE) در دستگاه وصله شدهاند یا نه، مثلاً قبلاز مجاز کردن پرداخت بدون تماس یا همرسانی دادههای مجاورتی، درستیسنجی کنند که اصلاحات مهم NFC یا بلوتوث اعمال شدهاند یا نه.
جریان سطح بالا
برای توسعهدهندگان نرمافزار و مدیریت سازمانی
برنامههای کارخواه میتوانند از کتابخانه androidx.security.state برای اتخاذ تصمیمات آگاهانه و متناسب با بافتار استفاده کنند:
- بررسیهای همزمان وضعیت (DSPL): برنامهها میتوانند بلافاصله پساز راهاندازی برنامه، سطوح وصله نصبشده سیستم، ماژولهای سیستم، و هسته را بررسی کنند و با PSPL مقایسه کنند تا قبلاز باز کردن قفل منابع حساس شرکتی یا دسترسی زیستسنجشی، تأیید کنند که آیا دستگاه با خط مبنای امنیتی موردنیاز سازمان مطابقت دارد یا نه.
- درخواست بهروزرسانی معلق (ASPL): بهجای مسدود کردن فوری کارمندی که دستگاهش کمی از وصلهها عقب است، برنامههای سازمانی میتوانند ASPL را جستجو کنند تا بررسی کنند آیا بهروزرسانی سیستم معلق یا بهروزرسانی سیستم Google Play آماده نصب است یا نه. اگر چنین باشد، برنامهها میتوانند راهنمایی درونبرنامهای سفارشیشدهای را نمایش دهند که کاربر را برای تکمیل نصب به «تنظیمات سیستم» هدایت میکند.
- ممیزی سطح آسیبپذیری (CVE): برای موارد استفاده با اطمینان بالا، این کتابخانه امکان بارگیری گزارشهای آسیبپذیری مختص دستگاه را از «آسیبپذیریهای متنباز» (OSV) فراهم میکند تا بهصورت برنامهنویسیشده ممیزی کند که آیا CVEهای بحرانی خاص در دستگاه حل شدهاند یا نه.
برای سازندگان تجهیزات اصلی و مشتریان بهروزرسانی: استانداردسازی دردسترس بودن بهروزرسانی
کتابخانه همراه androidx.security.state.provider یک سازوکار استانداردشده Android IPC ایجاد میکند تا مشتریان بهروزرسانی بتوانند دردسترس بودن بهروزرسانی را مستقیماً در دستگاه گزارش کنند. در گذشته، حتی اگر کارخواههای OTA اختصاصی دردسترس بودن بهروزرسانی را نشان میدادند، این اطلاعات بهصورت مجزا بود و برنامههای طرف سوم نمیتوانستند آن را پُرسمان کنند. ازاینپس، برنامهها میتوانند ازطریق یک میانای برنامهسازی کاربردی واحد و یکپارچه به جزئیات ASPL دسترسی داشته باشند، صرفنظر از اینکه بهروزرسانی ازطریق کارخواه OTA اختصاصی OEM یا Google Play ارائه شده باشد، بهشرطیکه توسط کارخواه بهروزرسانی ارائه شده باشد.
- بهروزرسانیهای سیستم Google Play ازقبل ASPL را در دستگاههای Android دارای GMS نشان میدهند.
- Google Over-The-Air (GOTA) نیز آمادهسازی شده است و ما با سازندگان اصلی محصول در سراسر جهان همکاری میکنیم تا مشتریان OTA آنها را به این چارچوب استانداردشده آمادهسازی کنیم.
ادغام دادههای سطح بولتن
فراتر از یک رشته SPL واحد، کتابخانههای «وضعیت امنیتی» شفافسازی میکنند که آن سطح وصله واقعاً چه معنایی برای دستگاه دارد. با ادغام شدن با پایگاه داده «آسیبپذیریهای متنباز» (OSV) برای دریافت دادههای بولتن امنیتی Android، کتابخانهها میتوانند عمیقتر از همیشه جستجو کنند. این دادهها بهجای اینکه فقط بپرسند آیا تهدید خاصی، مانند ورودی CVE، مسدود شده است یا نه، به کتابخانهها اجازه میدهند وضعیت امنیتی «مؤثر» و دقیق دستگاه را نیز ارائه دهند.
در اینجا دو روشی که این رویکرد به شرکتها و سازندگان اصلی سختافزار Android سود میرساند آورده شده است:
- گاهی اوقات، بهروزرسانی امنیتی ماهانه حاوی هیچ تهدید جدیدی برای مؤلفه خاصی نیست. در این حالت، کتابخانهها بهطور خودکار سطح امنیتی آن مؤلفه را افزایش میدهند تا وضعیت امنیتی «مؤثر» آن را منعکس کنند. این کار تضمین میکند که دستگاه بهدلیل محافظت کامل دربرابر همه تهدیدهای امنیتی شناختهشده بهدرستی اعتبار دریافت میکند.
- ویژگی جدیدی که در Android 17 معرفی شده است به سازندگان تجهیزات اصلی اجازه میدهد تا اصلاحات امنیتی خاصی را که بالاتر از SPL اعمال شدهاند ازطریق فایل XML وصلههای تکمیلی اعلام کنند. این ویژگی به سازندگان تجهیزات اصلی که اصلاحات امنیتی خاصی را به نسخههای قدیمیتر منتقل میکنند اجازه میدهد تا بلافاصله انطباق دستگاه را بدون نیاز به انتظار برای ارتقای کامل و یکپارچه «سطح وصله امنیتی» اثبات کنند و اطمینان حاصل کنند که تلاشهای مداوم برای وصله کردن بهدرستی اعتباردهی میشود. کتابخانههای «وضعیت امنیتی» این اطلاعات جزئی را به برنامهها و سرویسها نشان میدهند و تضمین میکنند که تلاشهای مداوم برای وصله کردن بهمحض اجرا شناسایی شوند.
شروعبهکار
«کتابخانههای وضعیت امنیتی» برای توانمندسازی کل بومسازگان Android ساخته شدهاند.
- توسعهدهندگان نرمافزار و MDM: برای شروع محافظت از کاربران و ارزیابی وضعیت وصله همزمان، راهنمای رسمی «آشنایی با وضعیت امنیتی دستگاه» را کاوش کنید.
- تولیدکنندگان اصلی سختافزار و مشتریان بهروزرسانی: مشتریان بهروزرسانی خود را بااستفاده از کتابخانه AndroidX Security State Provider برای نمایش ASPL آماده کنید. با انتشار XMLهای وصلههای تکمیلی، برای وصلههای سازگار با نسخههای قدیمی اعتبار فوری دریافت کنید.
- یادداشتهای انتشار: برای مشاهده گزارشهای کامل تغییرات و امضاهای میانای برنامهسازی کاربردی، به «یادداشتهای انتشار» رسمی AndroidX برای کتابخانههای Security-State و Security-State-Provider مراجعه کنید.
بازخورد شما برای ما مهم است! لطفاً کتابخانهها را امتحان کنید و نظراتتان را با ما درمیان بگذارید یا مشکلات را در سیستم ردیابی اشکال Android عمومی گزارش کنید.
-
 اخبار محصول
از غوطهوری کامل در خانه تا تجربههای اجمالی درحال حرکت، ساختن روی Android XR به شما امکان میدهد در هر لحظه در سراسر طیف برنامههای فضایی با کاربران ملاقات کنید. در «نشست توسعهدهندگان Android»، با راهاندازی XREAL AURA به نقطه عطف هیجانانگیزی رسیدیم.
Amy Zeppenfeld, Vinny DaSilva • ۳ دقیقه خواندن -
 اخبار محصول
در عصر هوش مصنوعی، کاربران دیگر فقط در برنامهها ضربه نمیزنند، بلکه اهداف سطح بالا را بیان میکنند و انتظار دارند عاملهای هوش مصنوعی مانند Gemini گردشهای کاری چندمرحلهای را، گاهی در چندین برنامه در دستگاههایشان، تکمیل کنند.
Jingyu Shi • زمان خواندن: ۴ دقیقه -
 اخبار محصول
امروز در «نشست توسعهدهندگان Android»، دردسترس بودن گسترده بسیاری از ابزارها و میاناهای برنامهسازی کاربردی را اعلام میکنیم که برای رفع اصطکاک روزمره و ارائه انعطافپذیری بیشتر به شما برای ساختن برنامههای Android عالی طراحی شدهاند.
Matthew McCullough • زمان خواندن: ۴ دقیقه
جدیدترین اطلاعات آماری توسعه Android را بهصورت هفتگی در صندوق ورودیتان دریافت کنید.