Die AndroidX Security State Libraries: Eine einheitliche Ansicht der Gerätesicherheit
Lesezeit: 4 Minuten
Wir bei Android arbeiten ständig daran, Entwicklern und Unternehmenspartnern die Daten zur Verfügung zu stellen, die sie zum Schutz von Geräten benötigen. Wir freuen uns, heute die stabile Version der Bibliotheken AndroidX Security State Version 1.1.0 und Security State ProviderVersion 1.0.0 bekannt zu geben. Diese Bibliotheken bieten einen zentralen Mechanismus, der für mehr Transparenz in Bezug auf den umfassenden Sicherheitsstatus und anstehende Updates im gesamten Android-Ökosystem sorgen soll.
Unabhängig davon, ob Sie sicherheitskritische, nutzerorientierte Apps (z. B. für Banking, Fintech oder Gesundheitswesen) oder Lösungen zur Verwaltung von Mobilgeräten (Mobile Device Management, MDM) entwickeln, können Sie mit diesen Bibliotheken den Sicherheitsstatus des Geräts programmatisch pro Komponente überprüfen. Anstatt sich auf ein grobes, monolithisches Sicherheitspatch-Level (Security Patch Level, SPL) zu verlassen, können Sie mit der Bibliothek androidx.security.state den Schutz auf Komponentenebene bewerten und prüfen, ob Behebungen ausstehen. Für OEMs und Entwickler von Over-The-Air-Clients (OTA) bietet die Companion-Bibliothek androidx.security.state.provider die Möglichkeit, die Verfügbarkeit von Updates über standardisierte Mechanismen zu präsentieren.
Sicherheitspatch-Level (SPL)
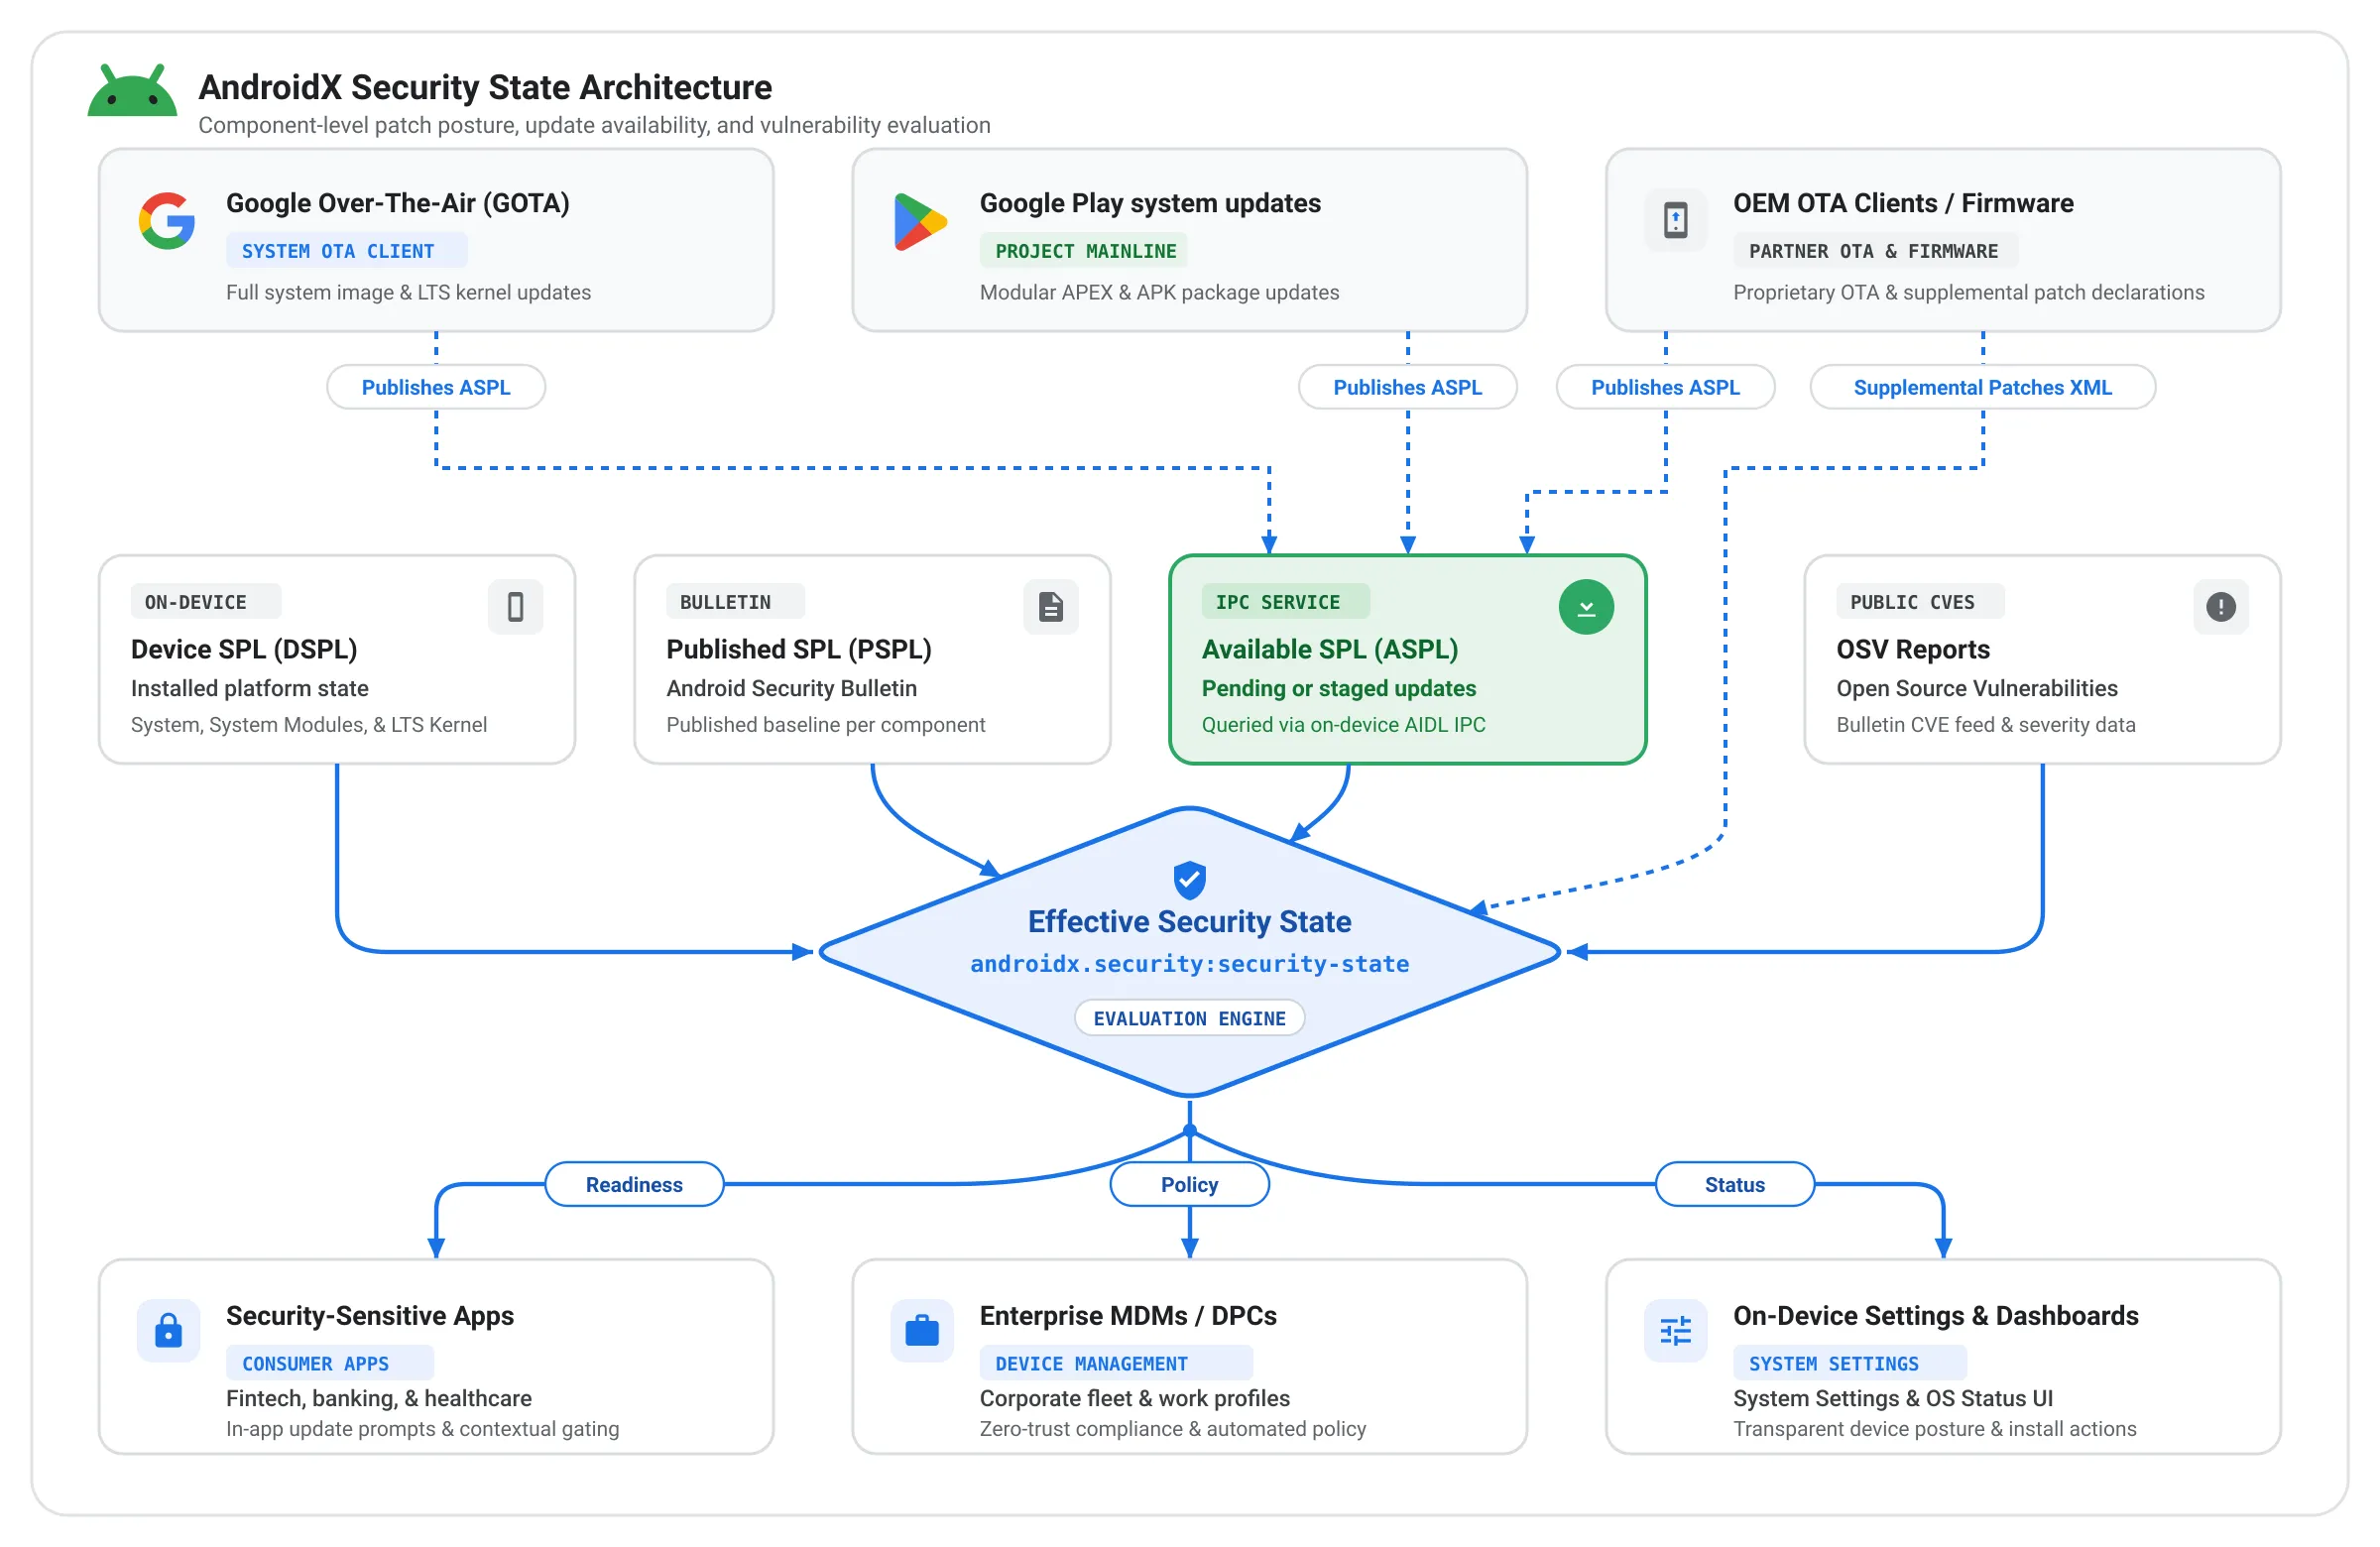
Android hat sich weiterentwickelt und bietet schnelle, unabhängige Komponentenupdates über modulare Systeme wie Google Play-Systemupdates. Daher ist es nicht mehr die beste Methode, den tatsächlichen Sicherheitsstatus eines Geräts anhand einer einzelnen SPL-Build-Eigenschaft zu bestimmen. Um die Sichtbarkeit auf Komponentenebene zu ermöglichen, bieten die Security State-Bibliotheken APIs für drei verschiedene Patch-Levels:
- Sicherheitspatch-Level des Geräts (Device Security Patch Level, DSPL): Das Sicherheitspatch-Level, das derzeit auf dem Gerät für bestimmte Systemkomponenten installiert ist und ausgeführt wird. Es wird ohne Netzwerkaufrufe aus den Geräteeigenschaften und -konfigurationen abgerufen.
- Veröffentlichtes SPL (PSPL): Das neueste Patch-Level, das offiziell im Sicherheitsbulletin für Android für diese Komponenten veröffentlicht wurde.
- Verfügbares Sicherheits-Patch-Level (ASPL): Das Patch-Level, das heruntergeladen und auf dem jeweiligen Gerät installiert werden kann. Es wird asynchron über die Interprozesskommunikation (IPC) mit Update-Clients auf dem Gerät abgefragt.
Die Security State-Bibliotheken verfolgen diese Patch-Ebenen für die folgenden Komponenten:
- System : Das Android-Betriebssystem, das über standardmäßige/OEM-System-OTA-Updates aktualisiert wird.
- Systemmodule : Modulare Betriebssystem-Subsysteme, die nahtlos im Hintergrund über Google Play-Systemupdates (Project Mainline) aktualisiert werden.
- Kernel : Die grundlegende Ebene, die die Hardware und Software des Geräts verbindet. Sie wird anhand von LTS-Versionen (Long-Term Support, z. B. 5.15.159 oder 6.1.91) und nicht anhand monatlicher Kalenderdaten bewertet.
Durch die Anzeige dieser drei unterschiedlichen Patch-Levels auf Komponentenebene können Entwickler und Unternehmen jetzt genau nachvollziehen, wie sicher ein Gerät ist, fehlende Patches identifizieren und proaktive Maßnahmen ergreifen. Ein Beispiel dafür sehen Sie unten.
Anstatt den Gerätezugriff pauschal zu gewähren oder zu verweigern, können Entwickler und Unternehmen DSPL, PSPL und ASPL kombinieren, um intelligente, kontextbezogene Sicherheitsentscheidungen zu treffen. So kann beispielsweise eine Banking- oder Unternehmens-App den aktuellen Sicherheitspatch eines Geräts (DSPL) mit ausstehenden Updates (ASPL) vergleichen, bevor sensible Arbeitsabläufe wie Zahlungen mit hohem Wert oder die Registrierung von Anmeldedaten initiiert werden. Wenn ein Update zur Installation ansteht, können Entwickler und Unternehmen den Nutzer auffordern, sein Gerät zuerst zu aktualisieren. Für eine noch genauere Kontrolle können Entwickler und Unternehmen abfragen, ob bestimmte Sicherheitslücken mit hohem Risiko (CVEs) auf dem Gerät behoben wurden. So kann beispielsweise überprüft werden, ob kritische NFC- oder Bluetooth-Korrekturen vorhanden sind, bevor die Tap-to-Pay-Funktion oder die Freigabe von Daten in der Nähe autorisiert wird.
Allgemeiner Ablauf
Für App-Entwickler und Unternehmensverwaltung
Clientanwendungen können die Bibliothek androidx.security.state verwenden, um fundierte, kontextbezogene Entscheidungen zu treffen:
- Synchrone Überprüfungen des Sicherheitsstatus (Device Security Policy Level, DSPL): Apps können beim Starten sofort die installierten Patch-Levels des Systems, der Systemmodule und des Kernels prüfen und mit dem PSPL vergleichen, um zu bestätigen, dass das Gerät die erforderliche Sicherheitsbaseline einer Organisation erfüllt, bevor sensible Unternehmensressourcen oder der biometrische Zugriff freigeschaltet werden.
- Aufforderung für ausstehende Updates (ASPL): Anstatt einen Mitarbeiter, dessen Gerät nur geringfügig hinter den Patches zurückliegt, sofort zu sperren, können Unternehmens-Apps ASPL abfragen, um zu prüfen, ob ein ausstehendes Systemupdate oder Google Play-Systemupdate bereit zur Installation ist. In diesem Fall können Apps eine angepasste In-App-Anleitung anzeigen, die den Nutzer zu den Systemeinstellungen weiterleitet, um die Installation abzuschließen.
- Prüfung auf Sicherheitslückenebene (CVEs): Für Anwendungsfälle mit hoher Sicherheit bietet die Bibliothek die Möglichkeit, gerätespezifische Sicherheitslückenberichte von Open Source Vulnerabilities (OSV) herunterzuladen, um programmatisch zu prüfen, ob bestimmte kritische CVEs auf dem Gerät behoben wurden.
Für OEMs und Update-Clients: Standardisierung der Update-Verfügbarkeit
Die Companion-Bibliothek androidx.security.state.provider bietet einen standardisierten Android-IPC-Mechanismus, über den Update-Clients die Verfügbarkeit von Updates direkt auf dem Gerät melden können. Bisher konnten proprietäre OTA-Clients zwar die Verfügbarkeit von Updates anzeigen, diese Informationen waren jedoch isoliert und konnten nicht von Drittanbieteranwendungen abgefragt werden. Künftig können Apps über eine einzige, einheitliche API auf ASPL-Details zugreifen, unabhängig davon, ob das Update über den dedizierten OTA-Client eines OEM oder über Google Play bereitgestellt wird, sofern es vom Update-Client bereitgestellt wird.
- Google Play-Systemupdates machen ASPL bereits auf GMS-Android-Geräten verfügbar.
- Google Over-The-Air (GOTA) wurde ebenfalls integriert und wir arbeiten mit OEMs weltweit zusammen, um ihre OTA-Clients in dieses standardisierte Framework zu integrieren.
Daten auf Bulletin-Ebene einbeziehen
Die Security State-Bibliotheken bieten mehr als nur einen einzelnen SPL-String. Sie geben Aufschluss darüber, was dieses Patch-Level tatsächlich für das Gerät bedeutet. Durch die Integration mit der Open Source Vulnerabilities-Datenbank (OSV) zum Abrufen von Sicherheitsbulletin für Android-Daten können die Bibliotheken noch genauer suchen. Anstatt nur zu fragen, ob eine bestimmte Bedrohung, z. B. ein CVE-Eintrag, blockiert ist, können die Bibliotheken anhand dieser Daten auch den „effektiven“ und detaillierten Sicherheitsstatus des Geräts angeben.
Hier sind zwei Vorteile dieses Ansatzes für Unternehmen und Android-OEMs:
- Manchmal enthält ein monatliches Sicherheitsupdate keine neuen Bedrohungen für eine bestimmte Komponente. In diesem Fall wird das Sicherheitsniveau für diese Komponente in den Bibliotheken automatisch erhöht, um den „effektiven“ Sicherheitsstatus widerzuspiegeln. So wird sichergestellt, dass ein Gerät korrekt als vollständig vor allen bekannten Sicherheitsbedrohungen geschützt eingestuft wird.
- Eine neue Funktion in Android 17 ermöglicht es OEMs, bestimmte Sicherheitskorrekturen zu deklarieren, die über dem SPL angewendet wurden. Dazu wird eine XML-Datei mit zusätzlichen Patches verwendet. Mit dieser Funktion können OEMs, die bestimmte Sicherheitskorrekturen backportieren, die Gerätekonformität sofort nachweisen, ohne auf eine vollständige monolithische SPL-Aktualisierung warten zu müssen. So wird sichergestellt, dass kontinuierliche Patching-Bemühungen angemessen berücksichtigt werden. Die Bibliotheken für den Sicherheitsstatus stellen diese detaillierten Informationen für Apps und Dienste bereit. So wird sichergestellt, dass kontinuierliche Patching-Bemühungen sofort nach der Implementierung erkannt werden.
Jetzt starten
Die Security State Libraries wurden entwickelt, um das gesamte Android-Ökosystem zu unterstützen.
- App-Entwickler und MDMs:Wenn Sie Ihre Nutzer schützen und den Patch-Status in Echtzeit bewerten möchten, lesen Sie den offiziellen Leitfaden zum Sicherheitsstatus von Geräten.
- OEMs und Update-Clients:Binden Sie Ihre Update-Clients ein, um ASPL mithilfe der Bibliothek AndroidX Security State Provider verfügbar zu machen. Sie können sich sofortiges Guthaben für zurückportierte Patches sichern, indem Sie Supplemental Patches XMLs veröffentlichen.
- Versionshinweise:In den offiziellen AndroidX-Versionshinweisen für die Bibliotheken Security-State und Security-State-Provider finden Sie vollständige Changelogs und API-Signaturen.
Deine Meinung ist uns wichtig und wir freuen uns immer über Feedback. Probieren Sie die Bibliotheken aus und teilen Sie uns Ihre Meinung mit oder melden Sie Probleme im öffentlichen Android Issue Tracker.
-
 Produktneuigkeiten
Wir erweitern unsere Abo-Plattform auf Google Play kontinuierlich, damit Sie Ihren Umsatz steigern, sich an neue Geschäftsmodelle anpassen und Ihre Nutzer dort erreichen können, wo sie sich gerade befinden.
Sheenam Mittal • Lesezeit: 4 Minuten -
 Produktneuigkeiten
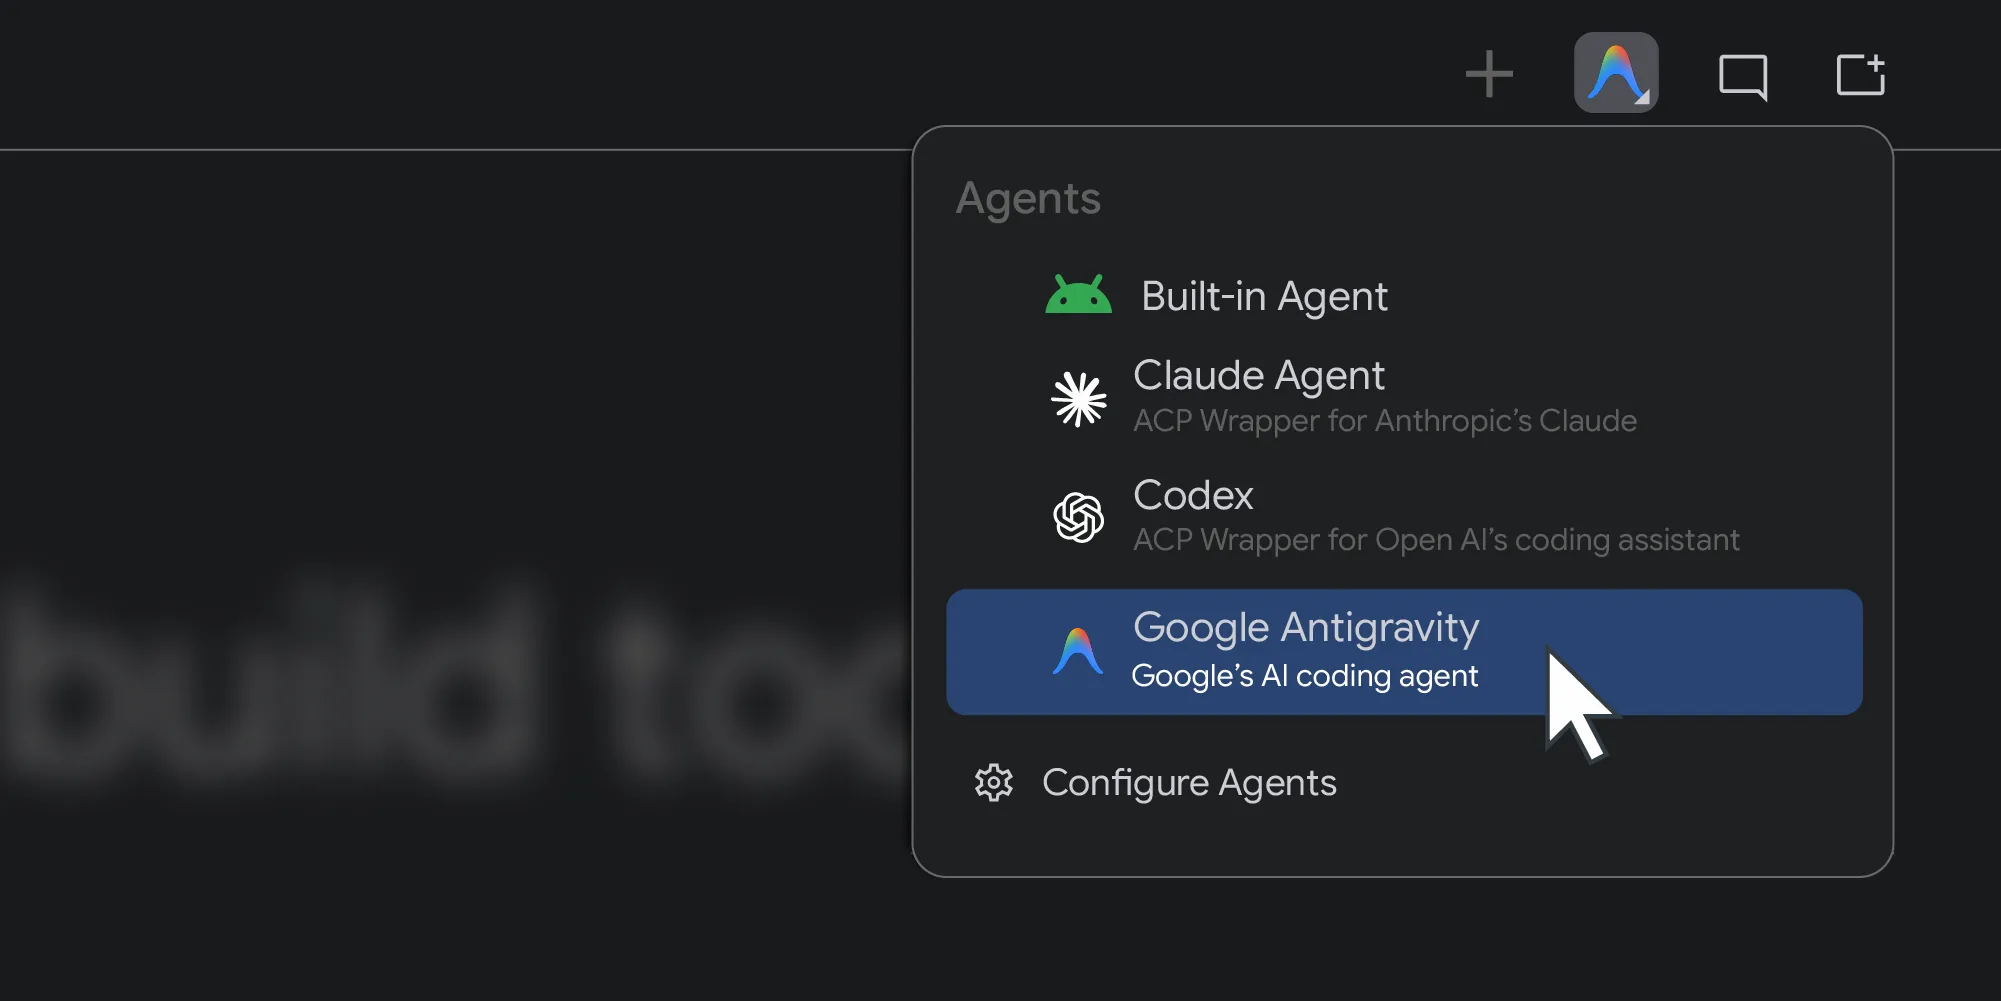
Letztes Jahr wurde Android Studio für alle KI-Modelle geöffnet. Heute gehen wir den nächsten Schritt und führen Unterstützung für Coding-Agents Ihrer Wahl ein.
Matthew Warner • Lesezeit: 3 Minuten -
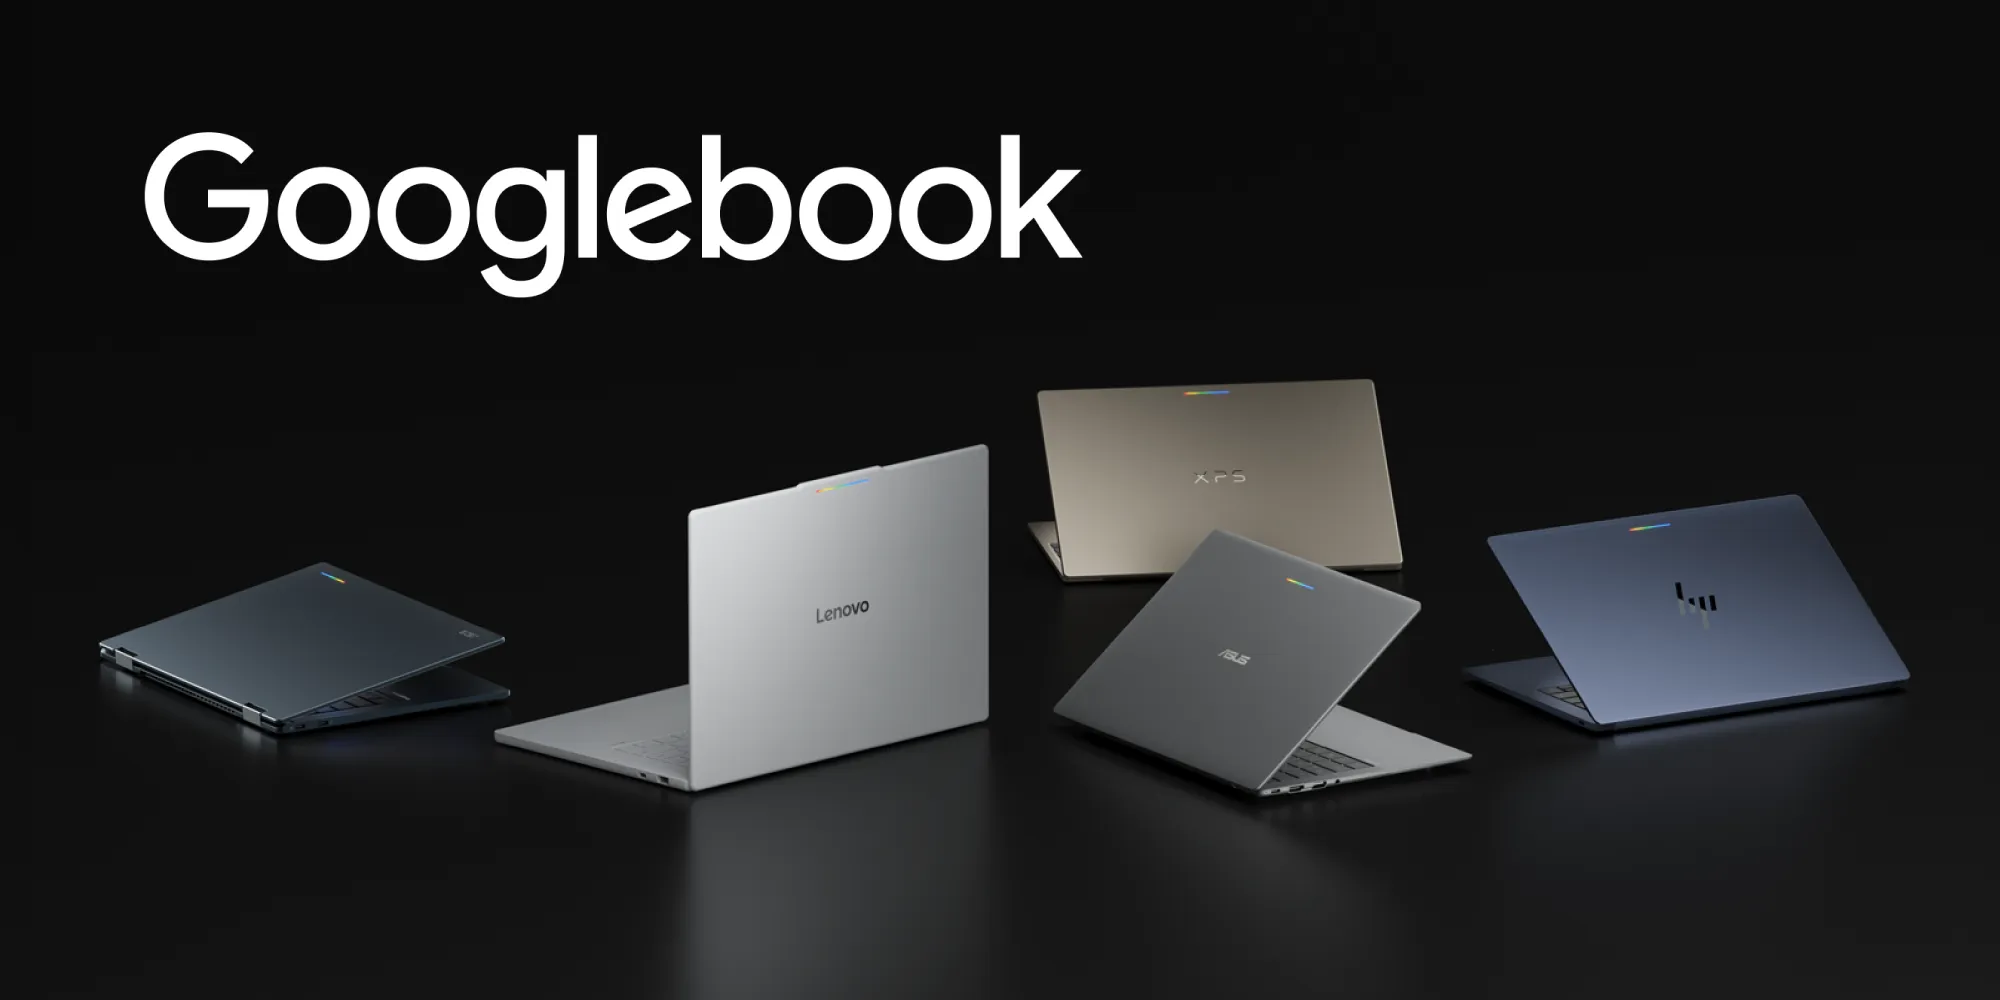 Produktneuigkeiten
Googlebook ist eine neue Kategorie von Laptops, die auf einer gemeinsamen Android-Grundlage basieren. Leistungsstarke Hardware von Partnern wie HP, Dell, Lenovo, Acer und Asus kombiniert die Mobilität von Mobilgeräten mit der Leistung von Desktop-Computern.
Fahd Imtiaz, Loryn Hairston • Lesezeit: 4 Minuten
Lassen Sie sich Woche für Woche die neuesten Informationen zur Android-Entwicklung zusenden.