पेश है AndroidX Security State Libraries: डिवाइस की सुरक्षा की एक ही जगह पर जानकारी
4 मिनट में पढ़ें
Android की टीम, डेवलपर और एंटरप्राइज़ पार्टनर को वह डेटा उपलब्ध कराने के लिए लगातार काम कर रही है जिसकी मदद से डिवाइसों को सुरक्षित रखा जा सकता है. हमें यह बताते हुए खुशी हो रही है कि आज हम AndroidX Security State वर्शन 1.1.0 और Security State Providerवर्शन 1.0.0 लाइब्रेरी का स्टेबल वर्शन रिलीज़ कर रहे हैं. ये लाइब्रेरी, Android के पूरे इकोसिस्टम में सुरक्षा से जुड़ी स्थिति और लंबित अपडेट के बारे में ज़्यादा पारदर्शिता लाने के लिए डिज़ाइन किया गया एक केंद्रीकृत तरीका उपलब्ध कराती हैं.
चाहे आपको सुरक्षा के लिहाज़ से ज़रूरी, ग्राहकों से डील करने वाले ऐप्लिकेशन (जैसे कि बैंकिंग, फ़िनटेक या स्वास्थ्य सेवा) या मोबाइल डिवाइस मैनेजमेंट (एमडीएम) के समाधान डेवलप करने हों, ये लाइब्रेरी आपको हर कॉम्पोनेंट के हिसाब से, डिवाइस की सुरक्षा की स्थिति की पुष्टि करने की सुविधा देती हैं. मोटे तौर पर तय किए गए, एक ही सुरक्षा पैच का लेवल (एसपीएल) पर भरोसा करने के बजाय, androidx.security.state लाइब्रेरी की मदद से, कॉम्पोनेंट-लेवल की सुरक्षा का आकलन किया जा सकता है. साथ ही, यह पता लगाया जा सकता है कि सुरक्षा से जुड़ी समस्याएं ठीक करने के लिए, कोई कार्रवाई अभी भी लंबित है या नहीं. ओईएम और ओवर-द-एयर (OTA) क्लाइंट डेवलपर के लिए, कंपैनियन androidx.security.state.provider लाइब्रेरी की मदद से, अपडेट की उपलब्धता को स्टैंडर्ड तरीके से दिखाया जा सकता है.
सुरक्षा पैच लेवल (एसपीएल) के बारे में जानकारी
Android में, Google Play सिस्टम अपडेट जैसे मॉड्यूलर सिस्टम के ज़रिए, तेज़ी से और स्वतंत्र रूप से कॉम्पोनेंट अपडेट डिलीवर करने की सुविधा उपलब्ध है. इसलिए, किसी डिवाइस की सुरक्षा की स्थिति का पता लगाने के लिए, अब SPL की एक ही बिल्ड प्रॉपर्टी पर भरोसा करना सबसे अच्छा तरीका नहीं है. कंपोनेंट लेवल की विज़िबिलिटी देने के लिए, Security State लाइब्रेरी तीन अलग-अलग पैच लेवल के लिए एपीआई उपलब्ध कराती हैं:
- डिवाइस एसपीएल (डीएसपीएल): यह डिवाइस पर फ़िलहाल इंस्टॉल किया गया और चल रहा सुरक्षा पैच का लेवल होता है. यह डिवाइस के कुछ सिस्टम कॉम्पोनेंट के लिए होता है. इसे डिवाइस की प्रॉपर्टी और कॉन्फ़िगरेशन से क्वेरी किया जाता है. इसके लिए, नेटवर्क कॉल की ज़रूरत नहीं होती.
- पब्लिश किया गया एसपीएल (पीएसपीएल): यह उन कॉम्पोनेंट के लिए, Android सुरक्षा बुलेटिन में आधिकारिक तौर पर पब्लिश किया गया नया पैच लेवल होता है.
- उपलब्ध एसपीएल (एएसपीएल): यह पैच लेवल, किसी डिवाइस पर डाउनलोड और इंस्टॉल करने के लिए तैयार होता है. इसे डिवाइस पर मौजूद अपडेट क्लाइंट के साथ इंटर-प्रोसेस कम्यूनिकेशन (आईपीसी) के ज़रिए एसिंक्रोनस तरीके से क्वेरी किया जाता है.
सुरक्षा की स्थिति बताने वाली लाइब्रेरी, इन कॉम्पोनेंट के लिए पैच लेवल ट्रैक करती हैं:
- सिस्टम: यह Android का मुख्य ऑपरेटिंग सिस्टम है. इसे स्टैंडर्ड/OEM सिस्टम के ओटीए अपडेट के ज़रिए अपडेट किया जाता है.
- सिस्टम मॉड्यूल: मॉड्यूलर ओएस के सबसिस्टम, Google Play के सिस्टम अपडेट (प्रोजेक्ट मेनलाइन) के ज़रिए बैकग्राउंड में आसानी से अपडेट हो जाते हैं.
- कर्नेल: यह डिवाइस के हार्डवेयर और सॉफ़्टवेयर को कनेक्ट करने वाली बुनियादी लेयर है. इसका आकलन, महीने के कैलेंडर की तारीखों के बजाय, लंबे समय तक सहायता (एलटीएस) देने वाले रिलीज़ वर्शन (जैसे, 5.15.159 या 6.1.91) के ज़रिए किया जाता है.
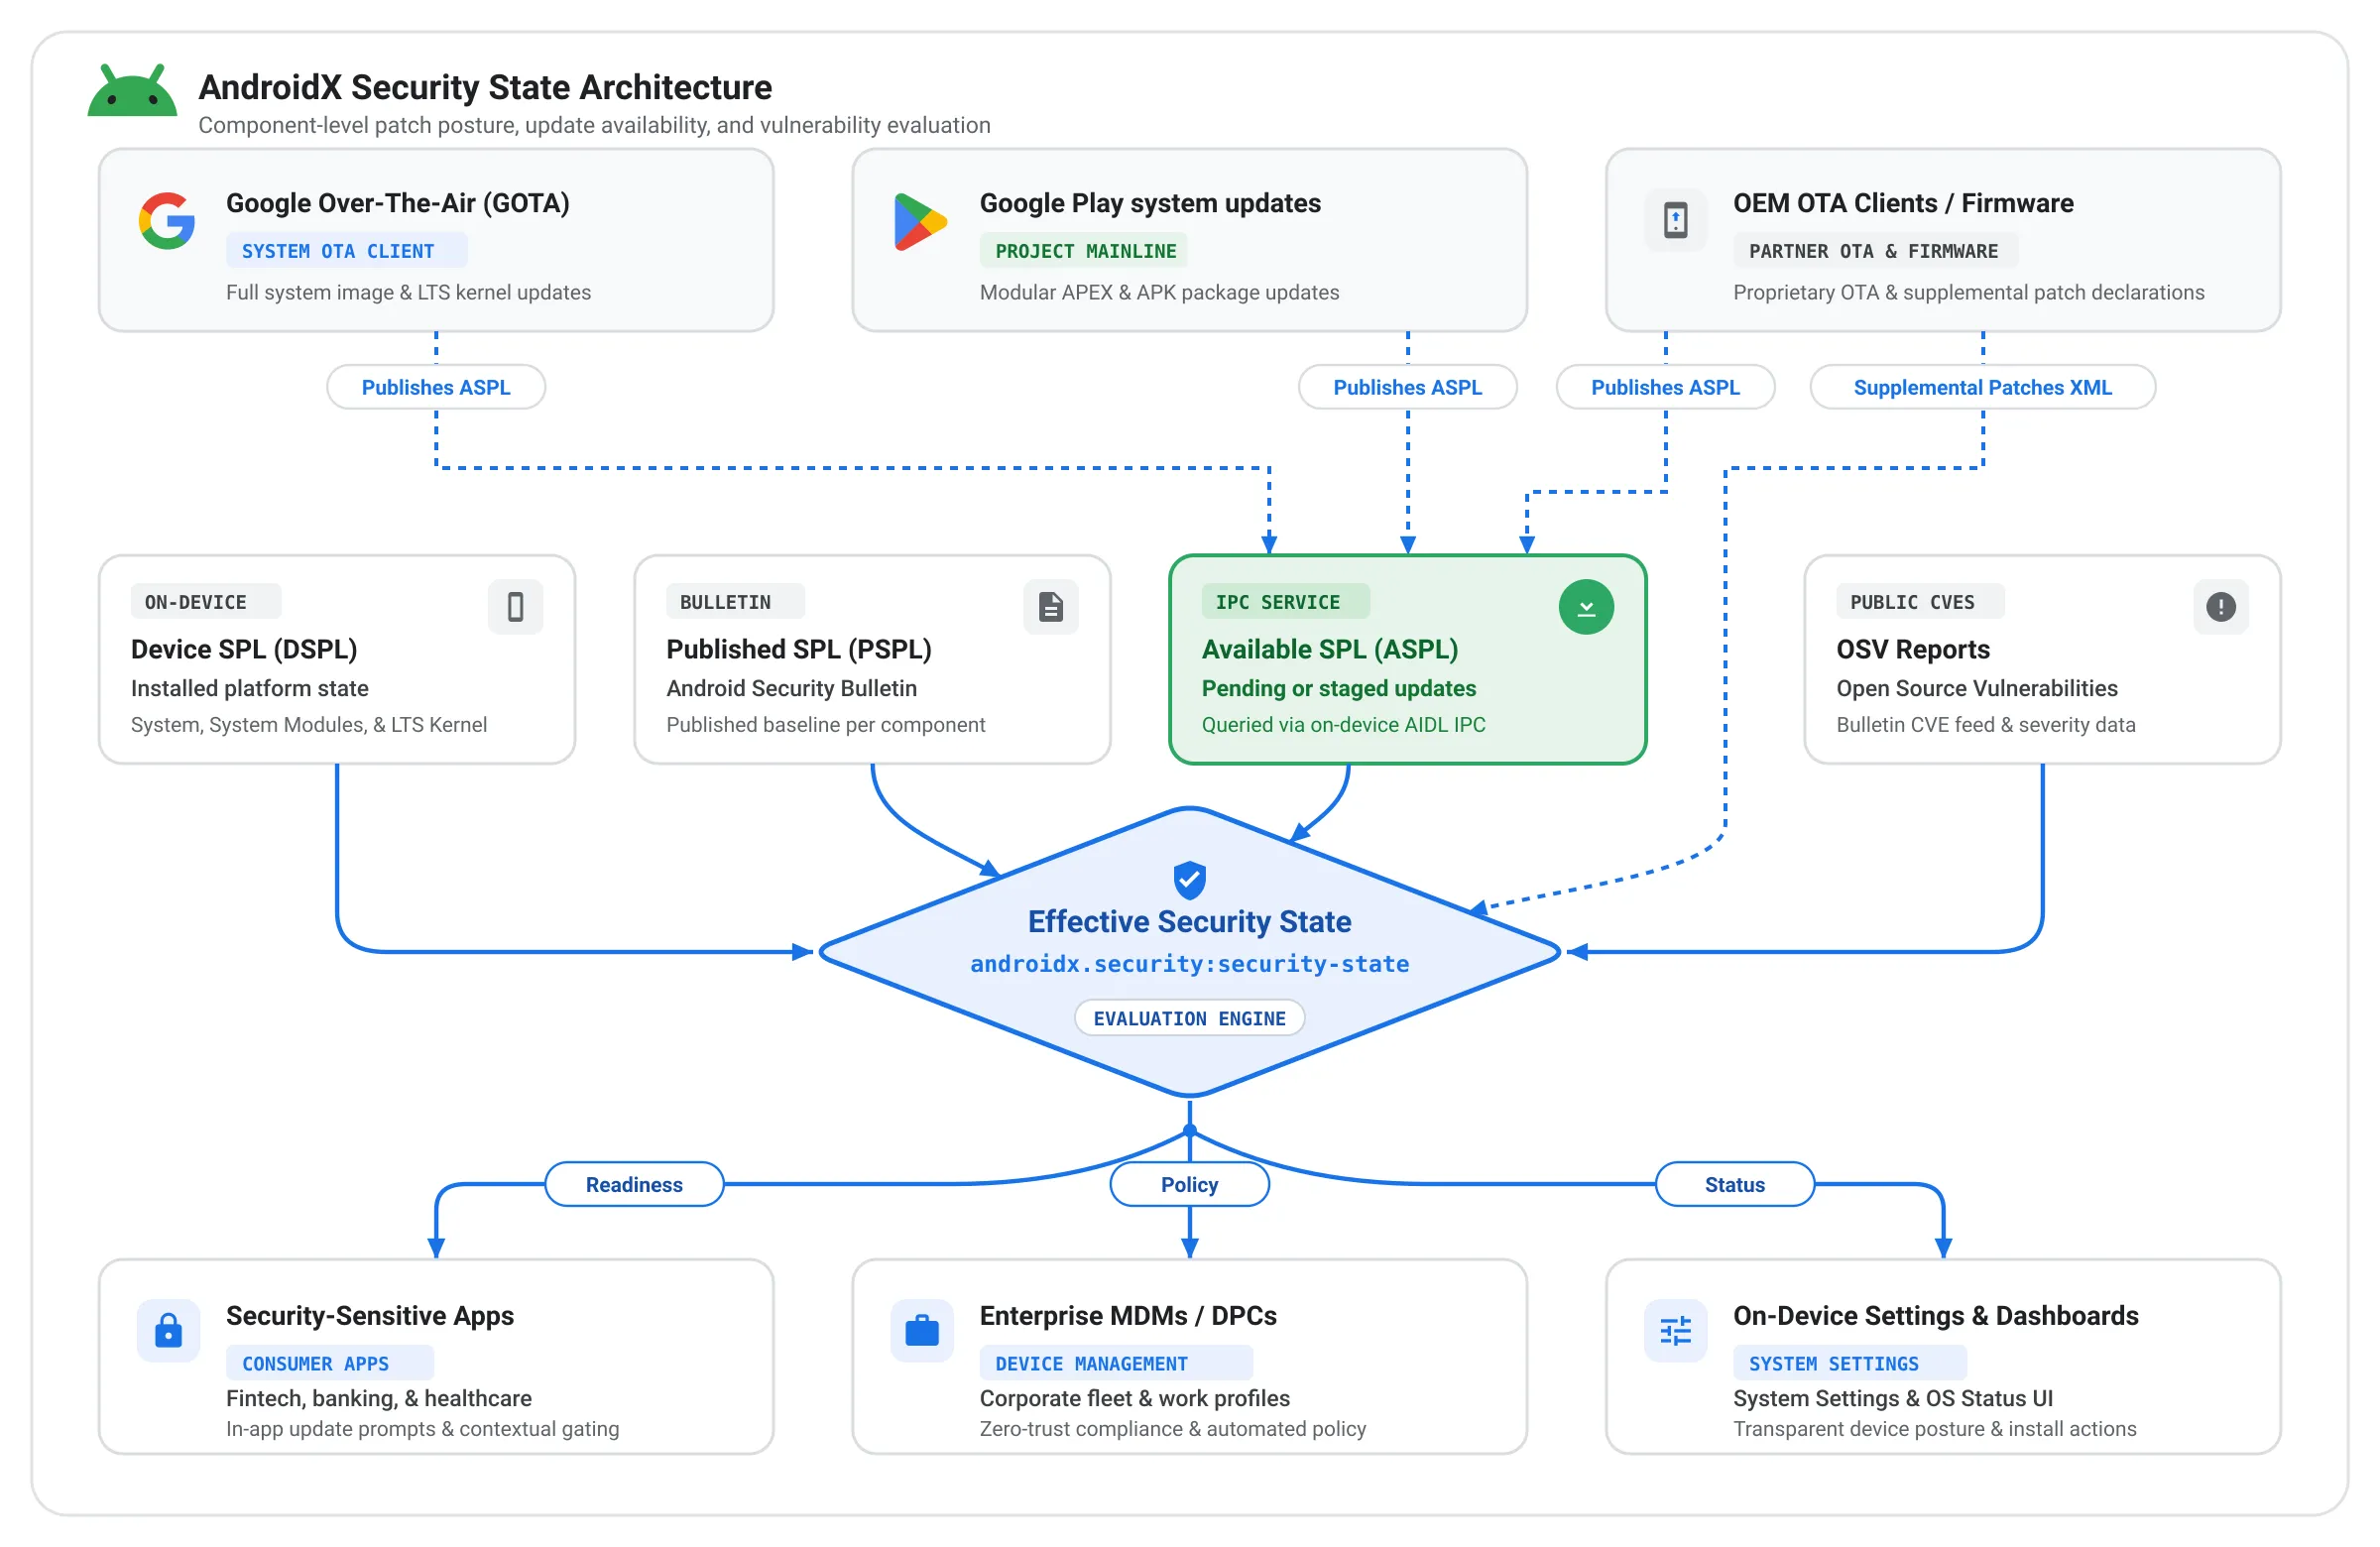
कॉम्पोनेंट लेवल पर इन तीन अलग-अलग पैच लेवल को दिखाने से, डेवलपर और कंपनियां अब यह समझ सकती हैं कि कोई डिवाइस कितना सुरक्षित है. साथ ही, वे यह भी पता लगा सकती हैं कि कौनसे पैच मौजूद नहीं हैं और सुरक्षा से जुड़ी समस्याओं को ठीक करने के लिए, पहले से ही ज़रूरी कदम उठा सकती हैं. ऐसा करने का एक तरीका यहां दिए गए उदाहरण में दिखाया गया है.
डिवाइस के ऐक्सेस के लिए, डेवलपर और एंटरप्राइज़, डीएसपीएल, पीएसपीएल, और एएसपीएल को एक साथ इस्तेमाल कर सकते हैं. इससे वे सुरक्षा से जुड़े फ़ैसले, कॉन्टेक्स्ट के हिसाब से बेहतर तरीके से ले पाते हैं. उदाहरण के लिए, बैंकिंग या एंटरप्राइज़ ऐप्लिकेशन, ज़्यादा अहम वर्कफ़्लो शुरू करने से पहले, डिवाइस के मौजूदा सुरक्षा पैच (डीएसपीएल) की तुलना, लंबित अपडेट (एएसपीएल) से कर सकता है. जैसे, ज़्यादा अहम पेमेंट या क्रेडेंशियल रजिस्ट्रेशन. अगर कोई अपडेट इंस्टॉल होने के लिए तैयार है, तो डेवलपर और एंटरप्राइज़, उपयोगकर्ता से पहले अपना डिवाइस अपडेट करने के लिए कह सकते हैं. ज़्यादा बेहतर कंट्रोल के लिए, डेवलपर और कंपनियां यह क्वेरी कर सकती हैं कि डिवाइस पर ज़्यादा जोखिम वाली कुछ खास कमियों (CVE) को ठीक किया गया है या नहीं. जैसे, टैप करके पेमेंट करने या आस-पास के डिवाइसों के साथ डेटा शेयर करने की अनुमति देने से पहले, यह पुष्टि करना कि NFC या Bluetooth से जुड़ी ज़रूरी समस्याओं को ठीक कर दिया गया है.
हाई-लेवल फ़्लो
ऐप्लिकेशन डेवलपर और एंटरप्राइज़ मैनेजमेंट के लिए
क्लाइंट ऐप्लिकेशन, androidx.security.state लाइब्रेरी का इस्तेमाल करके, कॉन्टेक्स्ट अवेयर ऐक्सेस से जुड़े फ़ैसले ले सकते हैं:
- सिंक्रोनस पोस्चर चेक (डीएसपीएल): ऐप्लिकेशन लॉन्च होने पर, ऐप्लिकेशन तुरंत सिस्टम, सिस्टम मॉड्यूल, और कर्नल के इंस्टॉल किए गए पैच लेवल की जांच कर सकते हैं. साथ ही, पीएसपीएल से तुलना करके यह पुष्टि कर सकते हैं कि डिवाइस, किसी संगठन की सुरक्षा से जुड़ी ज़रूरी शर्तों को पूरा करता है या नहीं. ऐसा, संवेदनशील कॉर्पोरेट संसाधनों या बायोमेट्रिक ऐक्सेस को अनलॉक करने से पहले किया जाता है.
- अपडेट के लिए सूचना देना (एएसपीएल): अगर किसी कर्मचारी के डिवाइस में पैच का नया वर्शन इंस्टॉल नहीं है, तो उसे तुरंत ब्लॉक करने के बजाय, एंटरप्राइज़ ऐप्लिकेशन एएसपीएल से यह क्वेरी कर सकते हैं कि क्या सिस्टम अपडेट या Google Play का सिस्टम अपडेट इंस्टॉल होने के लिए तैयार है. अगर ऐसा होता है, तो ऐप्लिकेशन में उपयोगकर्ता को उसकी ज़रूरत के हिसाब से निर्देश दिखाए जा सकते हैं. इसमें उपयोगकर्ता को इंस्टॉलेशन पूरा करने के लिए, सिस्टम सेटिंग पर जाने का तरीका बताया जाता है.
- कमज़ोरी के लेवल पर ऑडिट करना (CVE): ज़्यादा भरोसेमंद इस्तेमाल के उदाहरणों के लिए, लाइब्रेरी में डिवाइस के हिसाब से कमज़ोरी की रिपोर्ट डाउनलोड करने की सुविधा मिलती है. ये रिपोर्ट, ओपन सोर्स सॉफ़्टवेयर में मौजूद कमज़ोरियों (ओएसवी) से मिलती हैं. इससे प्रोग्राम के ज़रिए यह ऑडिट किया जा सकता है कि डिवाइस पर कुछ खास और ज़रूरी सीवीई ठीक किए गए हैं या नहीं.
ओईएम और अपडेट क्लाइंट के लिए: अपडेट की उपलब्धता को स्टैंडर्ड बनाना
साथ में काम करने वाली androidx.security.state.provider लाइब्रेरी, अपडेट क्लाइंट के लिए एक स्टैंडर्ड, Android IPC मेकेनिज़्म सेट अप करती है. इससे अपडेट क्लाइंट, डिवाइस पर अपडेट की उपलब्धता के बारे में सीधे तौर पर रिपोर्ट कर पाते हैं. पहले, मालिकाना हक वाले ओटीए क्लाइंट, अपडेट की उपलब्धता की जानकारी देते थे. हालांकि, यह जानकारी अलग-अलग होती थी और तीसरे पक्ष के ऐप्लिकेशन इसे क्वेरी नहीं कर सकते थे. आगे चलकर, ऐप्लिकेशन एक ही यूनीफ़ाइड एपीआई के ज़रिए, ASPL की जानकारी ऐक्सेस कर सकेंगे. इससे कोई फ़र्क़ नहीं पड़ता कि अपडेट, ओईएम के खास ओटीए क्लाइंट या Google Play के ज़रिए डिलीवर किया गया है. हालांकि, यह ज़रूरी है कि अपडेट क्लाइंट ने अपडेट डिलीवर किया हो.
- Google Play के सिस्टम अपडेट, GMS वाले Android डिवाइसों पर ASPL को पहले से ही उपलब्ध कराते हैं.
- Google Over-The-Air (GOTA) को भी शामिल कर लिया गया है. हम दुनिया भर के ओईएम के साथ काम कर रहे हैं, ताकि उनके OTA क्लाइंट को इस स्टैंडर्ड फ़्रेमवर्क में शामिल किया जा सके.
बुलेटिन-लेवल का डेटा शामिल करना
एक एसपीएल स्ट्रिंग के अलावा, Security State लाइब्रेरी से यह भी पता चलता है कि पैच लेवल का डिवाइस पर क्या असर पड़ता है. लाइब्रेरी, Open Source Vulnerabilities (OSV) डेटाबेस के साथ इंटिग्रेट होकर, Android सुरक्षा बुलेटिन का डेटा हासिल कर सकती हैं. इससे, वे पहले से ज़्यादा गहराई से जांच कर सकती हैं. यह डेटा, लाइब्रेरी को डिवाइस की “असरदार” और ज़्यादा जानकारी वाली सुरक्षा स्थिति के बारे में भी बताता है. इससे यह पता चलता है कि किसी खास खतरे, जैसे कि CVE एंट्री को ब्लॉक किया गया है या नहीं.
इस तरीके से, एंटरप्राइज़ और Android ओईएम को इन दो तरीकों से फ़ायदा मिलता है:
- कभी-कभी, ऐसा होता है कि किसी कॉम्पोनेंट के लिए, हर महीने मिलने वाले सुरक्षा अपडेट में कोई नया खतरा शामिल नहीं होता. इस मामले में, लाइब्रेरी उस कॉम्पोनेंट के लिए सुरक्षा लेवल को अपने-आप बढ़ा देती हैं, ताकि उसकी "असरदार" सुरक्षा स्थिति दिख सके. इससे यह पक्का किया जाता है कि किसी डिवाइस को सुरक्षा से जुड़े सभी ज्ञात खतरों से पूरी तरह सुरक्षित रखने का क्रेडिट सही तरीके से दिया गया हो.
- Android 17 में एक नई सुविधा जोड़ी गई है. इसकी मदद से ओईएम, एसपीएल के ऊपर लागू किए गए सुरक्षा से जुड़े कुछ खास फ़िक्स के बारे में जानकारी दे सकते हैं. इसके लिए, उन्हें सप्लीमेंटल पैच की एक्सएमएल फ़ाइल का इस्तेमाल करना होगा. इस सुविधा की मदद से, ओईएम को कुछ सुरक्षा से जुड़ी समस्याओं को ठीक करने के लिए, बैकपोर्ट करने की अनुमति मिलती है. इससे वे डिवाइस के अनुपालन को तुरंत साबित कर पाते हैं. इसके लिए, उन्हें पूरे मोनोलिथिक एसपीएल के अपडेट होने का इंतज़ार नहीं करना पड़ता. इससे यह पक्का होता है कि पैचिंग के प्रयासों का सही क्रेडिट दिया गया है. सुरक्षा की स्थिति बताने वाली लाइब्रेरी, ऐप्लिकेशन और सेवाओं को यह विस्तृत जानकारी देती हैं. इससे यह पक्का होता है कि पैचिंग के लगातार किए जा रहे प्रयासों को लागू होते ही पहचान लिया जाए.
शुरू करें
सुरक्षा की स्थिति बताने वाली लाइब्रेरी, पूरे Android नेटवर्क को बेहतर बनाने के लिए बनाई गई हैं.
- ऐप्लिकेशन डेवलपर और एमडीएम: अपने उपयोगकर्ताओं को सुरक्षित रखने और रीयल-टाइम में पैच की स्थिति का आकलन करने के लिए, आधिकारिक डिवाइस की सुरक्षा की स्थिति के बारे में जानकारी देने वाली गाइड देखें.
- ओईएम और अपडेट क्लाइंट: AndroidX Security State Provider लाइब्रेरी का इस्तेमाल करके, अपने अपडेट क्लाइंट को ASPL के साथ इंटिग्रेट करें. सप्लीमेंटल पैच के एक्सएमएल पब्लिश करके, बैकपोर्ट किए गए पैच के लिए तुरंत क्रेडिट पाएं.
- रिलीज़ नोट: बदलावों की पूरी जानकारी और एपीआई सिग्नेचर के लिए, Security-State और Security-State-Provider लाइब्रेरी के लिए, AndroidX के आधिकारिक रिलीज़ नोट देखें.
आपके सुझाव हमारे लिए मायने रखते हैं! कृपया इन लाइब्रेरी को आज़माएँ और हमें अपने सुझाव/राय दें या सार्वजनिक Android Issue Tracker पर किसी समस्या की शिकायत करें.
-
 प्रॉडक्ट से जुड़ी खबरें
हम Google Play पर अपने सदस्यता प्लैटफ़ॉर्म का लगातार विस्तार कर रहे हैं, ताकि आपको अपने कारोबार को आगे बढ़ाने, नए कारोबारी मॉडल अपनाने, और अपने उपयोगकर्ताओं की ज़रूरतों को पूरा करने में मदद मिल सके.
Sheenam Mittal • 4 मिनट में पढ़ें -
 प्रॉडक्ट से जुड़ी खबरें
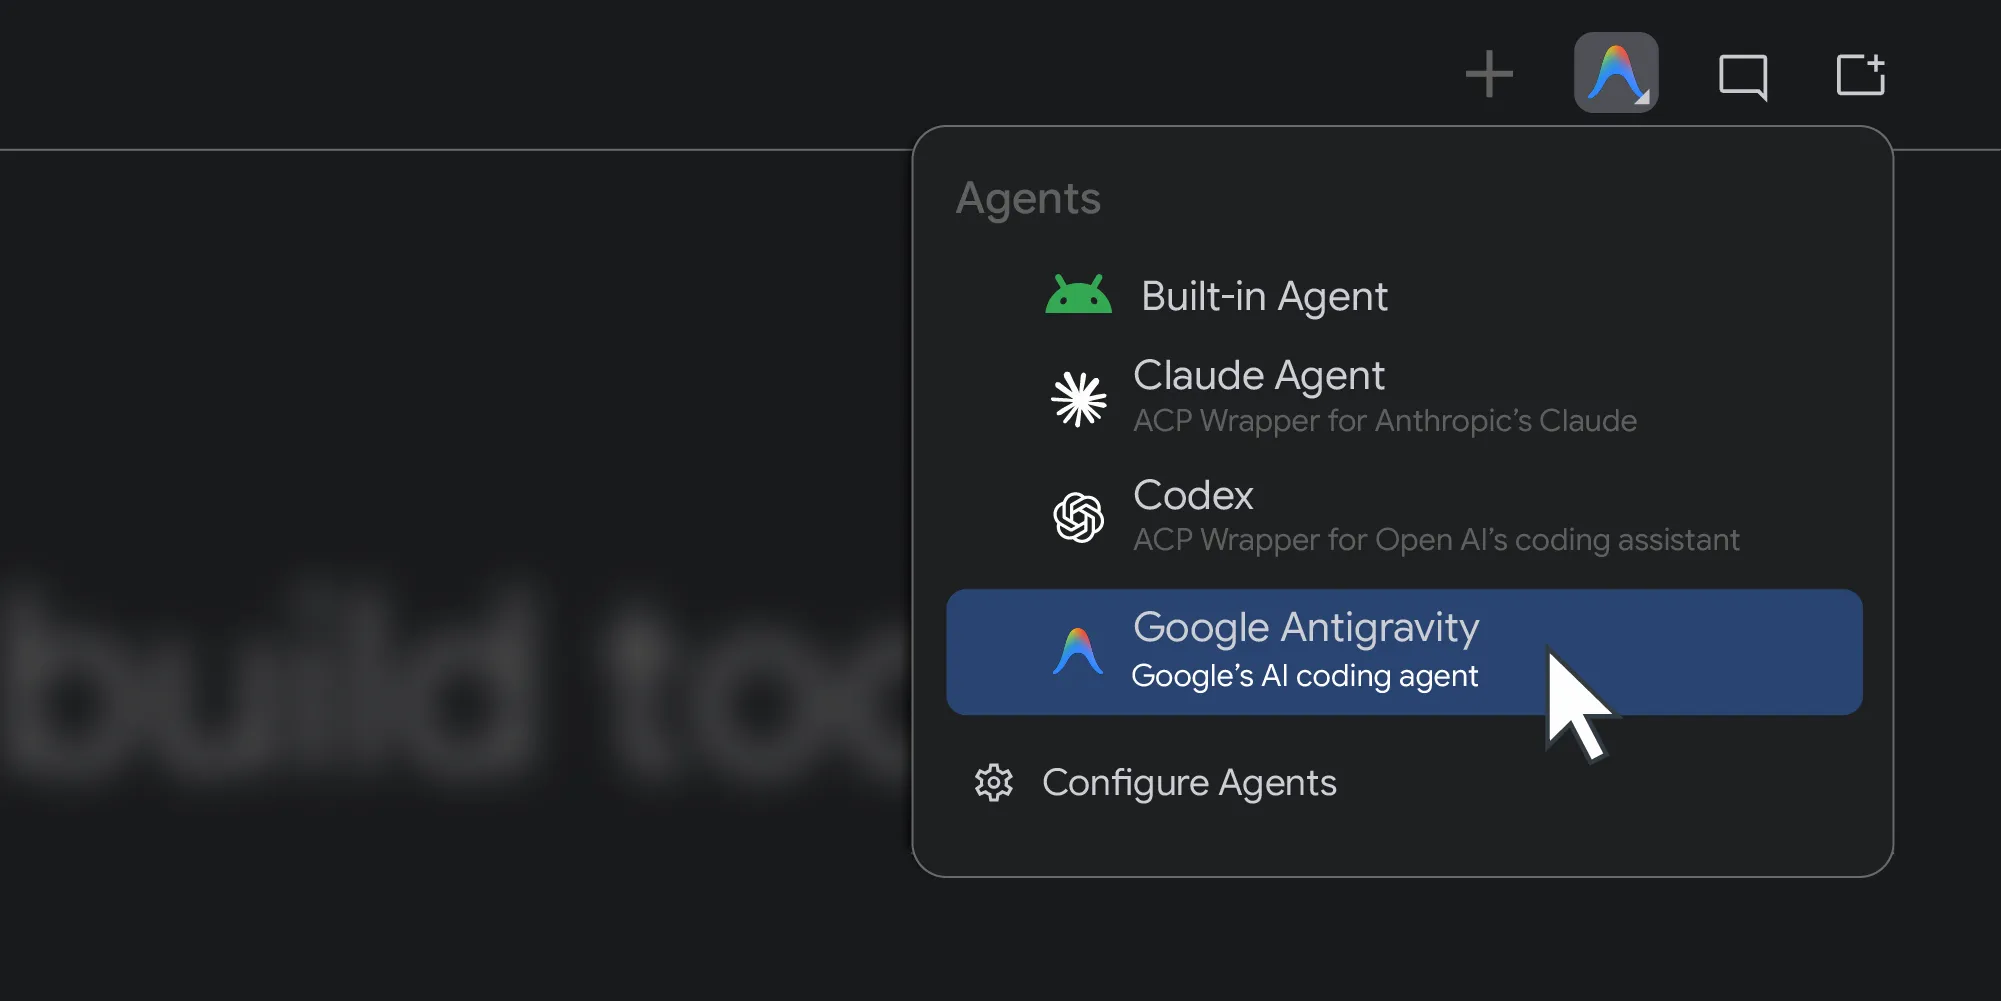
पिछले साल, Android Studio को किसी भी एआई मॉडल के लिए उपलब्ध कराया गया था. आज हम एक और कदम आगे बढ़ाते हुए, आपकी पसंद के कोडिंग एजेंट के लिए सहायता उपलब्ध करा रहे हैं.
Matthew Warner • 3 मिनट में पढ़ा जा सकता है -
 प्रॉडक्ट से जुड़ी खबरें
Googlebook, Android पर आधारित लैपटॉप की नई कैटगरी पेश करता है. HP, Dell, Lenovo, Acer, और Asus जैसे पार्टनर के बेहतरीन हार्डवेयर में, मोबाइल की सुविधा के साथ-साथ डेस्कटॉप की पावर भी मिलती है.
Fahd Imtiaz, Loryn Hairston • 4 मिनट में पढ़ें
Android डेवलपमेंट से जुड़ी नई अहम जानकारी, हर हफ़्ते अपने इनबॉक्स में पाएं.