Ti presentiamo le librerie di stato di sicurezza AndroidX: una visione unificata della sicurezza del dispositivo
Lettura: 4 minuti
In Android, lavoriamo costantemente per fornire a sviluppatori e partner aziendali i dati necessari per proteggere i dispositivi. Oggi siamo felici di annunciare il rilascio stabile delle librerie AndroidX Security State versione 1.1.0 e Security State Provider versione 1.0.0, che forniscono un meccanismo centralizzato progettato per aumentare ulteriormente la trasparenza della postura di sicurezza completa e degli aggiornamenti in attesa nell'ecosistema Android.
Che tu sviluppi app rivolte ai consumatori e fondamentali per la sicurezza (come quelle bancarie, fintech o sanitarie) o soluzioni di gestione dei dispositivi mobili (MDM), queste librerie ti consentono di verificare a livello di programmazione lo stato di sicurezza del dispositivo per componente. Anziché fare affidamento a un livello di patch di sicurezza (SPL) grossolano e monolitico, puoi valutare la protezione a livello di componente e verificare se le correzioni sono in attesa tramite la libreria androidx.security.state. Per gli OEM e gli sviluppatori di client Over-The-Air (OTA), la libreria complementare androidx.security.state.provider consente di esporre la disponibilità degli aggiornamenti tramite meccanismi standardizzati.
Informazioni sui livelli patch di sicurezza (SPL)
Man mano che Android si è evoluto per fornire aggiornamenti rapidi e indipendenti dei componenti tramite sistemi modulari come gli aggiornamenti di sistema Google Play, fare affidamento su una singola proprietà di build SPL non è più il modo migliore per determinare la reale postura di sicurezza di un dispositivo. Per fornire visibilità a livello di componente, le librerie Security State forniscono API per tre livelli di patch distinti:
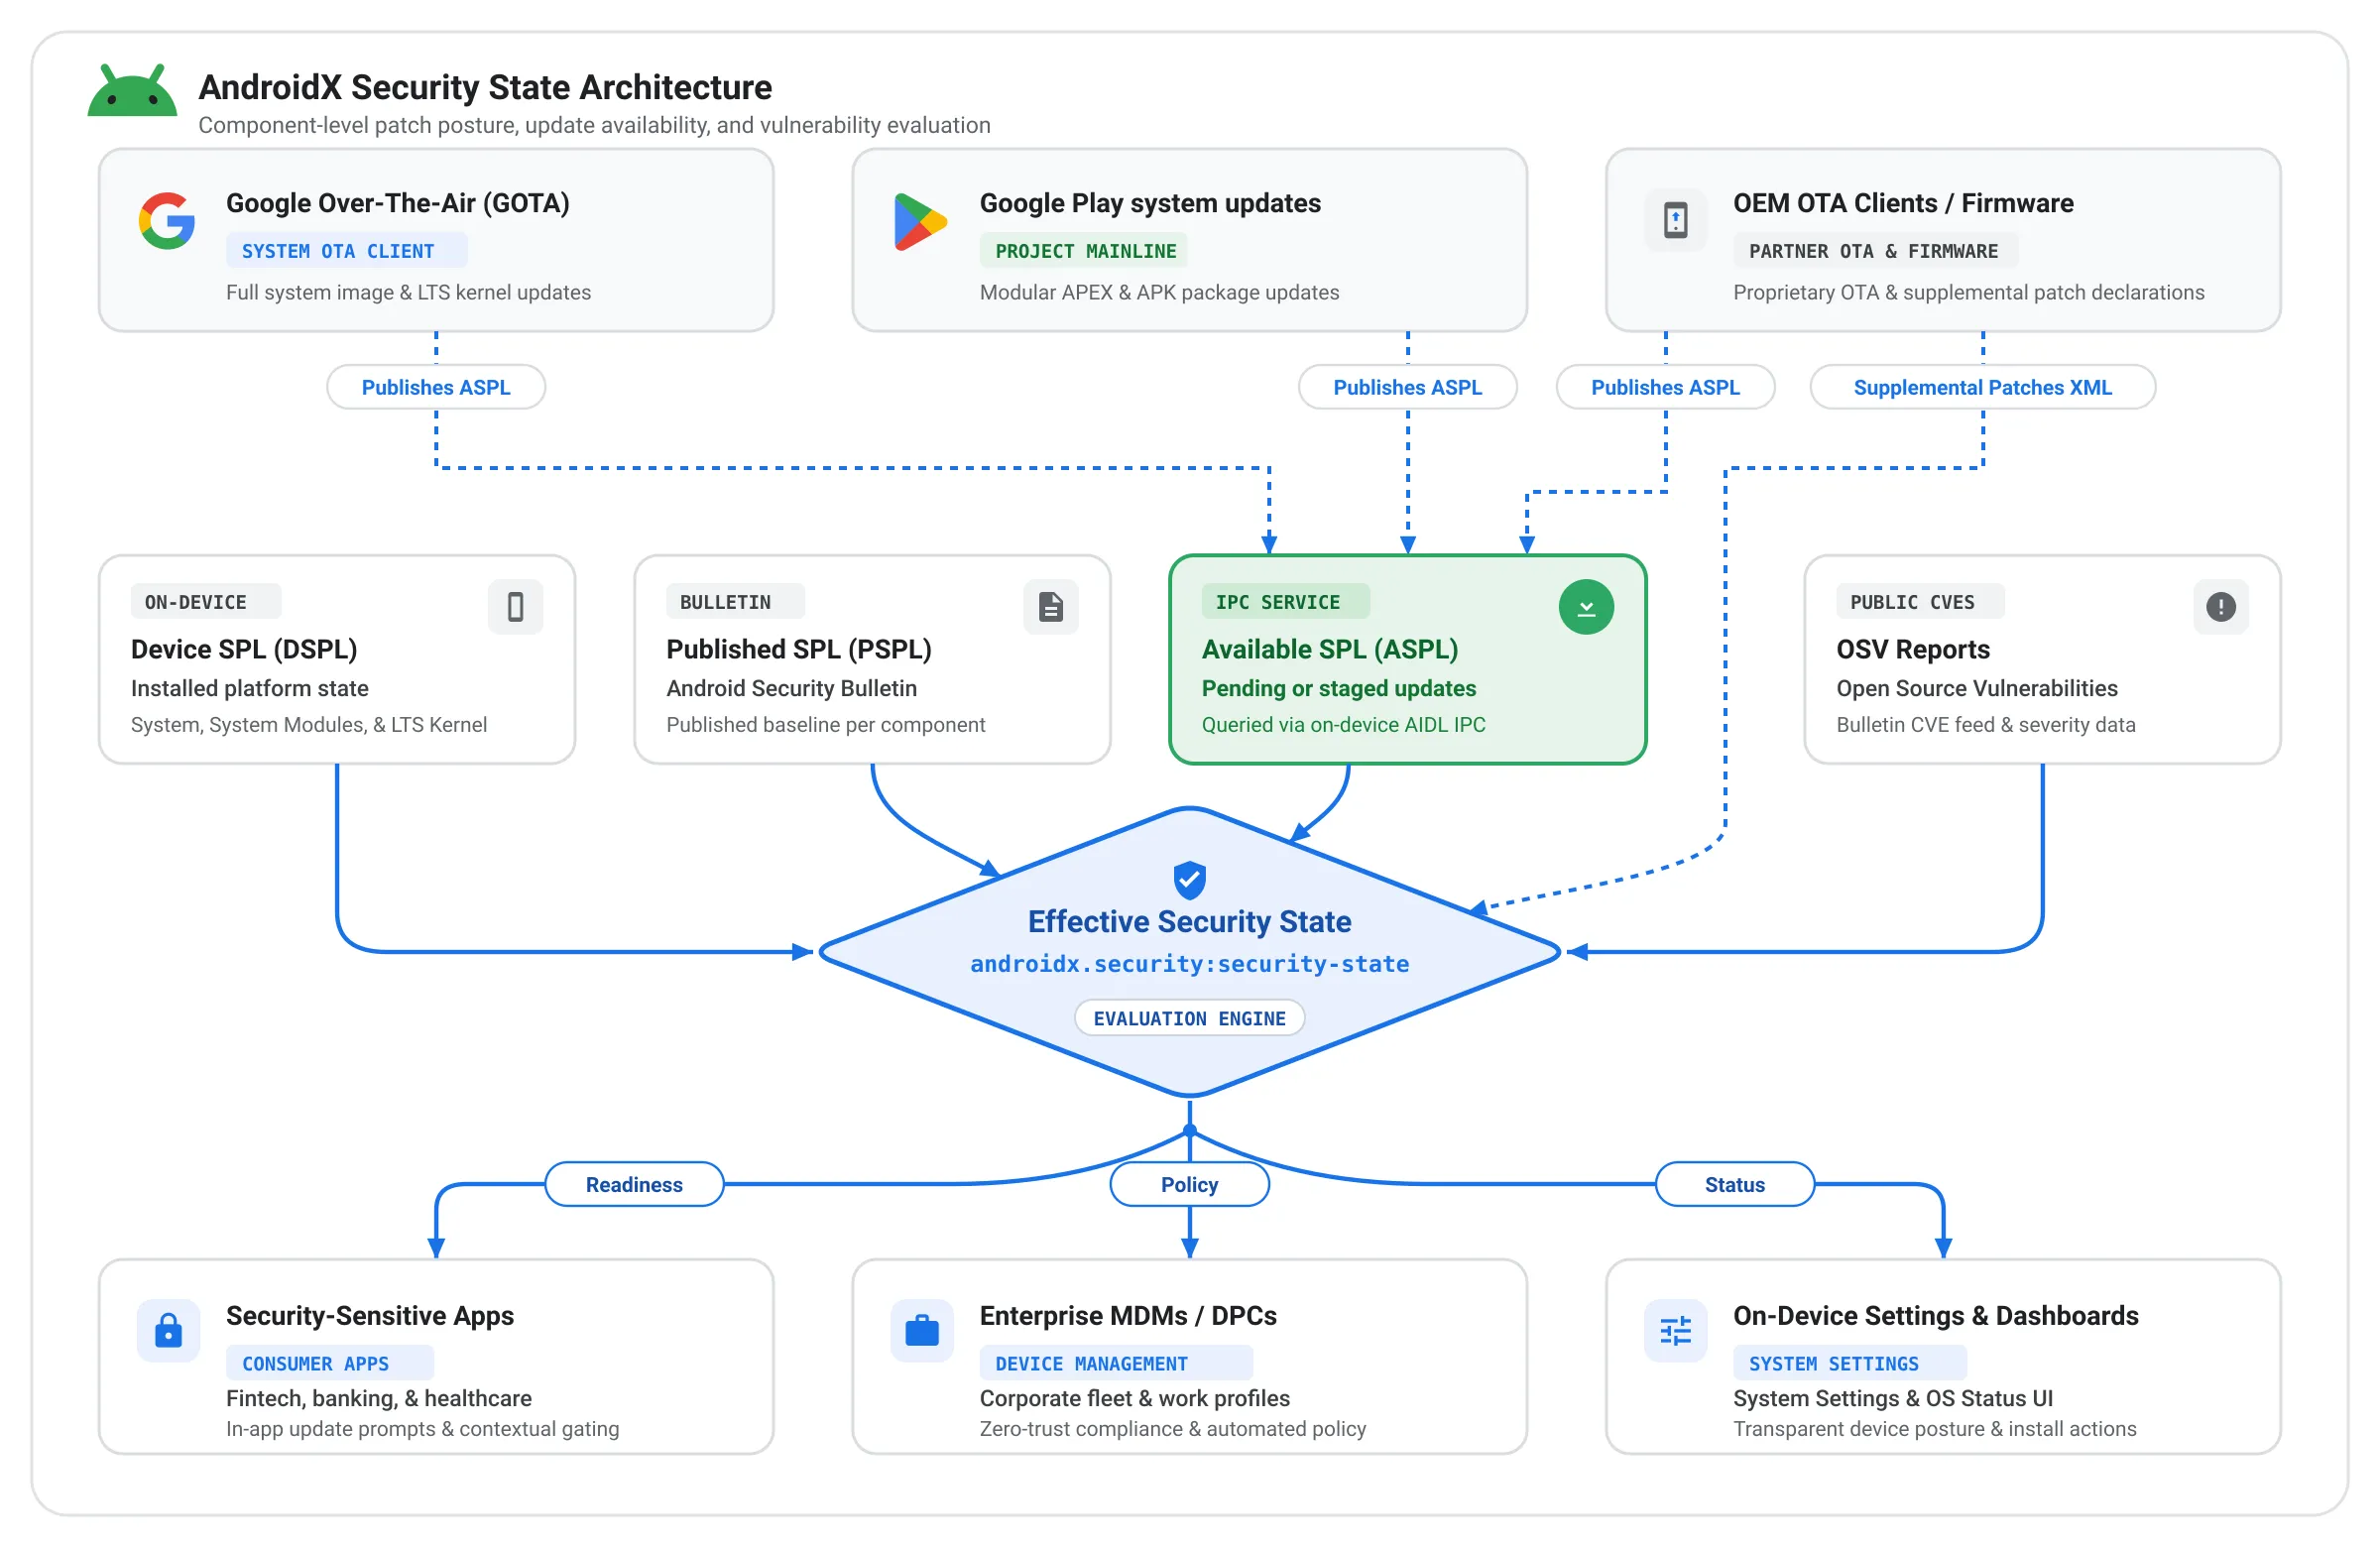
- SPL dispositivo (DSPL): il livello della patch di sicurezza attualmente installata ed eseguita sul dispositivo per componenti di sistema specifici, interrogato da proprietà e configurazioni del dispositivo senza chiamate di rete.
- Livello patch di sicurezza pubblicato (PSPL): l'ultimo livello patch pubblicato ufficialmente nel Bollettino sulla sicurezza di Android per questi componenti.
- SPL disponibile (ASPL): il livello di patch pronto per essere scaricato e installato sul dispositivo specifico, interrogato in modo asincrono tramite la comunicazione interprocesso (IPC) con i client di aggiornamento sul dispositivo.
Le librerie dello stato di sicurezza monitorano questi livelli di patch nei seguenti componenti:
- Sistema : il sistema operativo Android di base, aggiornato tramite aggiornamenti OTA di sistema standard/OEM.
- Moduli di sistema : sottosistemi modulari del sistema operativo aggiornati senza problemi in background tramite gli aggiornamenti di sistema Google Play (Project Mainline).
- Kernel : il livello di base che collega l'hardware e il software del dispositivo, valutato tramite le versioni di rilascio LTS (Long-Term Support), ad esempio 5.15.159 o 6.1.91, anziché le date del calendario mensili.
Visualizzando questi tre livelli di patch distinti a livello di componente, gli sviluppatori e le aziende possono ora capire esattamente il livello di sicurezza di un dispositivo, identificare le patch mancanti e intraprendere azioni correttive proattive. Un modo per farlo è illustrato nell'esempio riportato di seguito.
Anziché adottare un approccio tutto o niente all'accesso ai dispositivi, sviluppatori e aziende possono combinare DSPL, PSPL e ASPL per prendere decisioni di sicurezza intelligenti e contestuali. Ad esempio, un'app bancaria o aziendale può confrontare la patch di sicurezza corrente di un dispositivo (DSPL) con gli aggiornamenti in attesa (ASPL) prima di avviare flussi di lavoro sensibili come pagamenti di alto valore o registrazione delle credenziali. Se è in attesa di installazione un aggiornamento, gli sviluppatori e le aziende possono richiedere all'utente di aggiornare prima il dispositivo. Per un controllo ancora più preciso, gli sviluppatori e le aziende possono verificare se specifiche vulnerabilità ad alto rischio (CVE) sono state corrette sul dispositivo, ad esempio verificando che siano state implementate correzioni critiche per NFC o Bluetooth prima di autorizzare i pagamenti contactless o la condivisione dei dati di prossimità.
Flusso di alto livello
Per sviluppatori di app e gestione aziendale
Le applicazioni client possono utilizzare la libreria androidx.security.state per prendere decisioni informate e sensibili al contesto:
- Controlli della postura sincroni (DSPL): le app possono ispezionare immediatamente i livelli di patch installati del sistema, dei moduli di sistema e del kernel all'avvio dell'app e confrontarli con PSPL per verificare se il dispositivo soddisfa la baseline di sicurezza richiesta da un'organizzazione prima di sbloccare risorse aziendali sensibili o l'accesso biometrico.
- Richiesta di aggiornamento in attesa (ASPL): anziché bloccare immediatamente un dipendente il cui dispositivo è leggermente indietro con le patch, le app aziendali possono eseguire query su ASPL per verificare se un aggiornamento di sistema o un aggiornamento di sistema Google Play in attesa è in fase di staging e pronto per l'installazione. In questo caso, le app possono mostrare indicazioni in-app personalizzate che indirizzano l'utente alle Impostazioni di sistema per completare l'installazione.
- Audit a livello di vulnerabilità (CVE): per i casi d'uso ad alta affidabilità, la libreria offre la possibilità di scaricare report sulle vulnerabilità specifiche del dispositivo da Open Source Vulnerabilities (OSV) per verificare a livello di programmazione se CVE specifiche e critiche sono state risolte sul dispositivo.
Per OEM e client di aggiornamento: standardizzazione della disponibilità degli aggiornamenti
La libreria complementare androidx.security.state.provider stabilisce un meccanismo IPC Android standardizzato per consentire ai client di aggiornamento di segnalare la disponibilità di aggiornamenti direttamente sul dispositivo. In passato, anche se i client OTA proprietari mostravano la disponibilità di aggiornamenti, queste informazioni erano isolate e non interrogabili da applicazioni di terze parti. In futuro, le app potranno accedere ai dettagli di ASPL tramite un'unica API unificata, indipendentemente dal fatto che l'aggiornamento venga fornito tramite un client OTA dedicato di un OEM o Google Play, purché sia fornito dal client di aggiornamento.
- Gli aggiornamenti di sistema Google Play espongono già ASPL sui dispositivi Android GMS.
- È stato integrato anche Google Over-The-Air (GOTA) e stiamo collaborando con gli OEM di tutto il mondo per integrare i loro client OTA in questo framework standardizzato.
Incorporare dati a livello di bollettino
Oltre a una singola stringa SPL, le librerie Security State forniscono chiarezza su cosa significa effettivamente il livello patch per il dispositivo. Grazie all'integrazione con il database Open Source Vulnerabilities (OSV) per ottenere i dati del Bollettino sulla sicurezza di Android, le librerie possono analizzare i dati in modo più approfondito che mai. Invece di chiedere semplicemente se una minaccia specifica, ad esempio una voce CVE, è bloccata, questi dati consentono anche alle librerie di fornire lo stato di sicurezza "effettivo" e granulare del dispositivo.
Ecco due modi in cui questo approccio avvantaggia le aziende e gli OEM Android:
- A volte, un aggiornamento della sicurezza mensile non contiene nuove minacce per un componente specifico. In questo caso, le librerie aumentano automaticamente il livello di sicurezza del componente per riflettere il suo stato di sicurezza "effettivo". In questo modo, viene garantito che a un dispositivo venga accreditata con precisione la protezione completa contro tutte le minacce alla sicurezza note.
- Una nuova funzionalità introdotta in Android 17 consente agli OEM di dichiarare correzioni di sicurezza specifiche che sono state applicate sopra l'SPL tramite un file XML di patch supplementari. Questa funzionalità consente agli OEM che eseguono il backporting di correzioni di sicurezza specifiche di dimostrare immediatamente la conformità del dispositivo senza dover attendere un aumento SPL monolitico completo, garantendo che gli sforzi di applicazione continua delle patch vengano accreditati correttamente. Le librerie dello stato di sicurezza mostrano queste informazioni granulari ad app e servizi, garantendo che gli sforzi di applicazione continua delle patch vengano riconosciuti nel momento in cui vengono implementati.
Inizia
Le librerie di stato della sicurezza sono progettate per potenziare l'intero ecosistema Android.
- Sviluppatori di app e MDM:per iniziare a proteggere i tuoi utenti e valutare lo stato delle patch in tempo reale, consulta la Guida alla comprensione dello stato di sicurezza del dispositivo ufficiale.
- OEM e client di aggiornamento:esegui l'onboarding dei client di aggiornamento per esporre ASPL utilizzando la libreria AndroidX Security State Provider. Richiedi il credito immediato per le patch di backporting pubblicando file XML di patch supplementari.
- Note di rilascio:consulta le note di rilascio ufficiali di AndroidX per le librerie Security-State e Security-State-Provider per i changelog completi e le firme API.
Il tuo feedback è importante per noi. Prova le librerie e facci sapere cosa ne pensi o segnala eventuali problemi nell'Issue Tracker di Android pubblico.
-
 Notizie sui prodotti
Su Google Play, stiamo espandendo continuamente la nostra piattaforma di abbonamenti per aiutarti a favorire la crescita, adattarti a nuovi modelli di business e raggiungere i tuoi utenti esattamente dove si trovano.
Sheenam Mittal • Tempo di lettura: 4 minuti -
 Notizie sui prodotti
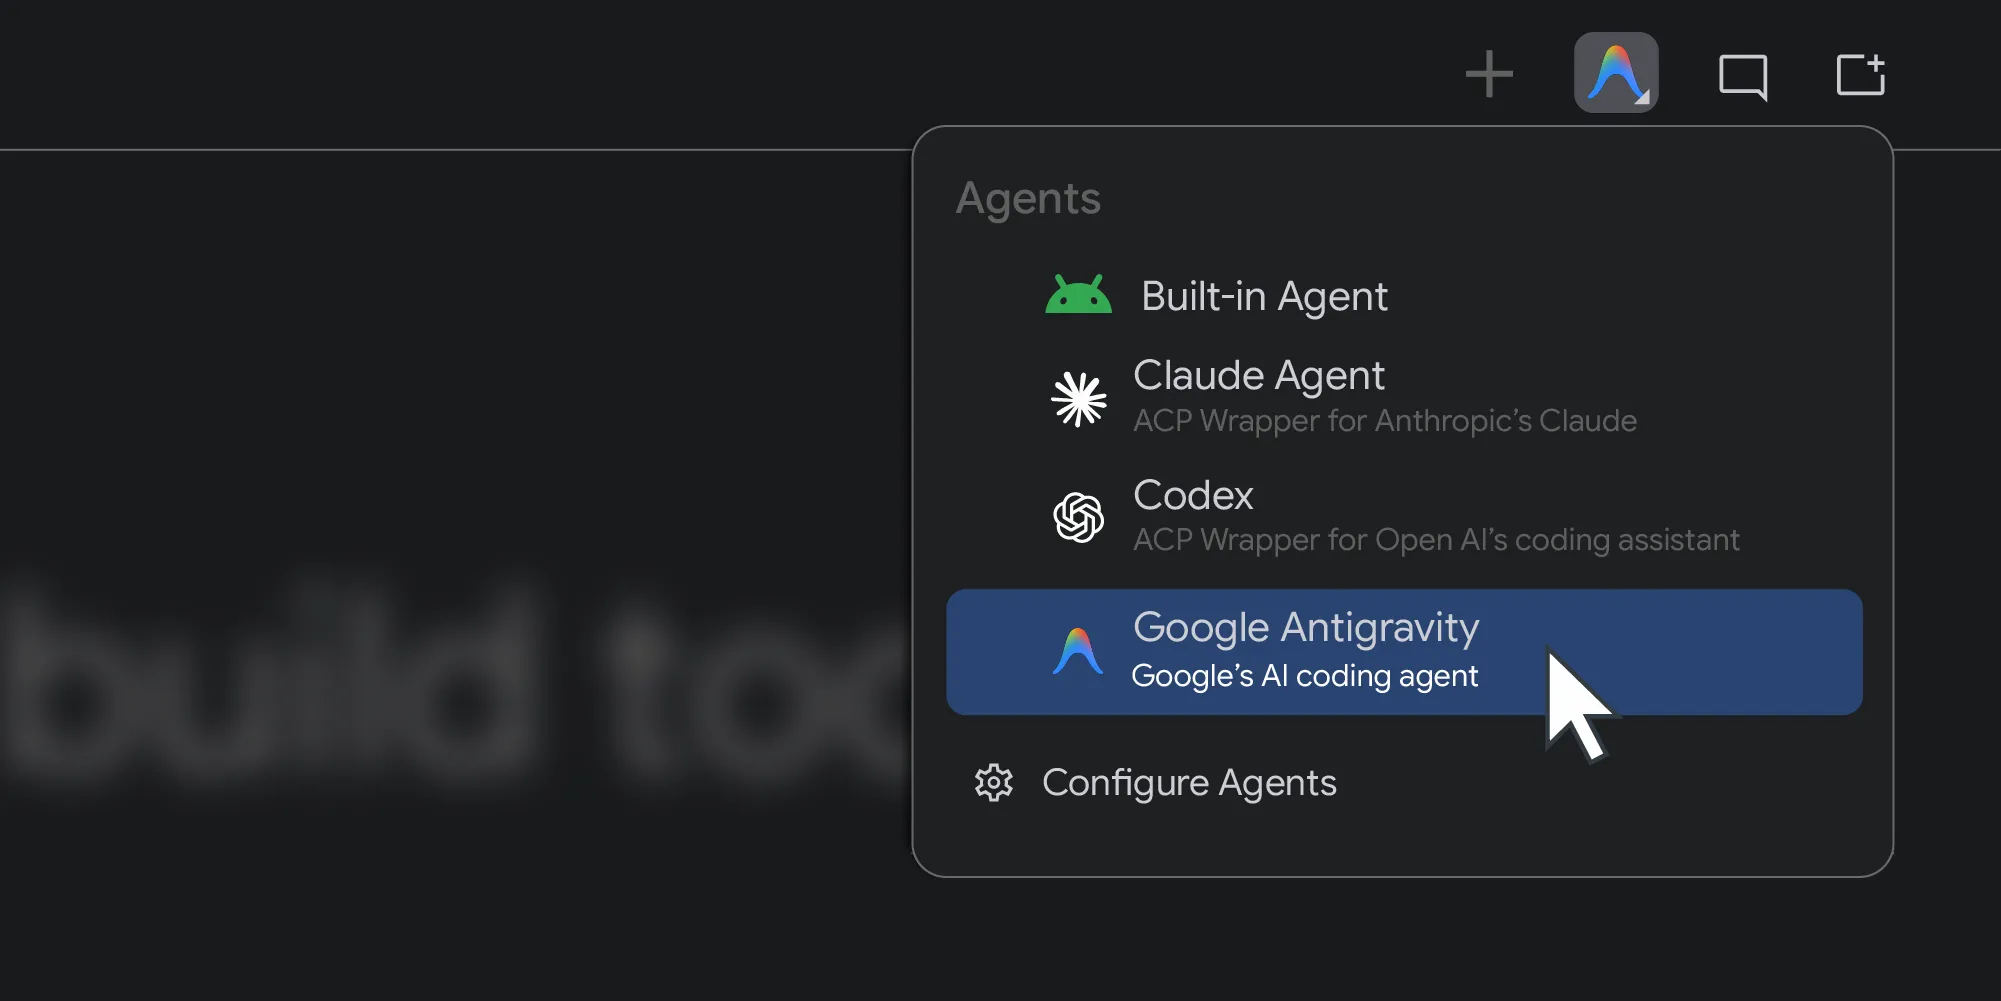
L'anno scorso, Android Studio è stato aperto a qualsiasi modello di AI. Oggi facciamo un ulteriore passo avanti introducendo il supporto per gli agenti di codifica che preferisci.
Matthew Warner • Tempo di lettura: 3 minuti -
 Notizie sui prodotti
Googlebook introduce una nuova categoria di laptop basati su una base Android condivisa. L'hardware ad alte prestazioni di partner come HP, Dell, Lenovo, Acer e Asus combina la praticità del mobile con la potenza del desktop.
Fahd Imtiaz, Loryn Hairston • Tempo di lettura: 4 minuti
Ricevi gli ultimi approfondimenti sullo sviluppo per Android direttamente nella tua casella di posta ogni settimana.