Przedstawiamy biblioteki stanu zabezpieczeń AndroidX: ujednolicony widok zabezpieczeń urządzenia
Czas czytania: 4 min
W Androidzie nieustannie pracujemy nad dostarczaniem deweloperom i partnerom biznesowym danych, których potrzebują, aby chronić urządzenia. Z przyjemnością ogłaszamy dziś stabilną wersję bibliotek AndroidX Security State 1.1.0 i Security State Provider1.0.0, które zapewniają scentralizowany mechanizm zwiększający przejrzystość kompleksowego stanu zabezpieczeń i oczekujących aktualizacji w ekosystemie Androida.
Niezależnie od tego, czy tworzysz aplikacje o krytycznym znaczeniu dla bezpieczeństwa, przeznaczone dla użytkowników (np. bankowe, finansowe lub związane z opieką zdrowotną), czy rozwiązania do zarządzania urządzeniami mobilnymi (MDM), te biblioteki umożliwiają programowe weryfikowanie stanu bezpieczeństwa urządzenia w odniesieniu do poszczególnych komponentów. Zamiast polegać na ogólnym, monolitycznym poziomie aktualizacji zabezpieczeń (SPL), możesz ocenić rzeczywistą ochronę na poziomie komponentów i sprawdzić, czy trwają aktywne działania naprawcze, korzystając z biblioteki androidx.security.state. W przypadku producentów OEM i deweloperów klientów OTA (Over-The-Air) biblioteka towarzysząca androidx.security.state.provider umożliwia udostępnianie informacji o dostępności aktualizacji za pomocą standardowych mechanizmów.
Poziomy poprawek zabezpieczeń (SPL)
Android ewoluował, aby dostarczać szybkie, niezależne aktualizacje komponentów za pomocą systemów modułowych, takich jak aktualizacje systemowe Google Play. Poleganie na jednej właściwości kompilacji SPL nie jest już najlepszym sposobem na określenie prawdziwego stanu zabezpieczeń urządzenia. Aby zapewnić widoczność na poziomie komponentu, biblioteki stanu bezpieczeństwa udostępniają interfejsy API dla 3 różnych poziomów aktualizacji:
- Poziom aktualizacji zabezpieczeń urządzenia (DSPL): poziom aktualizacji zabezpieczeń zainstalowanych i uruchomionych obecnie na urządzeniu w przypadku określonych komponentów systemu. Jest on pobierany z właściwości i konfiguracji urządzenia bez wywołań sieciowych.
- Opublikowany poziom aktualizacji zabezpieczeń: najnowszy poziom poprawek oficjalnie opublikowany w Biuletynie bezpieczeństwa w Androidzie dla tych komponentów.
- Dostępny poziom poprawki zabezpieczeń (ASPL): poziom poprawki gotowy do pobrania i zainstalowania na konkretnym urządzeniu, o który można zapytać asynchronicznie za pomocą komunikacji międzyprocesowej (IPC) z klientami aktualizacji na urządzeniu.
Biblioteki stanu zabezpieczeń śledzą te poziomy poprawek w tych komponentach:
- System: podstawowy system operacyjny Android aktualizowany za pomocą standardowych aktualizacji OTA systemu lub aktualizacji OTA systemu OEM.
- Moduły systemowe: modułowe podsystemy OS aktualizowane bezproblemowo w tle za pomocą aktualizacji systemowych Google Play (Project Mainline).
- Jądro: podstawowa warstwa łącząca sprzęt i oprogramowanie urządzenia, oceniana na podstawie wersji wsparcia długoterminowego (LTS), np. 5.15.159 lub 6.1.91, a nie miesięcznych dat kalendarzowych.
Dzięki wyświetlaniu tych 3 różnych poziomów poprawek na poziomie komponentu deweloperzy i firmy mogą teraz dokładnie określić poziom bezpieczeństwa urządzenia, zidentyfikować brakujące poprawki i podjąć proaktywne działania naprawcze. Jeden ze sposobów możesz zobaczyć w przykładzie poniżej.
Zamiast stosować podejście „wszystko albo nic” w zakresie dostępu do urządzeń deweloperzy i przedsiębiorstwa mogą łączyć DSPL, PSPL i ASPL, aby podejmować inteligentne decyzje dotyczące bezpieczeństwa w kontekście. Na przykład aplikacja bankowa lub firmowa może porównać bieżącą aktualizację zabezpieczeń urządzenia (DSPL) z oczekującymi aktualizacjami (ASPL), zanim zainicjuje poufne procesy, takie jak płatności o wysokiej wartości lub rejestracja danych logowania. Jeśli aktualizacja czeka na zainstalowanie, deweloperzy i firmy mogą wymagać od użytkownika, aby najpierw zaktualizował urządzenie. Aby uzyskać jeszcze większą kontrolę, programiści i przedsiębiorstwa mogą sprawdzać, czy na urządzeniu załatano konkretne luki w zabezpieczeniach o wysokim ryzyku (CVE), np. czy wprowadzono krytyczne poprawki dotyczące NFC lub Bluetootha, zanim zezwolą na płatności zbliżeniowe lub udostępnianie danych o bliskości.
Przepływ zadań wysokiego poziomu
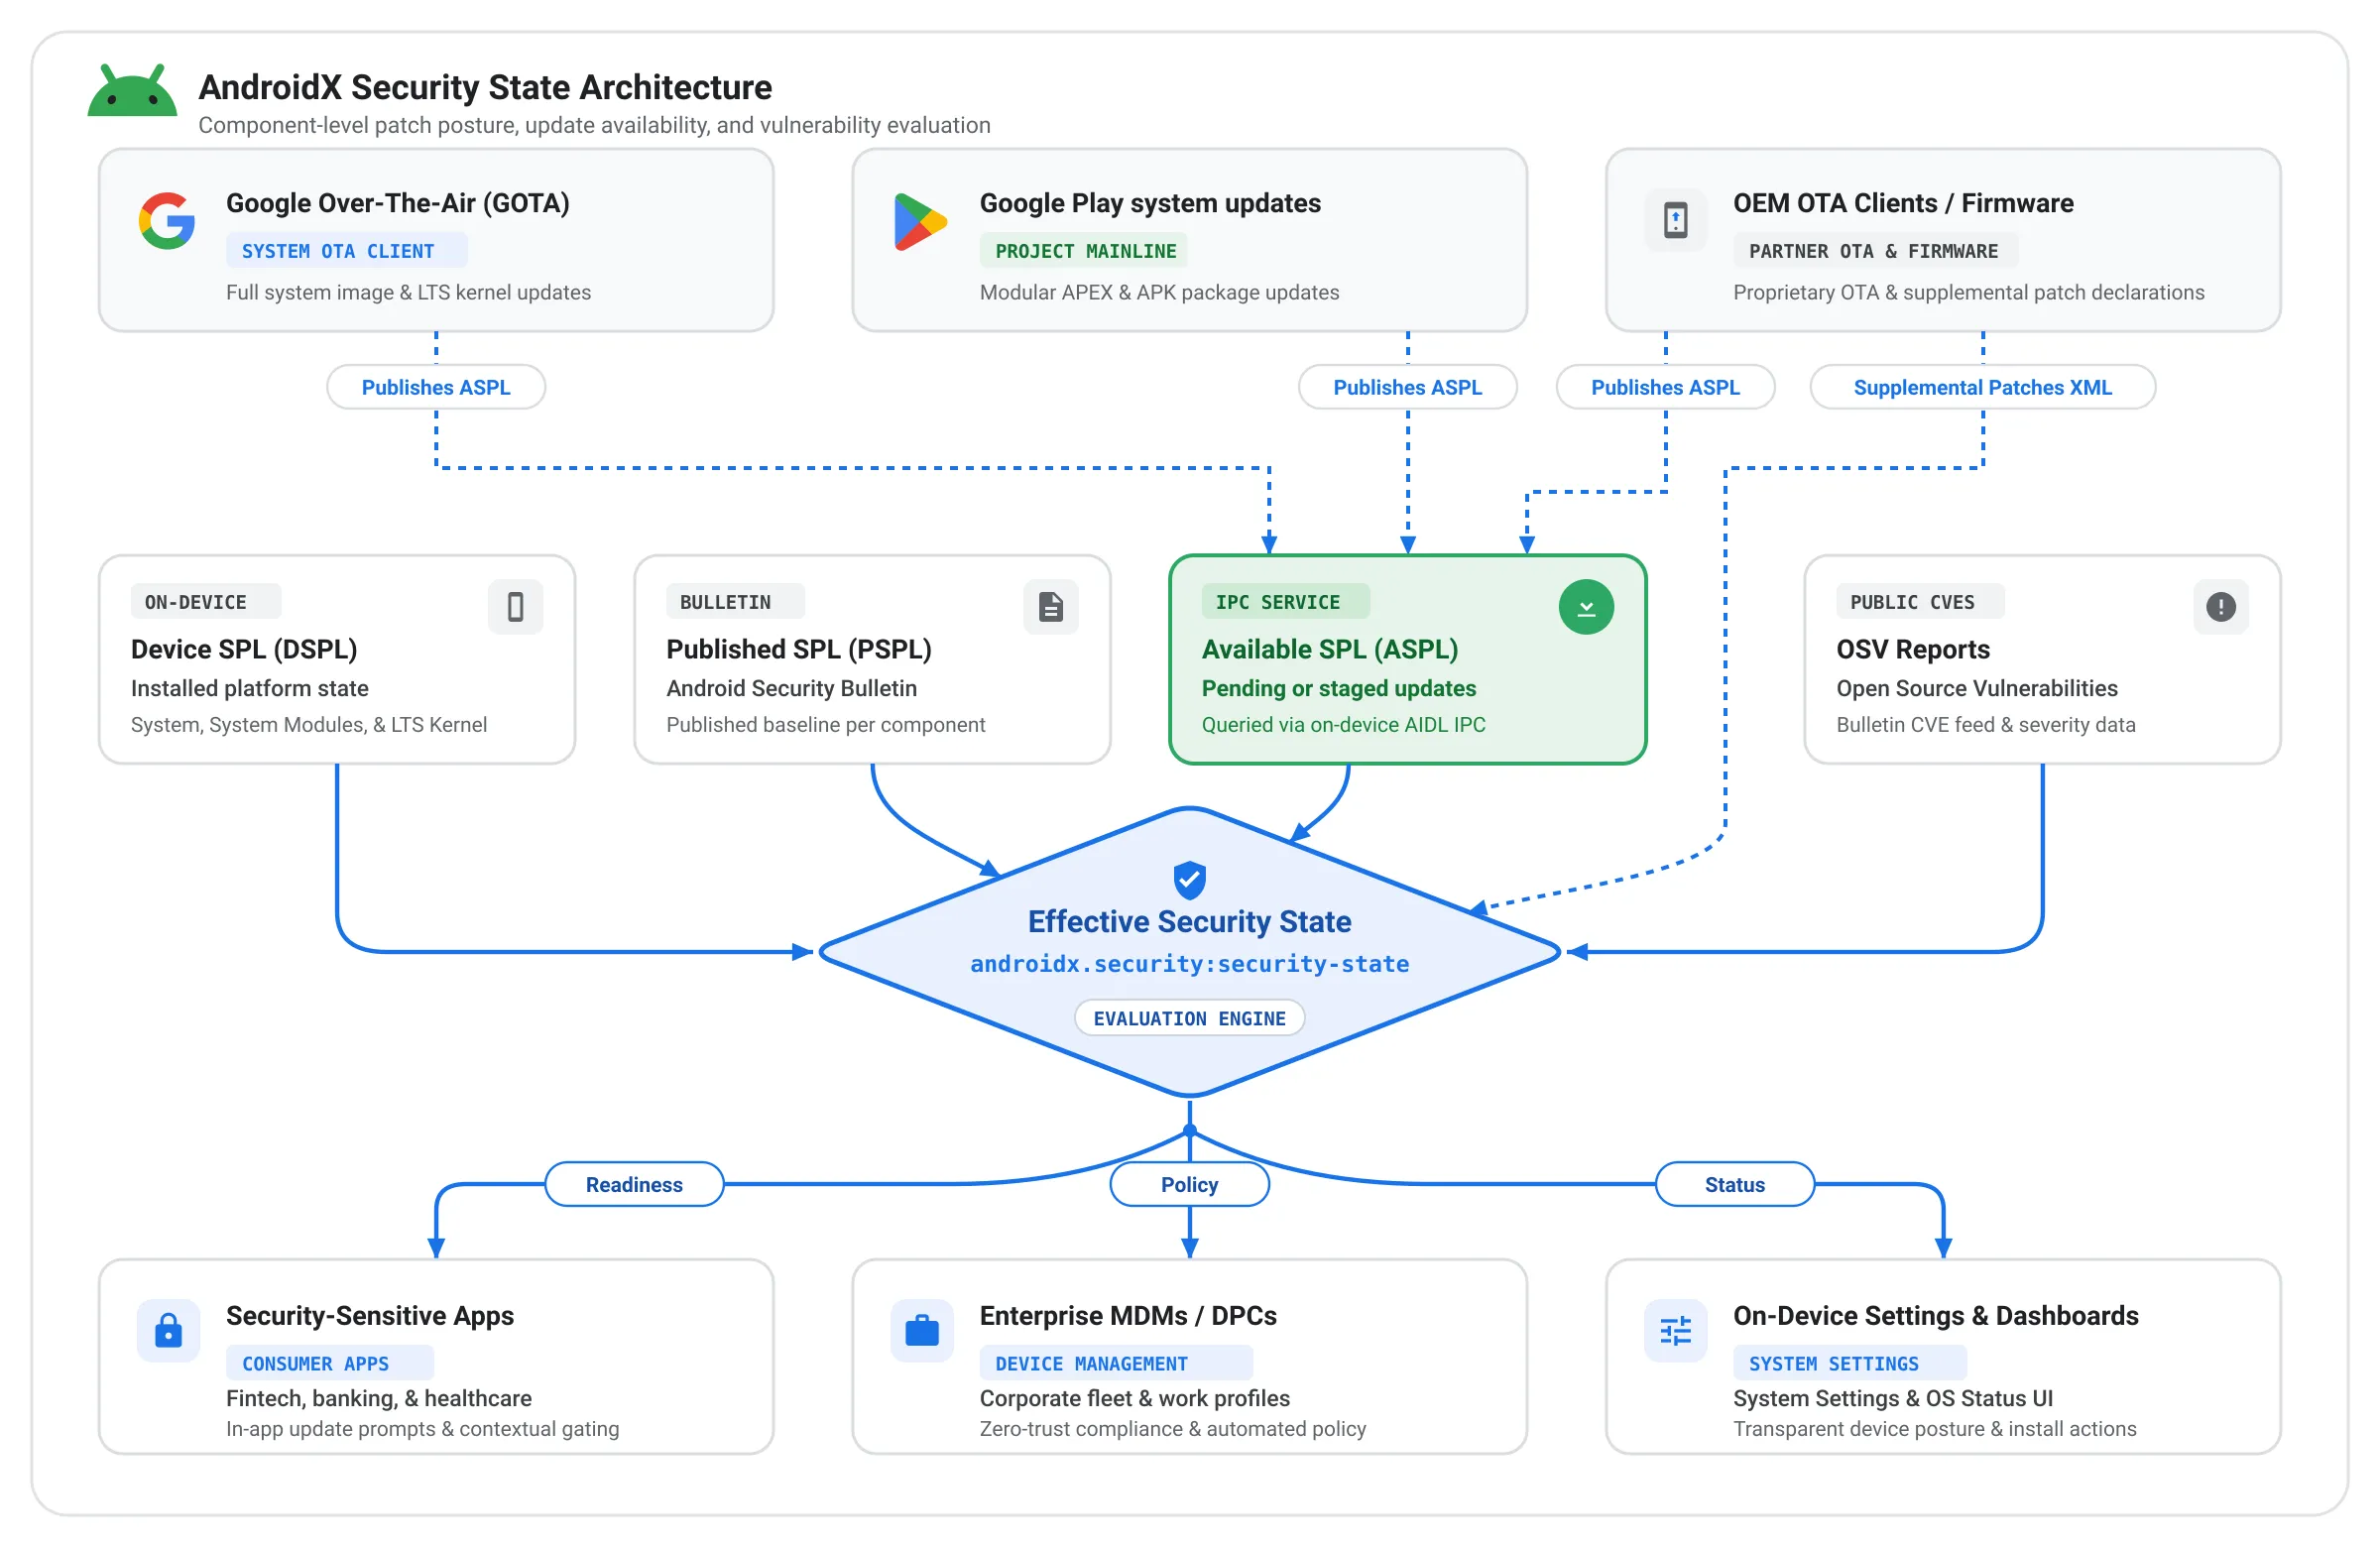
Dla deweloperów aplikacji i do zarządzania w firmie
Aplikacje klienckie mogą używać biblioteki androidx.security.state, aby podejmować świadome decyzje zależne od kontekstu:
- Synchroniczne sprawdzanie stanu urządzenia (DSPL): aplikacje mogą natychmiast sprawdzać zainstalowane poziomy poprawek systemu, modułów systemowych i jądra podczas uruchamiania aplikacji oraz porównywać je z poziomem PSPL, aby sprawdzić, czy urządzenie spełnia wymagane przez organizację podstawowe standardy bezpieczeństwa, zanim odblokuje wrażliwe zasoby firmowe lub dostęp biometryczny.
- Wyświetlanie prośby o zastosowanie oczekującej aktualizacji (ASPL): zamiast natychmiast blokować pracownika, którego urządzenie ma nieco starsze poprawki, aplikacje dla firm mogą wysyłać zapytania do ASPL, aby sprawdzić, czy oczekująca aktualizacja systemu lub aktualizacja systemu Google Play jest przygotowana i gotowa do zainstalowania. Jeśli tak jest, aplikacje mogą wyświetlać dostosowane wskazówki w aplikacji, które kierują użytkownika do ustawień systemu w celu dokończenia instalacji.
- Kontrola na poziomie luk w zabezpieczeniach (CVE): w przypadku zastosowań wymagających wysokiego poziomu bezpieczeństwa biblioteka umożliwia pobieranie z Open Source Vulnerabilities (OSV) raportów o lukach w zabezpieczeniach dotyczących konkretnych urządzeń, aby programowo sprawdzać, czy na urządzeniu rozwiązano konkretne, krytyczne luki w zabezpieczeniach (CVE).
Dla producentów OEM i klientów aktualizacji: ujednolicenie dostępności aktualizacji
Biblioteka towarzysząca androidx.security.state.provider tworzy standardowy mechanizm IPC Androida, który umożliwia klientom aktualizacji zgłaszanie dostępności aktualizacji bezpośrednio na urządzeniu. W przeszłości nawet jeśli zastrzeżeni klienci OTA informowali o dostępności aktualizacji, te informacje były odseparowane i nie można było ich wyszukiwać za pomocą aplikacji innych firm. Od teraz aplikacje mogą uzyskiwać dostęp do szczegółów ASPL za pomocą jednego, ujednoliconego interfejsu API, niezależnie od tego, czy aktualizacja jest dostarczana przez dedykowanego klienta OTA producenta OEM, czy przez Google Play, o ile jest udostępniana przez klienta aktualizacji.
- Aktualizacje systemowe Google Play udostępniają już ASPL na urządzeniach z Androidem z GMS.
- Wdrożyliśmy też aktualizacje Google Over-The-Air (GOTA) i współpracujemy z producentami OEM na całym świecie, aby wdrożyć ich klientów OTA w tym standardowym środowisku.
Uwzględnianie danych na poziomie biuletynu
Biblioteki stanu zabezpieczeń nie tylko podają ciąg znaków SPL, ale też wyjaśniają, co ten poziom aktualizacji oznacza dla urządzenia. Dzięki integracji z bazą danych Open Source Vulnerabilities (OSV) w celu uzyskiwania danych z Biuletynu bezpieczeństwa w Androidzie biblioteki mogą analizować kod dokładniej niż kiedykolwiek wcześniej. Zamiast tylko sprawdzać, czy określone zagrożenie, np. wpis CVE, jest blokowane, te dane umożliwiają też bibliotekom podawanie „efektywnego” i szczegółowego stanu zabezpieczeń urządzenia.
Oto 2 sposoby, w jakie to podejście przynosi korzyści przedsiębiorstwom i producentom OEM urządzeń z Androidem:
- Czasami miesięczna aktualizacja zabezpieczeń nie zawiera żadnych nowych zagrożeń dla określonego komponentu. W takim przypadku biblioteki automatycznie zwiększają poziom bezpieczeństwa tego komponentu, aby odzwierciedlał jego „efektywny” stan zabezpieczeń. Dzięki temu urządzenie jest prawidłowo uznawane za w pełni chronione przed wszystkimi znanymi zagrożeniami.
- Nowa funkcja wprowadzona w Androidzie 17 umożliwia producentom OEM deklarowanie konkretnych poprawek zabezpieczeń, które zostały zastosowane powyżej poziomu aktualizacji zabezpieczeń, za pomocą pliku XML z dodatkowymi poprawkami. Ta funkcja umożliwia producentom OEM, którzy przenoszą wstecznie określone poprawki zabezpieczeń, natychmiastowe potwierdzenie zgodności urządzenia bez konieczności czekania na pełne zwiększenie poziomu SPL, co zapewnia odpowiednie uznanie ciągłych działań związanych z łataniem. Biblioteki stanu zabezpieczeń udostępniają te szczegółowe informacje aplikacjom i usługom, dzięki czemu ciągłe działania związane z wdrażaniem poprawek są rozpoznawane natychmiast po ich wprowadzeniu.
Rozpocznij
Biblioteki stanu zabezpieczeń zostały stworzone, aby wzmocnić cały ekosystem Androida.
- Deweloperzy aplikacji i systemy MDM: aby zacząć chronić użytkowników i oceniać stan poprawek w czasie rzeczywistym, zapoznaj się z oficjalnym przewodnikiem po stanie zabezpieczeń urządzenia.
- Producenci OEM i klienci aktualizacji: wdróż klientów aktualizacji, aby udostępniać ASPL za pomocą biblioteki AndroidX Security State Provider. Aby natychmiast uzyskać uznanie za przeniesione wstecz poprawki, opublikuj pliki XML z dodatkowymi poprawkami.
- Informacje o wersjach: pełne dzienniki zmian i sygnatury interfejsu API znajdziesz w oficjalnych informacjach o wersjach AndroidaX dotyczących bibliotek Security-State i Security-State-Provider.
Twoja opinia jest dla nas ważna. Wypróbuj biblioteki i podziel się z nami swoją opinią lub zgłoś wszelkie problemy w publicznym narzędziu do śledzenia problemów z Androidem.
-
 Wiadomości o usługach
Stale rozwijamy naszą platformę subskrypcji w Google Play, aby pomagać Ci w rozwoju, dostosowywaniu się do nowych modeli biznesowych i docieraniu do użytkowników w miejscach, w których spędzają czas.
Sheenam Mittal • Czas czytania: 4 min -
 Wiadomości o usługach
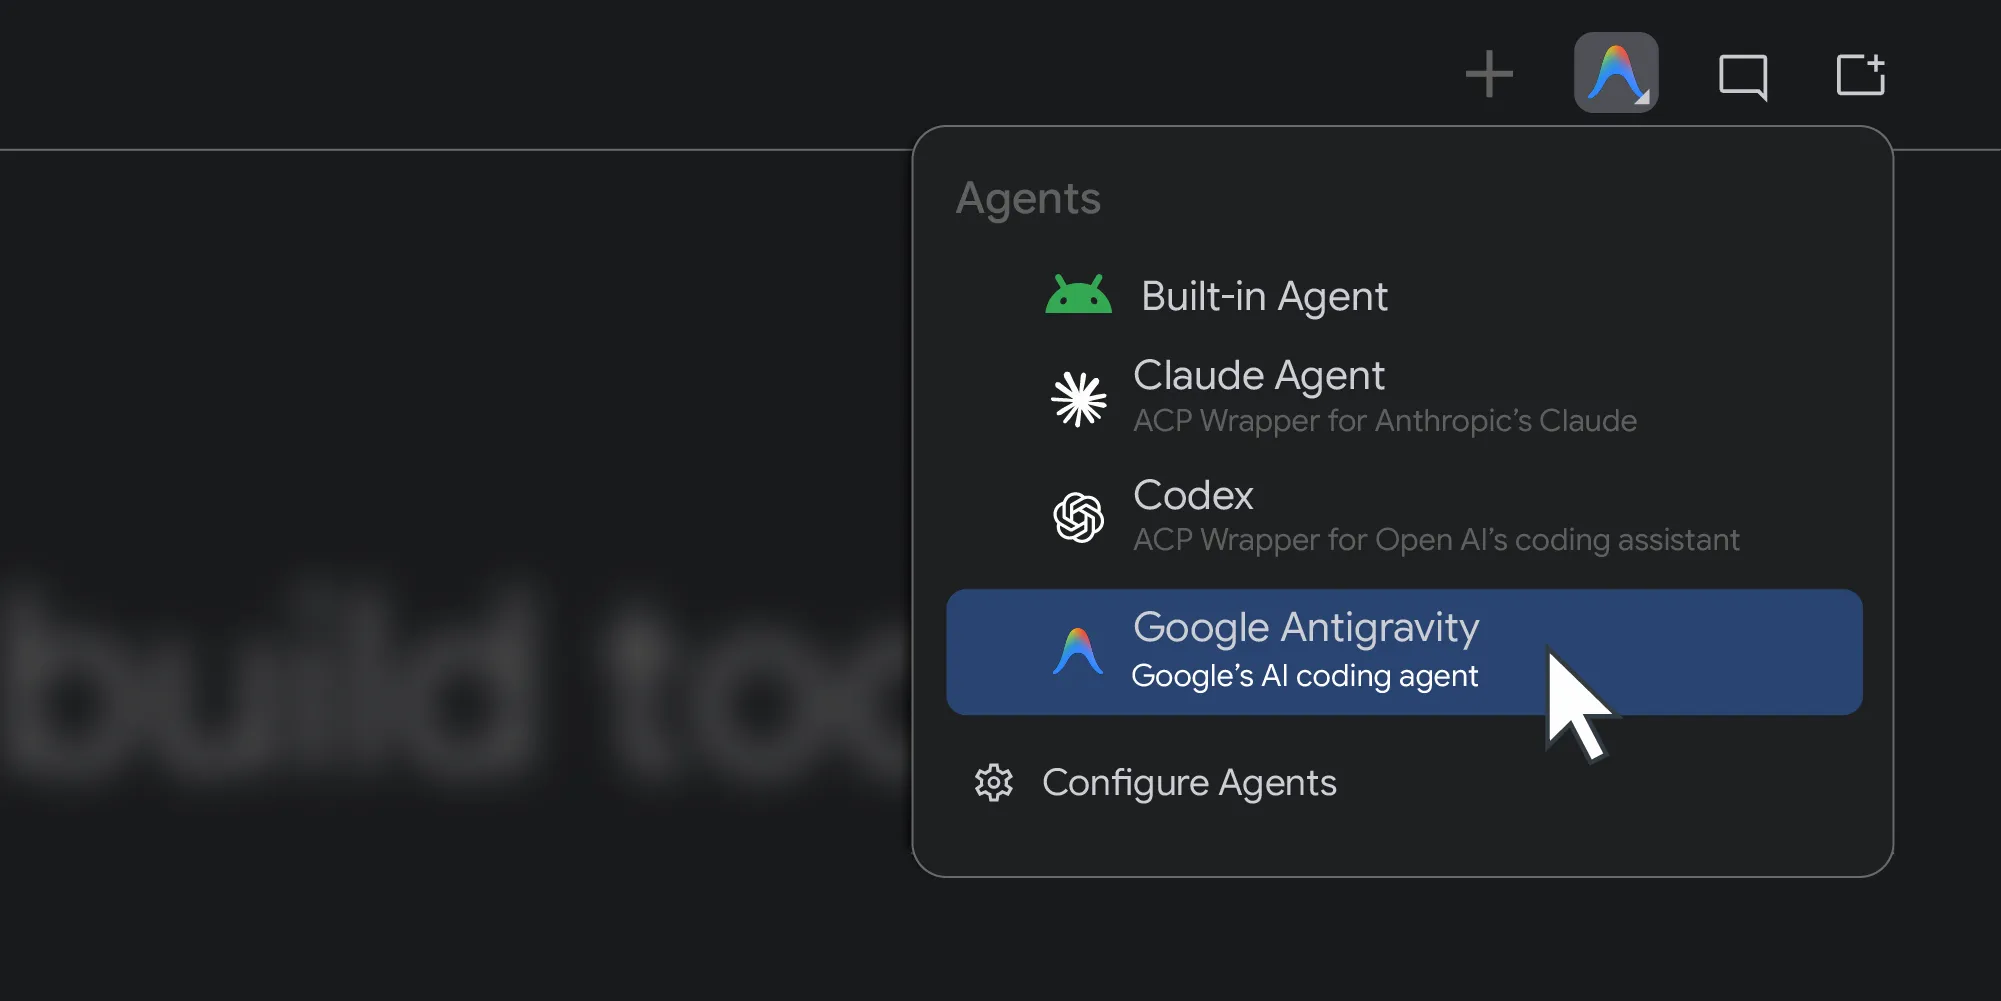
W ubiegłym roku Android Studio zostało otwarte na dowolny model AI. Dziś robimy kolejny krok i wprowadzamy obsługę wybranych przez Ciebie agentów kodujących.
Matthew Warner • Czas czytania: 3 minuty -
 Wiadomości o usługach
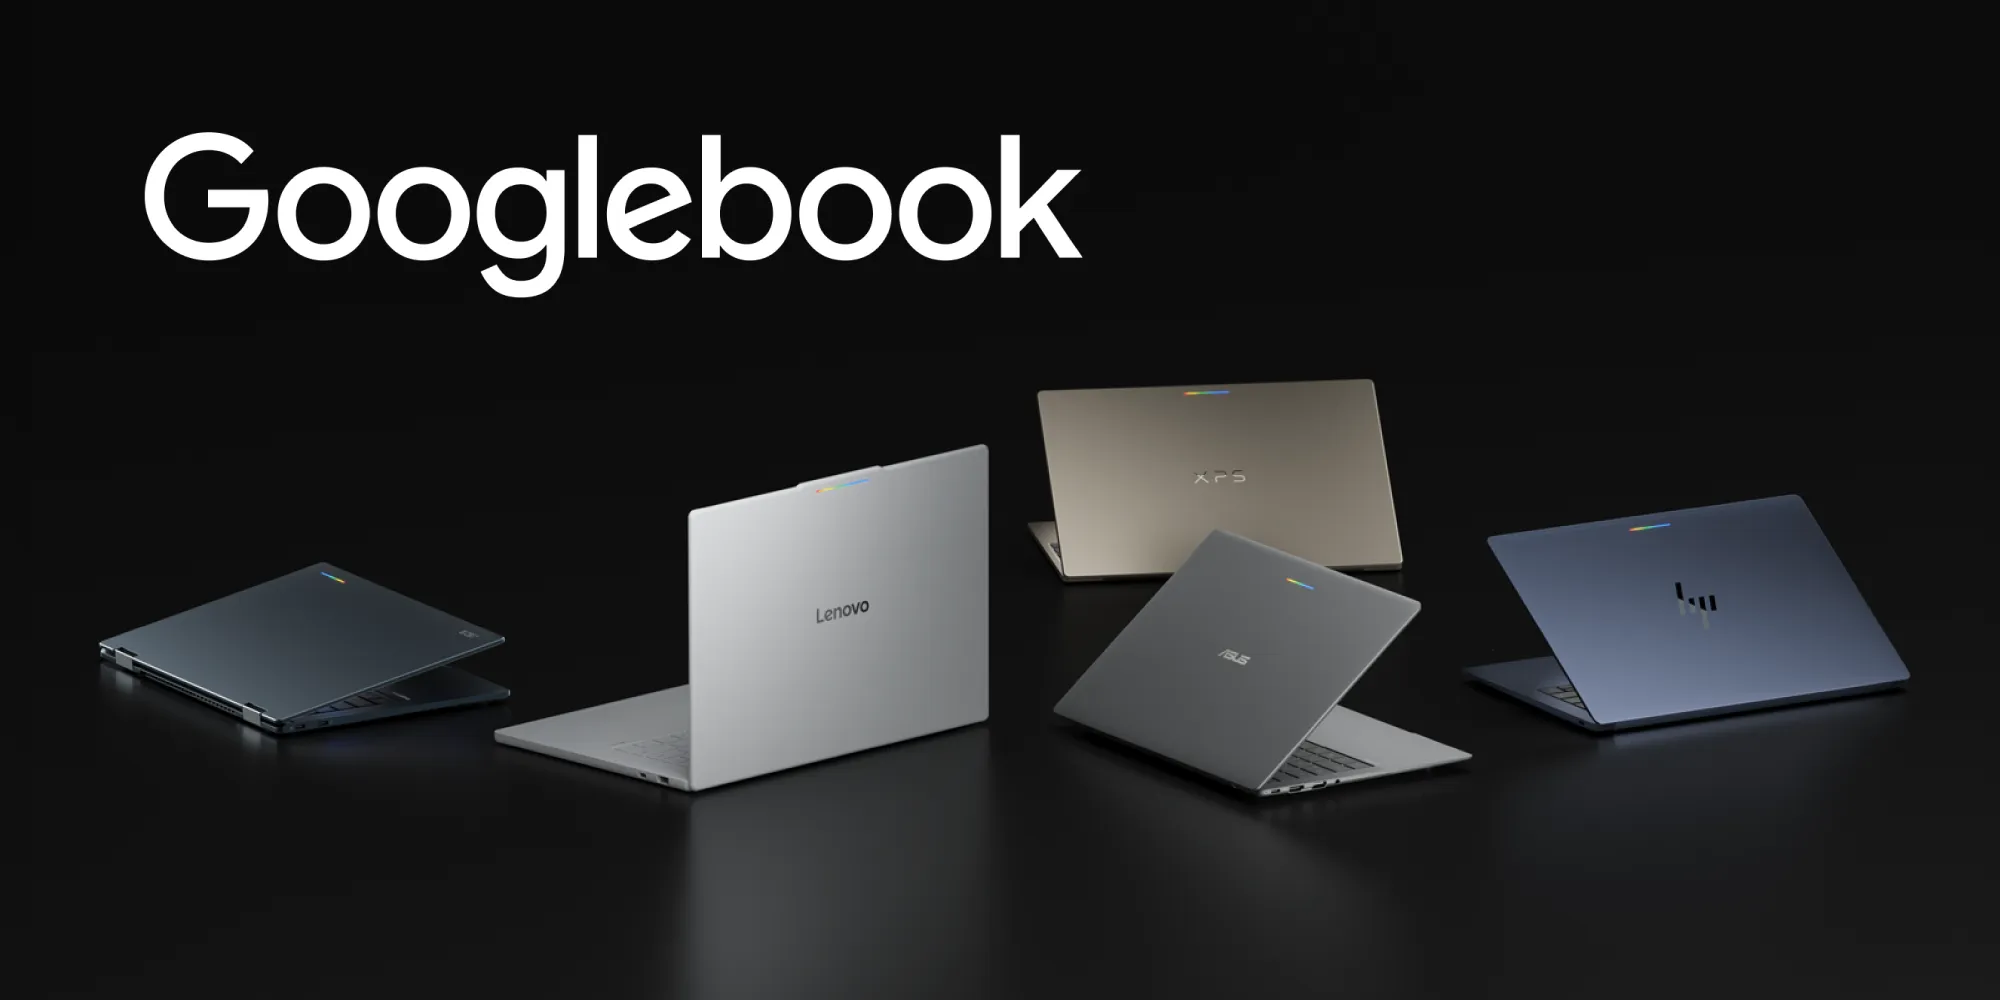
Googlebook to nowa kategoria laptopów opartych na wspólnej platformie Androida. Wydajne urządzenia od partnerów takich jak HP, Dell, Lenovo, Acer i Asus łączą wygodę urządzeń mobilnych z mocą komputerów stacjonarnych.
Fahd Imtiaz, Loryn Hairston • Czas czytania: 4 min
Otrzymuj co tydzień najnowsze informacje o tworzeniu aplikacji na Androida na swoją skrzynkę odbiorczą.