

Cuando un usuario crea una llave de acceso, el servidor de la parte de confianza guarda ciertos detalles, mientras que el proveedor de credenciales, como el Administrador de contraseñas de Google, guarda otros. Más precisamente, sucederá lo siguiente:
- El servidor de la parte de confianza guarda la credencial de clave pública.
- El proveedor de credenciales guarda el nombre de usuario, el nombre visible, la clave privada y otros metadatos asociados. Estos metadatos ayudan a los usuarios a identificar y seleccionar la llave de acceso requerida durante el acceso.
Las posibles inconsistencias entre los datos guardados en el servidor de la parte que confía y el proveedor de credenciales pueden generar malas experiencias del usuario. Es posible que surjan problemas en las siguientes situaciones:
- Se borra una credencial en el servidor de la parte de confianza, pero no en el proveedor de credenciales, lo que hace que este muestre la credencial borrada al usuario.
- Se actualiza un nombre de usuario o un nombre visible en el servidor de la parte que confía, pero no en el proveedor de credenciales, lo que hace que este muestre los detalles desactualizados.
La API de Signal de Credential Manager permite que las partes que confían se comuniquen con los proveedores de credenciales para borrar credenciales y actualizar los metadatos del usuario, como el nombre de usuario y el nombre visible. Existen tres tipos de solicitudes admitidas para diferentes situaciones:
SignalUnknownCredentialRequest- Indica que una credencial específica ya no es válida y se debe ocultar o quitar del proveedor de credenciales.
SignalAllAcceptedCredentialIdsRequest- Proporciona una lista de IDs de credenciales aceptadas al proveedor de credenciales.
SignalCurrentUserDetailsRequest- Actualiza los detalles de los metadatos del usuario.
Compatibilidad de versiones
La API de Signal está disponible en dispositivos que ejecutan Android 15 o versiones posteriores, y está disponible a partir de la versión 1.6.0-beta03 de la biblioteca androidx.credentials.
Implementación
Para usar la API de Signal, sigue estos pasos:
Agrega la dependencia del Administrador de credenciales a tu proyecto.
Kotlin
dependencies {
    implementation("androidx.credentials:credentials:1.7.0-alpha02")
}
Groovy
dependencies {
    implementation "androidx.credentials:credentials:1.7.0-alpha02"
}
Llama a la API de Signal
Para enviar una solicitud de indicador al proveedor de credenciales, usa una solicitud de indicador compatible. Cada uno de los tipos de solicitudes de indicadores requiere una solicitud JSON, como se muestra en los siguientes ejemplos:
Credencial desconocida (
SignalUnknownCredentialRequest)Usa
SignalUnknownCredentialRequestpara indicar que se rechazó una credencial y se considera desconocida. Cuando el proveedor de credenciales recibe esta señal, oculta o borra la credencial.Uso
Usa este indicador cuando la parte de confianza no pueda verificar una aserción de llave de acceso. Esto implica que la llave de acceso no es válida y que el proveedor de credenciales debe ocultarla o quitarla.
Los parámetros JSON obligatorios para esta solicitud son
rpIdycredentialId. Para obtener más información sobre la estructura JSON, consulta las opciones de signalUnknownCredential.credentialManager.signalCredentialState( SignalUnknownCredentialRequest( requestJson = JSONObject().apply { put("rpId", rpId /* [String] RP ID of the relying party */) put("credentialId", credentialId /* [String] Credential ID of the credential to be hidden or deleted */) }.toString() ) )Todas las credenciales aceptadas (
SignalAllAcceptedCredentialIdsRequest)Usa
SignalAllAcceptedCredentialIdsRequestpara notificar a los proveedores de credenciales con el conjunto de todas las credenciales aceptadas. Una vez que el proveedor de credenciales recibe la señal, oculta o borra las credenciales que no están incluidas en esta lista, o muestra las credenciales ocultas que ahora están incluidas en la lista.Uso
Usa este indicador cuando falle la verificación de una llave de acceso por parte de la parte usuaria. Esta falla significa que la llave de acceso no es válida y que el proveedor de credenciales debe ocultarla o quitarla. También puedes usar este indicador cuando necesites transmitir el conjunto de IDs de credenciales conocidos a los proveedores de credenciales.
Los parámetros JSON obligatorios para esta solicitud son
rpId,userIdyallAcceptedCredentialIds. Para obtener más información sobre la estructura JSON, consulta las opciones de signalAllAcceptedCredential.credentialManager.signalCredentialState( SignalAllAcceptedCredentialIdsRequest( requestJson = JSONObject().apply { put("rpId", rpId /* [String] RP ID of the relying party */) put("userId", userId /* [String] User ID of the current user */) put( "allAcceptedCredentialIds", JSONArray(credentialIdsList /* [List<String>] List of accepted Credential IDs */) ) }.toString() ) )Detalles del usuario actual (
SignalCurrentUserDetailsRequest)Usa
SignalCurrentUserDetailsRequestpara notificar a los proveedores de credenciales que se actualizaron los metadatos, como el nombre de usuario y el nombre visible de un usuario determinado, y que deben aparecer en el proveedor de credenciales.Uso
Usa este indicador cuando el usuario o la parte de confianza actualicen los metadatos de la llave de acceso asociados con la cuenta de usuario.
Los parámetros JSON obligatorios para esta solicitud son
rpId,userId,nameydisplayName. Para obtener más información sobre la estructura JSON, consulta las opciones de signalCurrentUserDetails.credentialManager.signalCredentialState( SignalCurrentUserDetailsRequest( requestJson = JSONObject().apply { put("rpId", rpId /* [String] RP ID of the relying party */) put("userId", userId /* [String] User ID of the current user */) put("name", name /* [String] New Name to be updated for the current user */) put("displayName", displayName /* [String] New display name to be updated for the current user */) }.toString() ) )
Prueba la implementación
Para probar tu implementación de la API de Signal, completa los siguientes pasos:
Instala la muestra del proveedor de credenciales llamada MyVault.
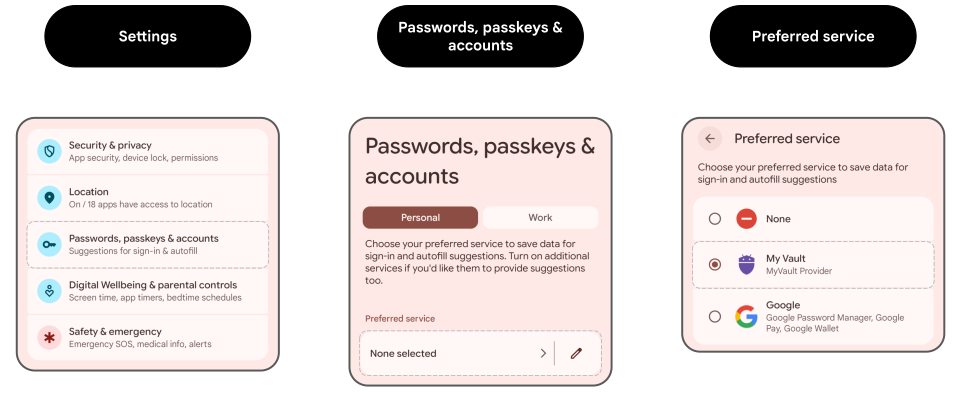
Habilita MyVault como proveedor de credenciales en Configuración > Contraseñas, llaves de acceso y cuentas > Servicio preferido.
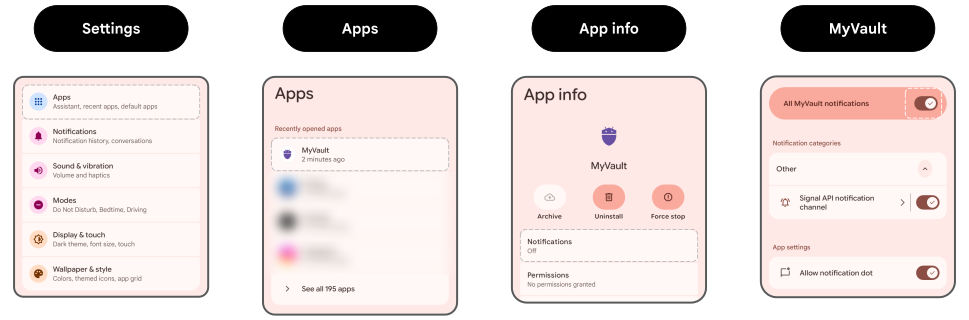
Habilita todas las notificaciones de MyVault en Configuración > Apps > MyVault > Notificaciones.
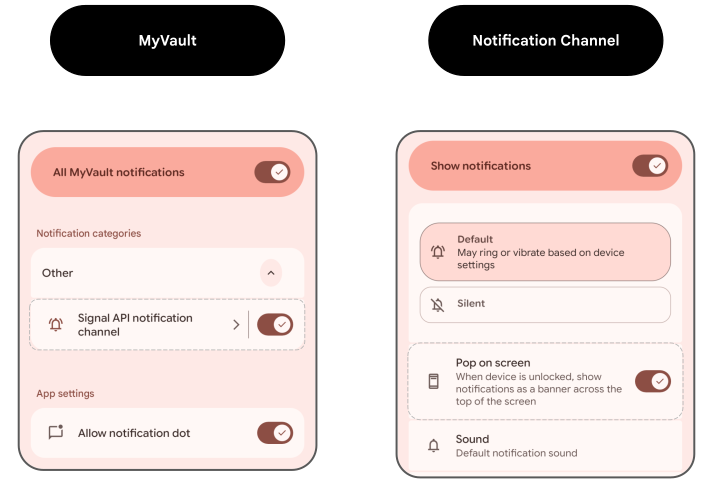
Verifica que la opción Mostrar en pantalla esté activada para las notificaciones en Configuración > Apps > MyVault > Notificaciones > Categorías > Canal de notificaciones de la API de Signal.
En tu app, activa los flujos que envían las solicitudes de indicadores al proveedor de credenciales. Deberías ver notificaciones de MyVault en la pantalla. Esto verifica que el proveedor de credenciales haya recibido las solicitudes.