

Mit der Phone Number Verification API können Sie eine bestätigte Telefonnummer auf Phishing-resistente Weise vom Mobilfunkanbieter eines Nutzers abrufen. Es ist eine schnellere, sicherere und kostengünstigere Bestätigungsmethode, die nicht auf Einmalpasswörtern (OTPs) basiert, die per SMS gesendet werden.
Übersicht
Die herkömmliche Bestätigung der Telefonnummer basiert stark auf SMS-basierten Einmalpasswörtern (OTPs). Die SMS-Bestätigung führt zu Reibungsverlusten und Verzögerungen bei der Zustellung. Außerdem ist sie anfällig für SIM-Swapping oder Abfangen und verursacht erhebliche Telekommunikationsgebühren.
Die API zur Bestätigung der Telefonnummer von Android löst diese Probleme durch die Verwendung digitaler Anmeldedaten. Anstatt eine SMS zu senden, fordert die App ein digitales Token direkt über den Credential Manager von Android an. Nachdem der Nutzer der Freigabe dieses Tokens zugestimmt hat, tauscht das App-Backend dieses Token mit einem Mobilfunk-Aggregator oder Mobilfunkanbieter aus, um die bestätigte Telefonnummer abzurufen.
Ablauf zum Abrufen der bestätigten Telefonnummer
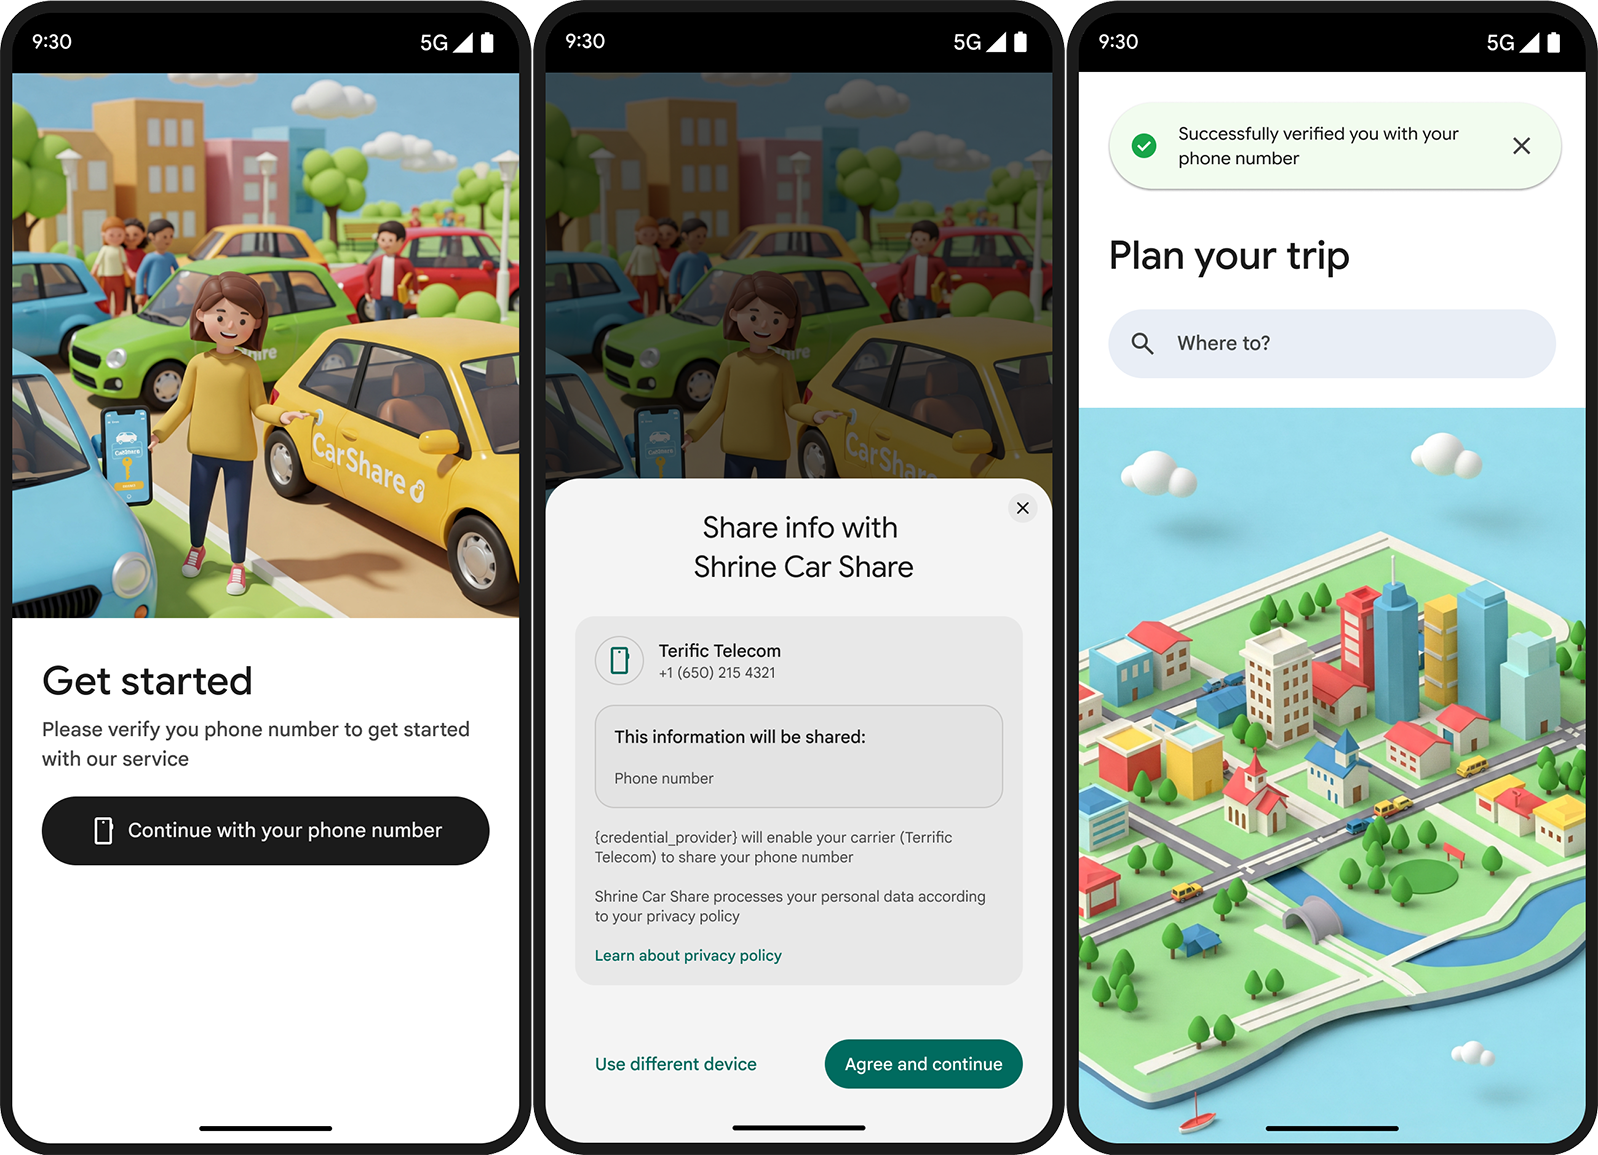
So rufen Sie eine bestätigte Telefonnummer ab:
- Ihre App sendet eine Anfrage an die Digital Credentials API, um eine Telefonnummer zu erhalten.
- Die Ansicht am unteren Rand des Anmeldedaten-Managers wird angezeigt, um die Freigabe der Telefonnummer zu bestätigen.
- Die API ruft ein verschlüsseltes TS.43-Token vom Mobilfunkanbieter des Nutzers ab, indem sie die SIM-Karte authentifiziert.
- Der Credential Manager gibt das Token an Ihre App weiter. Ihre App sendet das Token an Ihren App-Server, der es mit einem Aggregator- oder Mobilfunkanbieter-Endpunkt austauscht. In diesem Fall fallen auch Telefoniegebühren an.
- Der Aggregator oder Mobilfunkanbieter gibt die bestätigte Telefonnummer an Ihre App zurück.
Hauptvorteile
Diese API bietet viele Vorteile:
- Geringere Bestätigungskosten: Sie bezahlen nur für Bestätigungen, die Ihre App erreichen. Dadurch sinken die Zustellungskosten.
- Sicherere und optimierte Nutzererfahrung: Nutzer genehmigen die Aufforderung in der Ansicht am unteren Rand mit einem einzigen Tippen, anstatt SMS-Einmalpasswörter außerhalb der App aufzurufen. Dadurch wird auch das Risiko von SMS-Phishing eliminiert.
- Höhere Conversion-Raten: Fehler und Verzögerungen bei der SMS-Zustellung sind ein Hauptgrund für Abbrüche. Bei der direkten Bestätigung durch den Mobilfunkanbieter wird die SMS-Zustellung vollständig umgangen, was zu höheren Abschlussraten führt.
- Identitätssicherung: Überprüft die tatsächliche physische SIM/eSIM, die auf dem Android-Gerät aktiv ist, um sicherzustellen, dass die Identität direkt mit einem aktiven Mobilfunktarif verknüpft ist.
Sicherheit und Datenschutz
Die Funktion zur Bestätigung der Telefonnummer von Android basiert auf offenen Standards und hardwaregestützter kryptografischer Sicherheit.
Wichtige Sicherheitsstandards:
- GSMA TS.43-Standard: Standardisiertes Mobilfunkanbieterprotokoll für die Identitätsbestätigung und Tokengenerierung.
- SD-JWT VC (Selective Disclosure JWT Verifiable Credential): Sorgt für manipulationssichere Integrität der Anmeldedaten und selektive Offenlegung von Daten.
- OpenID4VP-Protokoll: Branchenstandardspezifikation zum Anfordern von überprüfbaren Anmeldedaten.
Kryptografische Nonce- und Schlüsselbindungen
Jede Bestätigungsanfrage enthält eine vom Server generierte Nonce und eine Signatur für die Schlüsselbindung. Diese Elemente verhindern Replay-Angriffe, Manipulationen durch Person-in-the-Middle-Angriffe (PiTM) und das Spoofing von Anmeldedaten.
Ende-zu-Ende-Verschlüsselung
Android Telephony verschlüsselt das TS.43-Token, das an die Client-App zurückgegeben wird. Nur der autorisierte Aggregator- oder Mobilfunkanbieter-Endpunkt kann es entschlüsseln. So wird sichergestellt, dass das System während der Übertragung keine unverschlüsselten Nutzeranmeldedaten preisgibt.
Transparente Nutzereinwilligung
Android zeigt eine Ansicht am unteren Rand des Credential Managers an, in der der Nutzer genau darüber informiert wird, welche Identitätsinformationen weitergegeben werden, bevor Daten an die App übertragen werden.
Nächste Schritte
Informationen zum Implementieren dieser Funktion in Ihrer App finden Sie im Implementierungsleitfaden.