شناسایی تهدید قویتر، یکپارچهسازی سادهتر: با Play Integrity API از رشدتان محافظت کنید
۵ دقیقه خواندن
در بومسازگان تلفن همراه، سوءاستفاده میتواند درآمد، رشد، و اعتماد کاربر را تهدید کند. Google Play برای کمک به توسعهدهندگان در پیشرفت، سرویس شناسایی تهدیدات انعطافپذیری ارائه میدهد، Play Integrity API. Play Integrity API به شما کمک میکند تأیید کنید که تعاملها و درخواستهای سرور واقعی هستند—از برنامه دستنخورده شما در دستگاه Android موردتأیید که ازطریق Google Play نصب شده است نشئت گرفتهاند.
تأثیر قابلتوجه است: برنامههایی که از ویژگیهای تمامیت Play استفاده میکنند بهطور میانگین در مقایسه با برنامههای دیگر، ۸۰٪ استفاده غیرمجاز کمتری دارند. امروزه، رهبران در دستههای متنوع—ازجمله Uber، TikTok، Stripe، Kabam، Wooga، Radar.com، Zimperium، Paytm، و Remini—از آن برای کمک به محافظت از کسبوکارهایشان استفاده میکنند.
ما همچنان به بهبود Play Integrity API ادامه میدهیم و آن را آسانتر برای یکپارچهسازی، مقاومتر دربرابر حملات پیچیده، و بهتر در بازیابی کاربرانی که استانداردهای تمامیت را برآورده نمیکنند یا با پیاموارههای جدید اصلاح درونبرنامهای Play با خطا مواجه میشوند، میکنیم.
تهدیدهای کسبوکارتان را شناسایی کنید
«میانای برنامهسازی کاربردی یکپارچگی Play» حکمهایی ارائه میدهد که برای شناسایی تهدیدهای خاصی طراحی شدهاند که درطول تعاملهای حیاتی بر سود خالص شما تأثیر میگذارند.
- دسترسی غیرمجاز: حکم
accountDetailsبه شما کمک میکند تعیین کنید کاربر برنامه یا بازیتان را نصب یا هزینه آن را در Google Play پرداخت کرده است یا نه. - دستکاری کد: حکم
appIntegrityبه شما کمک میکند تعیین کنید با دودویی تغییرنیافته خود که Google Play آن را تشخیص میدهد تعامل دارید یا نه. - دستگاههای مخاطرهآمیز و محیطهای شبیهسازیشده: حکم
deviceIntegrityبه شما کمک میکند تشخیص دهید که آیا برنامهتان در دستگاه Android دارای گواهینامه «سپر ایمنی Play» اجرا میشود یا در نمونه واقعی «بازیهای Google Play ویژه رایانه». - دستگاههای وصلهنشده: برای دستگاههای دارای سیستمعامل Android 13 و نسخههای بالاتر، پاسخ
MEETS_STRONG_INTEGRITYدر حکمdeviceIntegrityبه شما کمک میکند تشخیص دهید که آیا دستگاه بهروزرسانیهای امنیتی اخیر را اعمال کرده است یا نه. همچنین میتوانید باdeviceAttributesموافقت کنید تا نسخه گواهیشده کیت توسعه نرمافزار Android در پاسخ گنجانده شود. - دسترسی پرخطر توسط برنامههای دیگر:
appAccessRiskVerdictبه شما کمک میکند تشخیص دهید آیا برنامههایی درحال اجرا هستند که میتوانند برای ضبط صفحهنمایش، نمایش رونهاد، یا کنترل دستگاه (برای مثال، با سوءاستفاده از اجازه دسترسپذیری) استفاده شوند یا نه. این حکم بهطور خودکار برنامههایی را که اهداف دسترسیپذیری واقعی دارند مستثنا میکند. - بدافزار شناختهشده:
playProtectVerdictبه شما کمک میکند تشخیص دهید «سپر ایمنی Google Play» روشن است یا نه و آیا برنامههای مخاطرهآمیز یا خطرناکی را پیدا کرده است که در دستگاه نصب شده باشند. - فعالیت بیشازحد: سطح recentDeviceActivity به شما کمک میکند تعیین کنید آیا دستگاهی اخیراً حجم غیرعادی بالایی از درخواستهای کد تمامیت داشته است یا نه. این امر میتواند نشاندهنده ترافیک خودکارسازیشده باشد و میتواند نشانهای از حمله باشد.
- سوءاستفاده مکرر و دستگاههای مورداستفاده مجدد:
deviceRecall(نسخه بتا) به شما کمک میکند تعیین کنید که آیا با دستگاهی که قبلاً پرچمگذاری کردهاید تعامل دارید یا نه، حتی اگر برنامه شما بازنصب شده باشد یا دستگاه بازنشانی شده باشد. با «بهخاطر آوردن دستگاه»، میتوانید کنشهای تکراری را که میخواهید پیگیری کنید سفارشیسازی کنید.
از این API میتوان در انواع مختلف دستگاههای Android ازجمله تلفنها، رایانههای لوحی، دستگاههای تاشو، Android Auto، Android TV، Android XR، ChromeOS، Wear OS، و در «بازیهای Google Play برای رایانه» استفاده کرد.
بهترین استفاده را از Play Integrity API ببرید
برنامهها و بازیها با دنبال کردن ملاحظات امنیتی و اتخاذ رویکردی مرحلهای در استراتژی ضدسوءاستفاده خود، در استفاده از Play Integrity API موفق بودهاند.
مرحله ۱: تصمیم بگیرید از چه چیزی میخواهید محافظت کنید: تصمیم بگیرید کدام اقدامات و درخواستهای سرور در برنامهها و بازیهایتان برای درستیسنجی و محافظت مهم هستند. برای مثال، میتوانید هنگام راهاندازی برنامه، ورود به سیستم، پیوستن به بازی چندنفره، تولید محتوای هوش مصنوعی، یا انتقال پول، بررسیهای تمامیت انجام دهید.
مرحله ۲: جمعآوری پاسخهای حکم یکپارچگی: در لحظات مهم، بررسیهای یکپارچگی انجام دهید تا بدون اعمال اجبار اولیه، شروع به جمعآوری دادههای حکم کنید. به این ترتیب میتوانید پاسخهای پایگاه نصب خود را تجزیهوتحلیل کنید و ببینید که چگونه با نشانهای سوءاستفاده موجود و دادههای تاریخی سوءاستفاده شما همبستگی دارند.
مرحله ۳: درباره استراتژی اجرایی خود تصمیم بگیرید: براساس تجزیهوتحلیل پاسخها و آنچه که میخواهید محافظت کنید، درباره استراتژی اجرایی خود تصمیم بگیرید. برای مثال، میتوانید ترافیک پرخطر را در لحظات مهم تغییر دهید تا از عملکرد حساس محافظت کنید. این API طیف وسیعی از پاسخها را ارائه میدهد تا بتوانید براساس سطح اعتمادی که به هر ترکیب از پاسخها میدهید، یک استراتژی اجرایی چندسطحی را پیادهسازی کنید.
مرحله ۴: بهتدریج اجرای قوانین را آغاز کنید و از کاربران خود پشتیبانی کنید: بهتدریج اجرای قوانین را آغاز کنید. وقتی حکمها مشکل دارند یا دردسترس نیستند، استراتژی تلاش مجددی داشته باشید و برای پشتیبانی از کاربران خوبی که مشکل دارند آماده باشید. پیاموارههای جدید اقدامات اصلاحی درونبرنامهای Play که در زیر توضیح داده شده است، بازگرداندن کاربران دارای مشکل به وضعیت خوب را آسانتر از همیشه میکند.
جدید: به Play اجازه دهید کاربران دارای مشکل را بهطور خودکار بازیابی کند
تصمیمگیری درباره نحوه پاسخ به سیگنالهای یکپارچگی مختلف میتواند پیچیده باشد، باید پاسخهای یکپارچگی مختلف و کدهای خطای میانای برنامهسازی کاربردی (مثل مشکلات شبکه یا قدیمی بودن «خدمات Play») را مدیریت کنید. با پیاموارههای اصلاح درونبرنامه Play این فرایند را سادهتر میکنیم. میتوانید پیامواره Google Play را به کاربران نشان دهید تا طیف گستردهای از مشکلات را مستقیماً در برنامهتان بهطور خودکار برطرف کنند. این کار پیچیدگی یکپارچهسازی را کاهش میدهد، رابط کاربری یکسانی را تضمین میکند، و کمک میکند کاربران بیشتری به وضعیت خوب برگردند.
GET_INTEGRITY بهطور خودکار مشکل (در این مثال، خطای شبکه) را شناسایی و آن را برطرف میکند.
پساز بروز طیفی از مشکلات میتوانید کادر گفتگوی GET_INTEGRITY را که در کتابخانه Play Integrity API نسخه ۱.۵.۰ و بالاتر دردسترس است راهاندازی کنید تا کاربر بهطور خودکار ازطریق اصلاحات لازم راهنمایی شود، ازجمله:
- دسترسی غیرمجاز: GET_INTEGRITY کاربر را به پاسخ دارای پروانه Play در accountDetails هدایت میکند.
- دستکاری کد: GET_INTEGRITY کاربر را به پاسخ شناختهشده Play در appIntegrity هدایت میکند.
- مشکلات تمامیت دستگاه: GET_INTEGRITY کاربر را راهنمایی میکند که چگونه در
deviceIntegrityبه وضعیت MEETS_DEVICE_INTEGRITY برگردد. - کدهای خطای قابلاصلاح: GET_INTEGRITY خطاهای API قابلاصلاح را برطرف میکند، مثلاً از کاربر میخواهد اتصالپذیری شبکه را اصلاح کند یا «خدمات Google Play» را بهروز کند.
همچنین کادرهای گفتگوی تخصصی ازجمله GET_STRONG_INTEGRITY (که مانند GET_INTEGRITY عمل میکند و درعینحال کاربر را بدون هیچ مشکل شناختهشده بدافزاری در playProtectVerdict به وضعیت MEETS_STRONG_INTEGRITY برمیگرداند)، GET_LICENSED (که کاربر را به وضعیت دارای پروانه Play و شناختهشده توسط Play برمیگرداند)، و CLOSE_UNKNOWN_ACCESS_RISK و CLOSE_ALL_ACCESS_RISK (که از کاربر میخواهد برنامههای بالقوه خطرناک را ببندد) ارائه میدهیم.
انتخاب راهحلهای تمامیت مدرن
علاوهبر Play Integrity API، Google چندین ویژگی دیگر نیز ارائه میدهد که میتوانید آنها را بهعنوان بخشی از استراتژی کلی ضدسوءاستفاده خود درنظر بگیرید. هم Play Integrity API و هم «محافظت خودکار Play» مزایای توسعهدهنده و تجربه کاربری برای محافظت از توزیع برنامه ارائه میدهند. برنامههای موجود را تشویق میکنیم که بهجای استفاده از کتابخانه قدیمی پروانه Play، به این راهحلهای تمامیت مدرن انتقال یابند.
محافظت خودکار: بااستفاده از محافظت خودکار Google Play، از دسترسی غیرمجاز جلوگیری کنید و مطمئن شوید که کاربران همچنان بهروزرسانیهای رسمی برنامه شما را دریافت میکنند. آن را روشن کنید تا Google Play بهطور خودکار بررسی نصبکننده را به کد برنامهتان اضافه کند و نیازی به کار یکپارچهسازی توسعهدهنده نباشد. اگر برنامه محافظتشده شما ازطریق کانال دیگری توزیع مجدد یا همرسانی شود، از کاربر خواسته میشود برنامه را از Google Play دریافت کند. توسعهدهندگان واجدشرایط Play همچنین به محافظت پیشرفته دربرابر دستکاری Play دسترسی دارند که از مبهمسازی و بررسیهای زمان اجرا استفاده میکند تا دستکاری و توزیع مجدد برنامههای محافظتشده را برای مهاجمان دشوارتر و پرهزینهتر کند.
گواهی کلید پلاتفرم Android: Play Integrity API روش توصیهشده برای بهرهمندی از گواهی کلید پلاتفرم Android با پشتیبانی سختافزار است. Play Integrity API از پیادهسازی زیربنایی در سراسر بومسازگان دستگاه مراقبت میکند، Play بهطور خودکار مشکلات و قطعیهای مربوط به کلید را کاهش میدهد، و میتوانید از API برای شناسایی تهدیدهای دیگر استفاده کنید. توسعهدهندگانی که بهجای تکیه بر Play Integrity API، مستقیماً گواهی کلید را پیادهسازی میکنند، باید برای گردش گواهینامه ریشه آتی «پلاتفرم Android» در فوریه ۲۰۲۶ آماده شوند تا از اختلال جلوگیری کنند (توسعهدهندگانی که از Play Integrity API استفاده میکنند نیازی به انجام هیچ اقدامی ندارند).
Firebase App Check: توسعهدهندگانی که از Firebase استفاده میکنند میتوانند از Firebase App Check برای دریافت حکم تمامیت برنامه و دستگاه با پشتیبانی Play Integrity API در دستگاههای Android گواهیشده، همراه با پاسخهای سایر ارائهدهندگان گواهی پلاتفرم استفاده کنند. برای شناسایی همه تهدیدهای دیگر و استفاده از دیگر ویژگیهای Play، مستقیماً Play Integrity API را ادغام کنید.
reCAPTCHA Enterprise: مشتریان سازمانی که بهدنبال راهحلی کامل برای مدیریت تقلب و ربات هستند میتوانند reCAPTCHA Enterprise را برای تلفن همراه خریداری کنند. reCAPTCHA Enterprise از برخیاز نشانهای ضدسوءاستفاده Play Integrity API استفاده میکند و آنها را با نشانهای reCAPTCHA ترکیب میکند.
امروز از کسبوکارتان محافظت کنید
Play Integrity API با داشتن پایهای قوی در امنیت با پشتیبانی سختافزار و کادرهای گفتگوی خودکارسازیشده جدید برای ساده کردن یکپارچهسازی، ابزاری ضروری برای محافظت از رشد شما است.
-
 اخبار محصول
بهعنوان توسعهدهندگان Android، وقتی نوبت به انتخاب عاملها، مدلهای زبانی بزرگ، ابزارها، و میاناهای خط فرمان (CLI) میرسد که برای توسعه نرمافزار استفاده میکنید، گزینههای زیادی دارید. هدف ما این است که به شما کمک کنیم برنامههای Android زیبا و با کیفیت بالا بسازید، مهم نیست که چگونه میخواهید بسازید.
Simona Milanovic • ۴ دقیقه خواندن -
 اخبار محصول
در Google Play، ما بهطور مداوم پلاتفرم اشتراک خود را گسترش میدهیم تا به شما کمک کنیم رشد کنید، با مدلهای کسبوکار جدید سازگار شوید، و دقیقاً در جایی که کاربران شما هستند با آنها ارتباط برقرار کنید.
Sheenam Mittal • ۴ دقیقه خواندن -
 اخبار محصول
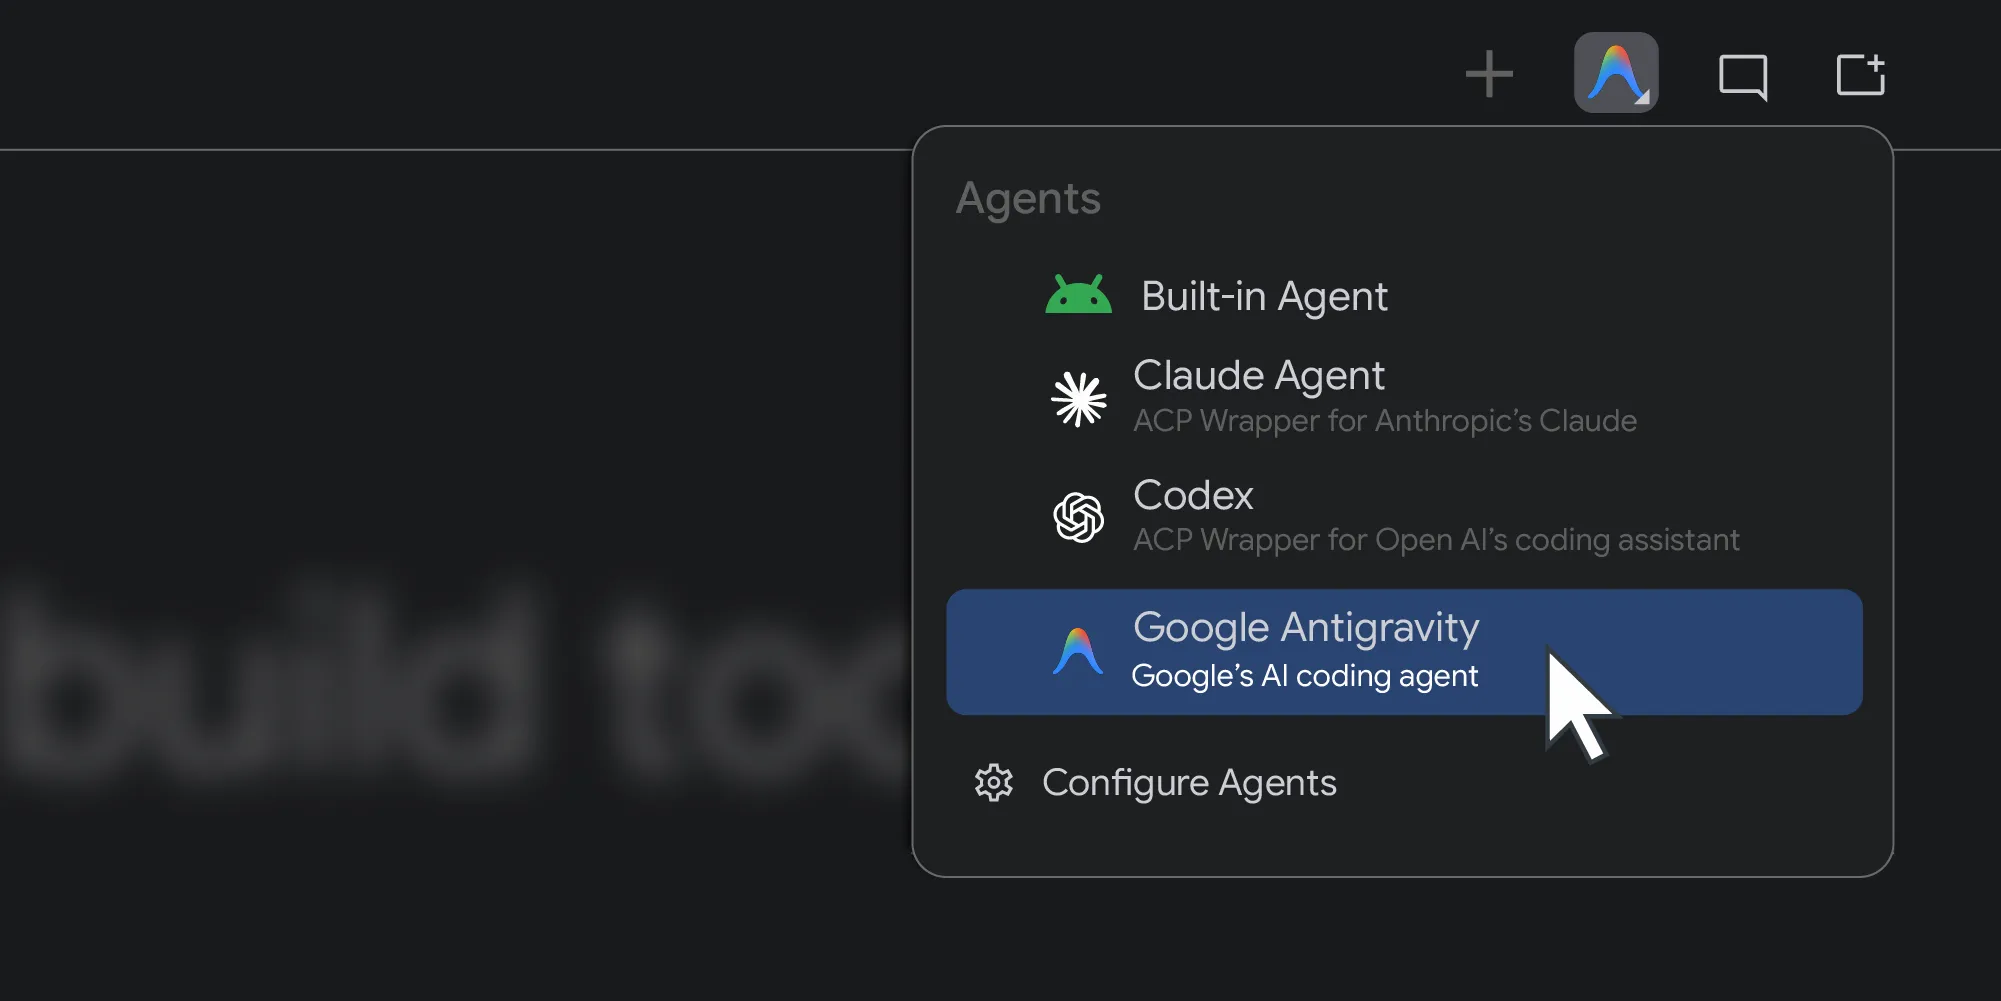
سال گذشته، Android Studio برای هر مدل هوش مصنوعی باز شد. امروز، با معرفی پشتیبانی از انتخاب شما برای عاملهای کدنویسی، گام بعدی را برمیداریم.
Matthew Warner • ۳ دقیقه خواندن
هر هفته جدیدترین اطلاعات آماری توسعه Android را در صندوق ورودیتان دریافت کنید.