Conheça as bibliotecas de estado de segurança do AndroidX: uma visão unificada da segurança do dispositivo
Leitura de 4 minutos
No Android, trabalhamos constantemente para oferecer aos desenvolvedores e parceiros corporativos os dados necessários para manter os dispositivos protegidos. Hoje, temos o prazer de anunciar o lançamento estável das bibliotecas AndroidX Security State versão 1.1.0 e Security State Providerversão 1.0.0, que oferecem um mecanismo centralizado projetado para trazer mais transparência à postura de segurança abrangente e às atualizações pendentes em todo o ecossistema Android.
Se você desenvolve apps voltados ao consumidor e essenciais para a segurança (como bancos, fintechs ou saúde) ou soluções de gerenciamento de dispositivos móveis (MDM), essas bibliotecas permitem verificar programaticamente o estado de segurança do dispositivo por componente. Em vez de depender de um nível de patch de segurança (SPL, na sigla em inglês) grosseiro e monolítico, você pode avaliar a proteção real no nível do componente e verificar se as correções estão pendentes ativamente usando a biblioteca androidx.security.state. Para OEMs e desenvolvedores de clientes Over-The-Air (OTA), a biblioteca complementar androidx.security.state.provider permite expor a disponibilidade de atualizações por mecanismos padronizados.
Entender os níveis de patch de segurança (SPL)
À medida que o Android evoluiu para oferecer atualizações rápidas e independentes de componentes por meio de sistemas modulares, como as atualizações do sistema do Google Play, confiar em uma única propriedade de build do SPL não é mais a melhor maneira de determinar a verdadeira postura de segurança de um dispositivo. Para oferecer visibilidade no nível do componente, as bibliotecas de estado de segurança fornecem APIs para três níveis de patch distintos:
- Nível do patch de segurança do dispositivo (DSPL): o nível do patch de segurança instalado e em execução no dispositivo para componentes específicos do sistema, consultado nas propriedades e configurações do dispositivo sem chamadas de rede.
- SPL publicado (PSPL): o nível de patch mais recente publicado oficialmente no Boletim de Segurança do Android para esses componentes.
- Nível de patch de segurança (ASPL) disponível: o nível de patch pronto para ser baixado e instalado no dispositivo específico, consultado de forma assíncrona por comunicação entre processos (IPC) com clientes de atualização no dispositivo.
As bibliotecas de estado de segurança rastreiam esses níveis de patch nos seguintes componentes:
- Sistema : o sistema operacional Android principal, atualizado por atualizações OTA padrão/OEM.
- Módulos do sistema : subsistemas modulares do SO atualizados de maneira integrada em segundo plano pelas atualizações do sistema do Google Play (Project Mainline).
- Kernel : a camada fundamental que conecta o hardware e o software do dispositivo, avaliada por versões de suporte de longo prazo (LTS, na sigla em inglês), como 5.15.159 ou 6.1.91, em vez de datas mensais do calendário.
Ao mostrar esses três níveis de patch distintos no nível do componente, os desenvolvedores e as empresas podem entender exatamente o nível de segurança de um dispositivo, identificar patches ausentes e tomar medidas de correção proativas. Confira um exemplo abaixo.
Em vez de adotar uma abordagem de acesso total ou nenhum acesso aos dispositivos, os desenvolvedores e as empresas podem combinar DSPL, PSPL e ASPL para tomar decisões de segurança inteligentes e contextuais. Por exemplo, um app bancário ou empresarial pode comparar o patch de segurança atual de um dispositivo (DSPL) com as atualizações pendentes (ASPL) antes de iniciar fluxos de trabalho sensíveis, como pagamentos de alto valor ou registro de credenciais. Se houver uma atualização pendente, os desenvolvedores e as empresas poderão exigir que o usuário atualize o dispositivo primeiro. Para um controle ainda mais preciso, desenvolvedores e empresas podem consultar se vulnerabilidades específicas de alto risco (CVEs) foram corrigidas no dispositivo. Por exemplo, é possível verificar se as correções críticas de NFC ou Bluetooth estão em vigor antes de autorizar o pagamento por aproximação ou o compartilhamento de dados pessoais de proximidade.
Fluxo de alto nível
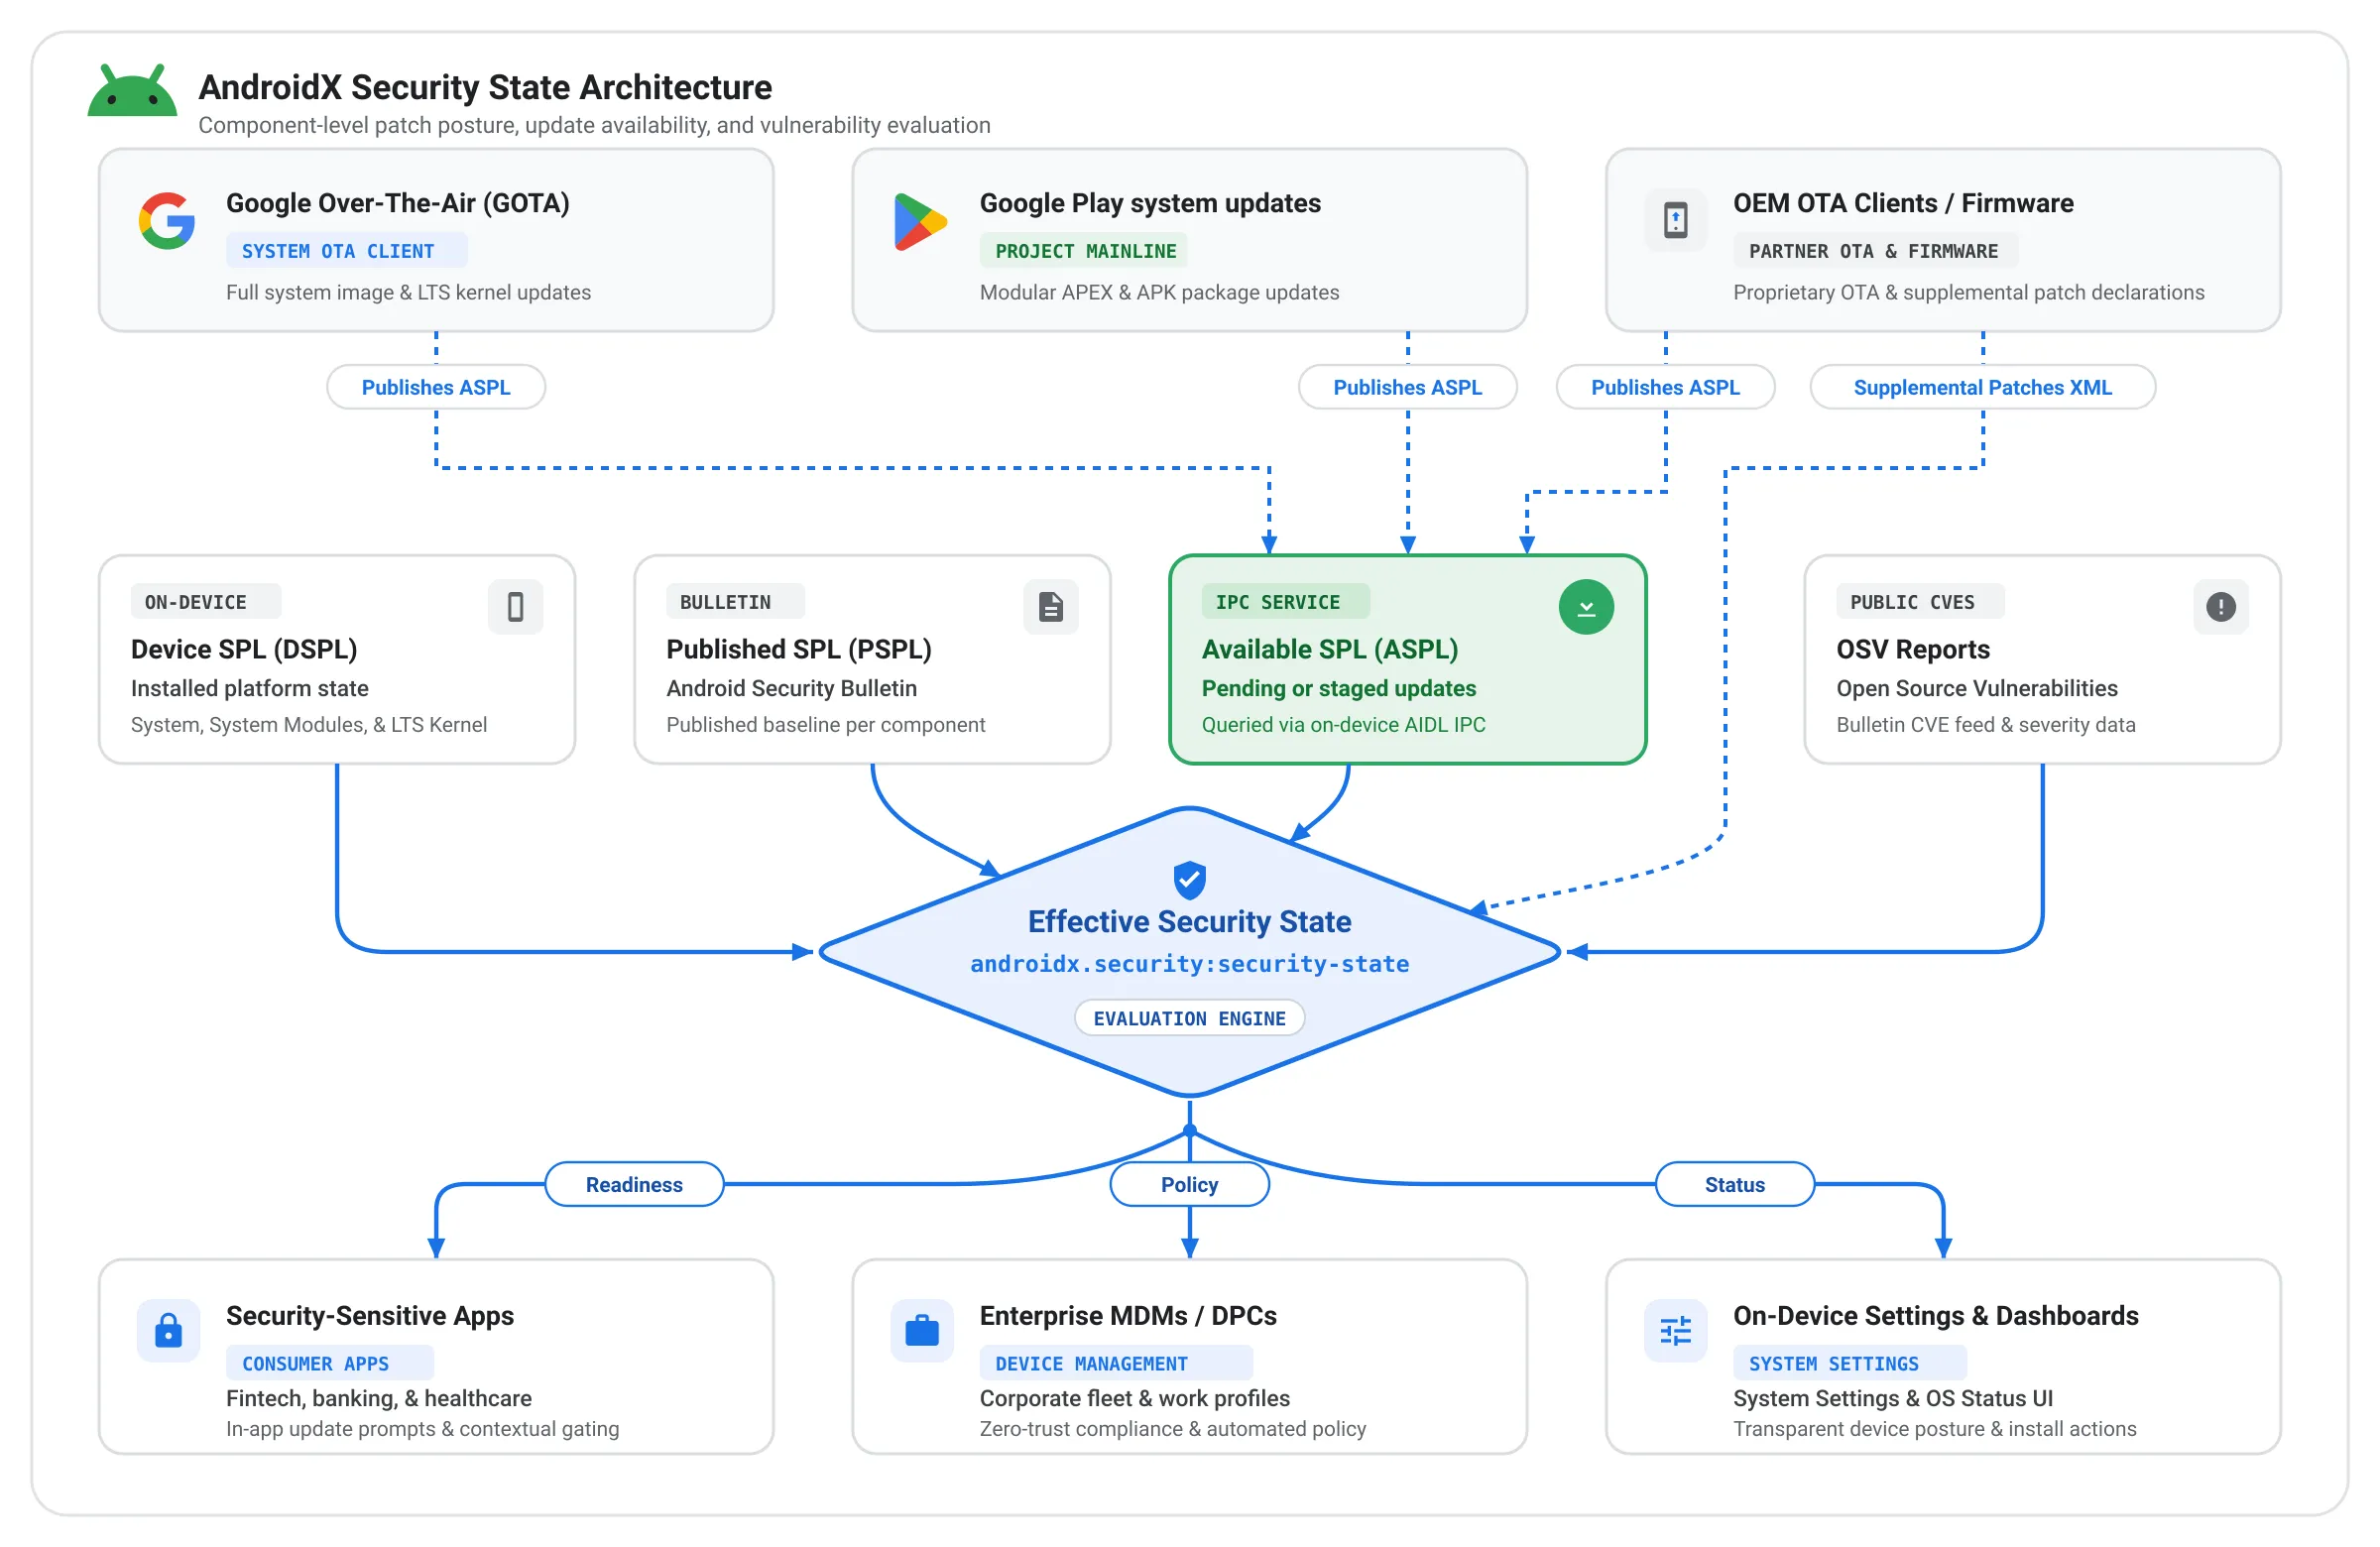
Para desenvolvedores de apps e gerenciamento empresarial
Os aplicativos cliente podem usar a biblioteca androidx.security.state para tomar decisões fundamentadas e contextualizadas:
- Verificações de postura síncronas (DSPL): os apps podem inspecionar imediatamente os níveis de patch instalados do sistema, dos módulos do sistema e do kernel na inicialização do app e comparar com a PSPL para verificar se o dispositivo atende ao nível de segurança exigido de uma organização antes de desbloquear recursos corporativos sensíveis ou acesso biométrico.
- Solicitação de atualização pendente (ASPL): em vez de bloquear imediatamente um funcionário cujo dispositivo está um pouco atrasado em relação aos patches, os apps corporativos podem consultar a ASPL para verificar se uma atualização pendente do sistema ou uma atualização do sistema do Google Play está preparada e pronta para instalação. Se sim, os apps podem mostrar orientações personalizadas no app direcionando o usuário para as configurações do sistema para concluir a instalação.
- Auditoria no nível de vulnerabilidade (CVEs): para casos de uso de alta segurança, a biblioteca permite baixar relatórios de vulnerabilidade específicos do dispositivo de Vulnerabilidades de código aberto (OSV, na sigla em inglês) para auditar de forma programática se CVEs específicos e críticos foram resolvidos no dispositivo.
Para OEMs e clientes de atualização: padronização da disponibilidade de atualizações
A biblioteca complementar androidx.security.state.provider estabelece um mecanismo IPC Android padronizado para que os clientes de atualização informem a disponibilidade de atualizações diretamente no dispositivo. Historicamente, mesmo que os clientes OTA proprietários mostrassem a disponibilidade de atualizações, essas informações ficavam isoladas e não podiam ser consultadas por aplicativos de terceiros. No futuro, os apps poderão acessar os detalhes do ASPL por uma única API unificada, independente de a atualização ser entregue por um cliente OTA dedicado de um OEM ou pelo Google Play, desde que seja fornecida pelo cliente de atualização.
- As atualizações do sistema do Google Play já expõem o ASPL em dispositivos Android GMS.
- O Google Over-The-Air (GOTA) também foi integrado, e estamos trabalhando com OEMs no mundo todo para integrar os clientes OTA a essa estrutura padronizada.
Incorporar dados no nível do boletim
Além de uma única string SPL, as bibliotecas de estado de segurança oferecem clareza sobre o que esse nível de patch realmente significa para o dispositivo. Ao se integrar ao banco de dados de vulnerabilidades de código aberto (OSV) para receber dados do boletim de segurança do Android, as bibliotecas podem analisar mais a fundo do que nunca. Em vez de apenas perguntar se uma ameaça específica, como uma entrada de CVE, está bloqueada, esses dados também permitem que as bibliotecas forneçam o estado de segurança "efetivo" e granular do dispositivo.
Confira duas maneiras como essa abordagem beneficia empresas e OEMs Android:
- Às vezes, uma atualização de segurança mensal não contém novas ameaças para um componente específico. Nesse caso, as bibliotecas incrementam automaticamente o nível de segurança desse componente para refletir o estado de segurança "efetivo". Isso garante que um dispositivo seja creditado com precisão por estar totalmente protegido contra todas as ameaças de segurança conhecidas.
- Um novo recurso introduzido no Android 17 permite que os OEMs declarem correções de segurança específicas aplicadas acima do SPL usando um arquivo XML de patches complementares. Com esse recurso, os OEMs que fazem backport de correções de segurança específicas podem comprovar imediatamente a conformidade do dispositivo sem precisar esperar por um aumento completo e monolítico do SPL, garantindo que os esforços contínuos de correção sejam devidamente creditados. As bibliotecas de estado de segurança mostram essas informações granulares para apps e serviços, garantindo que os esforços de correção contínua sejam reconhecidos no momento da implementação.
Começar
As bibliotecas de estado de segurança foram criadas para capacitar todo o ecossistema Android.
- Desenvolvedores de apps e MDMs:para começar a proteger seus usuários e avaliar a postura de patch em tempo real, consulte o guia oficial para entender o estado de segurança do dispositivo.
- OEMs e clientes de atualização:faça a integração dos clientes de atualização para expor o ASPL usando a biblioteca AndroidX Security State Provider. Reivindique o crédito imediato dos patches backportados publicando XMLs de patches complementares.
- Notas da versão:confira as notas da versão oficiais do AndroidX para as bibliotecas Security-State e Security-State-Provider para ver changelogs e assinaturas de API completos.
Seu feedback é importante para nós Teste as bibliotecas e conte o que achou ou relate problemas no Issue Tracker do Android público.
-
 Novidades sobre produtos
No Google Play, estamos expandindo continuamente nossa plataforma de assinaturas para ajudar você a impulsionar o crescimento, se adaptar a novos modelos de negócios e atender aos usuários exatamente onde eles estão.
Sheenam Mittal • Leitura de 4 minutos -
 Novidades sobre produtos
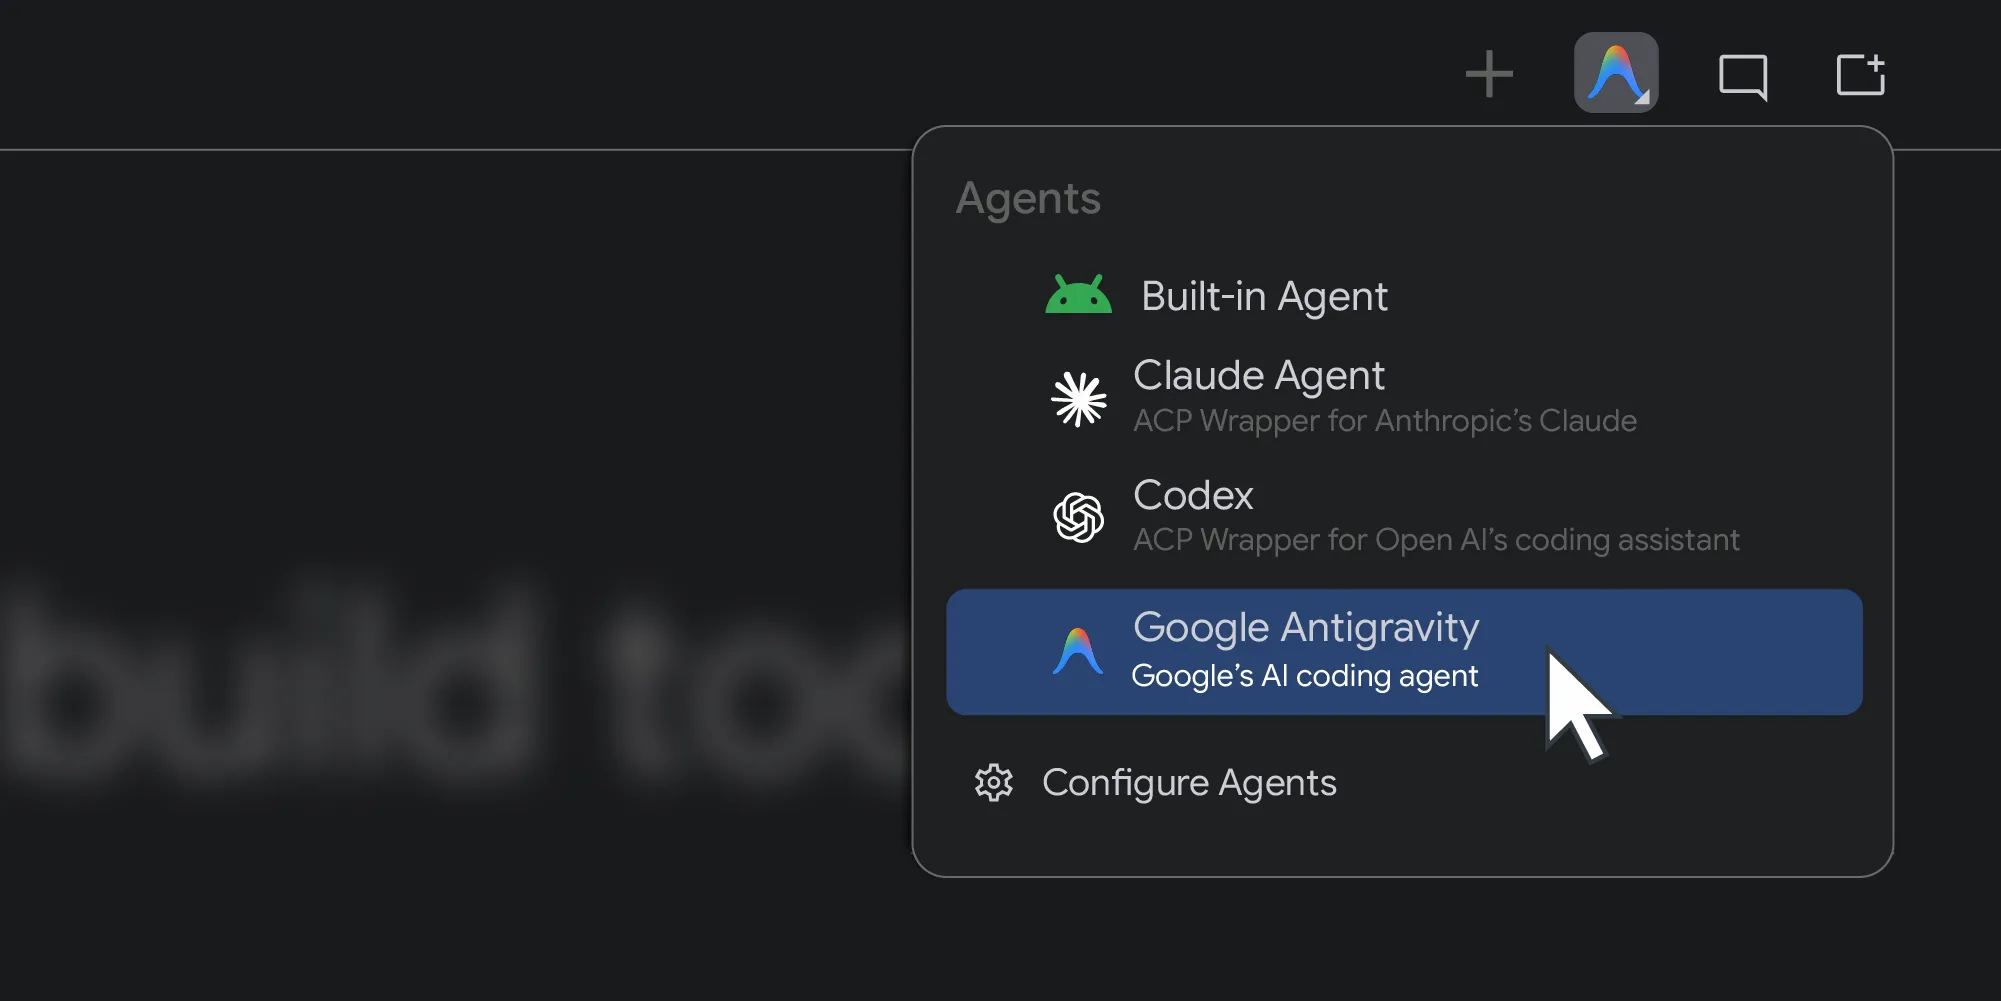
No ano passado, o Android Studio passou a aceitar qualquer modelo de IA. Hoje, estamos dando o próximo passo ao lançar o suporte para os agentes de programação que você escolher.
Matthew Warner • Leitura de 3 minutos -
 Novidades sobre produtos
O Googlebook apresenta uma nova categoria de notebooks criados com base em uma plataforma Android compartilhada. O hardware de alto desempenho de parceiros como HP, Dell, Lenovo, Acer e Asus combina a conveniência dos dispositivos móveis com a potência dos computadores.
Fahd Imtiaz, Loryn Hairston • Leitura de 4 minutos
Receba os insights mais recentes sobre desenvolvimento Android na sua caixa de entrada semanalmente.