

Use a API de verificação de número de telefone para recuperar um número de telefone verificado de maneira resistente a phishing da operadora de celular de um usuário. É um método de verificação mais rápido, seguro e econômico que não depende de senhas de uso único (OTPs) enviadas por SMS.
Visão geral
A verificação tradicional por telefone depende muito de senhas de uso único (OTPs, na sigla em inglês) baseadas em SMS. A verificação por SMS causa atrito com o usuário e atrasos na entrega. Ele também é vulnerável à troca de chip ou interceptação e gera taxas de telecomunicação significativas.
A API de verificação de número de telefone do Android resolve esses desafios usando credenciais digitais. Em vez de enviar um SMS, o app solicita um token digital diretamente pelo Gerenciador de Credenciais do Android. Depois que o usuário autoriza o compartilhamento desse token, o back-end do app o troca com um agregador de celular ou uma operadora de celular para recuperar o número de telefone verificado.
Fluxo de recuperação de número de telefone verificado
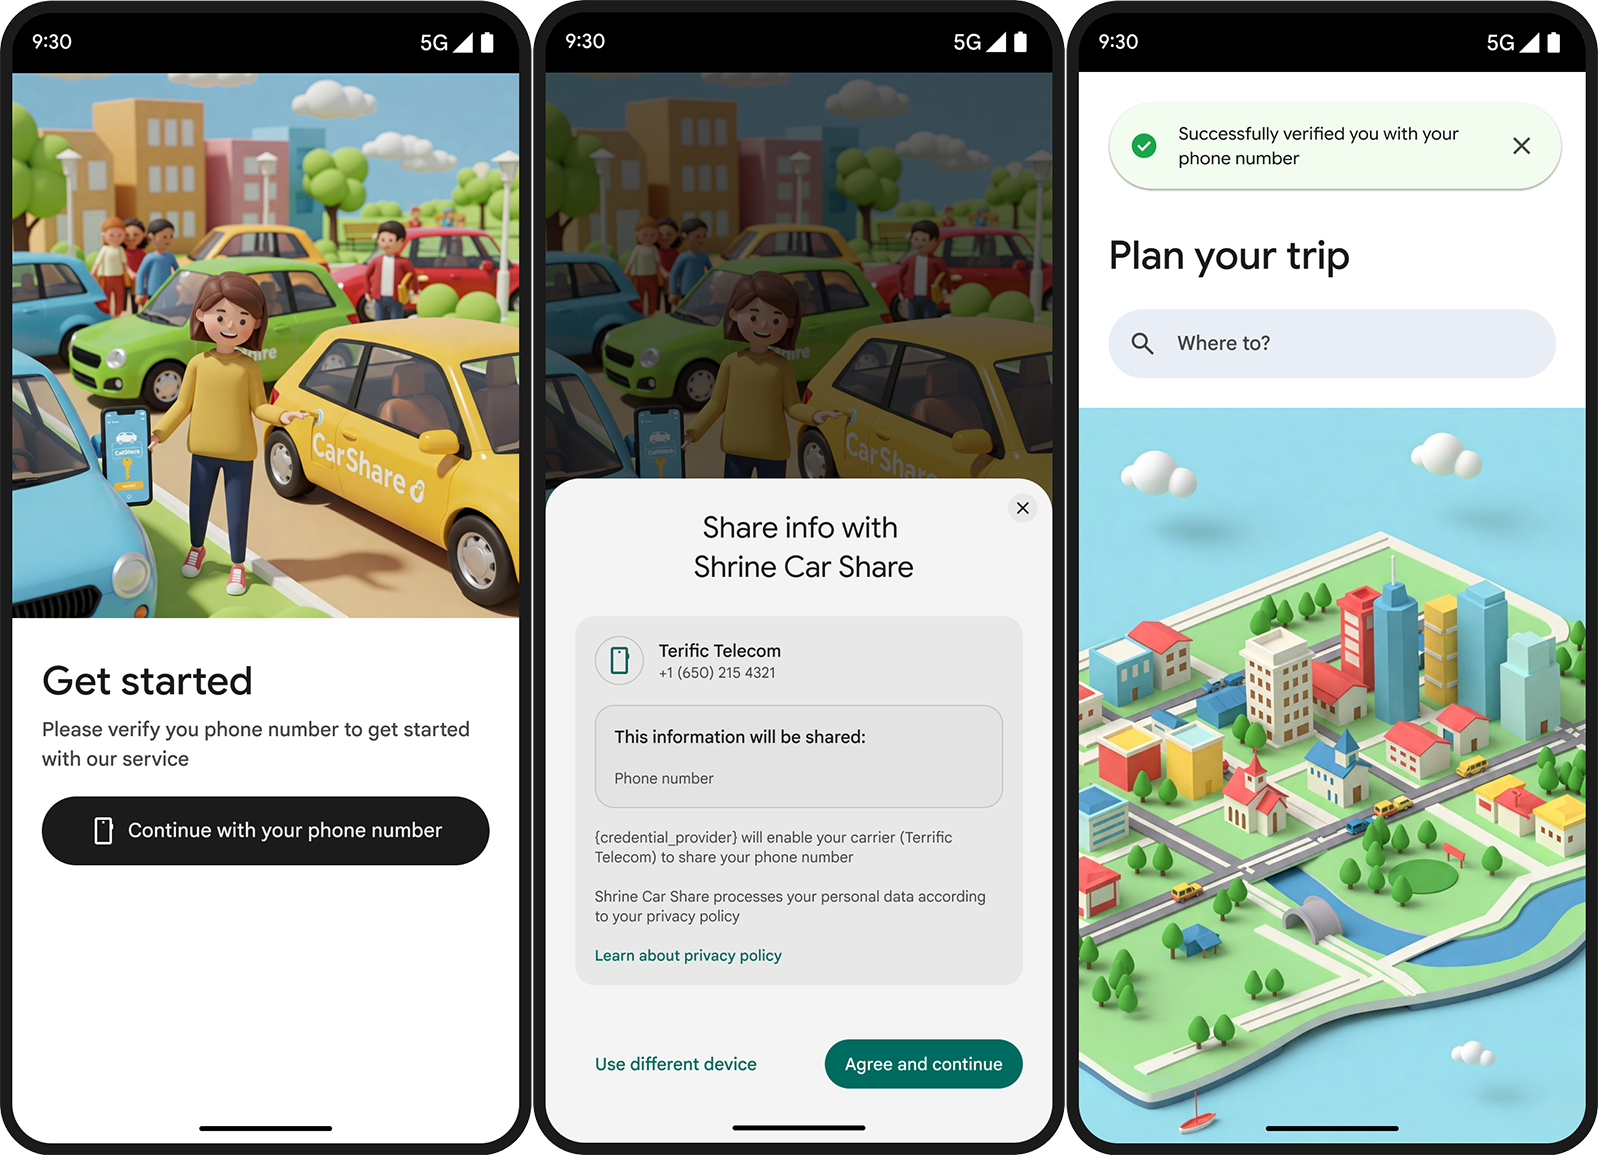
Siga estas etapas para recuperar um número de telefone verificado:
- O app faz uma solicitação à API Digital Credentials para um número de telefone.
- A página inferior do Credential Manager aparece para confirmar o compartilhamento do número de telefone.
- A API recupera um token TS.43 criptografado da operadora do usuário autenticando o chip.
- O Gerenciador de credenciais compartilha o token com seu app, que o envia ao servidor do app, que troca o token com um agregador ou endpoint de operadora de celular. É também quando as cobranças de telefonia acontecem.
- O agregador ou a operadora retorna o número de telefone verificado para o app.
Principais vantagens
Essa API oferece muitos benefícios:
- Custos de verificação reduzidos: você só paga pelas verificações que chegam ao seu app, reduzindo os custos de entrega.
- Experiência do usuário mais segura e simplificada: os usuários aprovam o prompt da página inferior do sistema com um toque, em vez de visualizar OTPs por SMS fora do app. Isso também elimina o potencial de phishing por SMS.
- Taxas de conversão mais altas: falhas e atrasos na entrega de SMS são os principais motivos de desistência. A verificação direta da operadora ignora totalmente o trânsito de SMS, o que leva a taxas de conclusão mais altas.
- Garantia de identidade: verifica o chip físico/eSIM ativo no dispositivo Android, garantindo que a identidade esteja vinculada diretamente a uma assinatura ativa da operadora.
Segurança e privacidade
O recurso de verificação por telefone do Android é baseado em padrões abertos e segurança criptográfica com suporte de hardware.
Principais padrões de segurança:
- Padrão GSMA TS.43: protocolo de operadora padronizado para declaração de identidade e geração de tokens.
- SD-JWT VC (credencial verificável de JWT de divulgação seletiva): garante a integridade da credencial à prova de adulteração e a divulgação seletiva de dados.
- Protocolo OpenID4VP: especificação padrão do setor para solicitar credenciais verificáveis.
Nonce criptográfico e vinculações de chaves
Cada solicitação de verificação inclui um valor de uso único gerado pelo servidor e uma assinatura de vinculação de chave. Esses elementos evitam ataques de repetição, adulteração de person-in-the-middle (PiTM) e falsificação de credenciais.
Criptografia de ponta a ponta
A telefonia do Android criptografa o token TS.43 retornado ao app cliente. Somente o agregador autorizado ou o endpoint da operadora de celular pode descriptografá-lo, o que garante que o sistema não exponha credenciais brutas do usuário durante o trânsito.
Consentimento transparente do usuário
O Android apresenta uma página inferior do Gerenciador de credenciais informando ao usuário exatamente quais informações de identidade são compartilhadas antes que os dados sejam transmitidos ao app.
Próximas etapas
Para implementar esse recurso no seu app, consulte o guia de implementação.