

Este documento descreve como usar o Gerenciador de credenciais para receber um endereço de e-mail verificado criptograficamente do dispositivo de um usuário. Esse processo elimina a necessidade de os usuários do app verificarem o e-mail com senhas únicas (OTPs) ou links mágicos.
Neste documento, explicamos as seguintes áreas:
- Compatibilidade com Android
- Experiência do usuário
- Contas aceitas
- Implicação da entrega de e-mails
- Comparação com o Fazer login com o Google
Este guia pressupõe que você conhece os seguintes conceitos:
Compatibilidade com Android
Esse recurso é compatível com smartphones, tablets e dispositivos dobráveis com o Android 9 (nível 28 da API) e versões mais recentes. A versão mínima necessária do Google Play Services (GMS) é 25.49.x.
Experiência do usuário
As seções a seguir descrevem a experiência do usuário durante o fluxo de verificação, a necessidade de incluir métodos de verificação alternativos e a experiência do usuário recomendada para vários casos de uso.
O fluxo de verificação
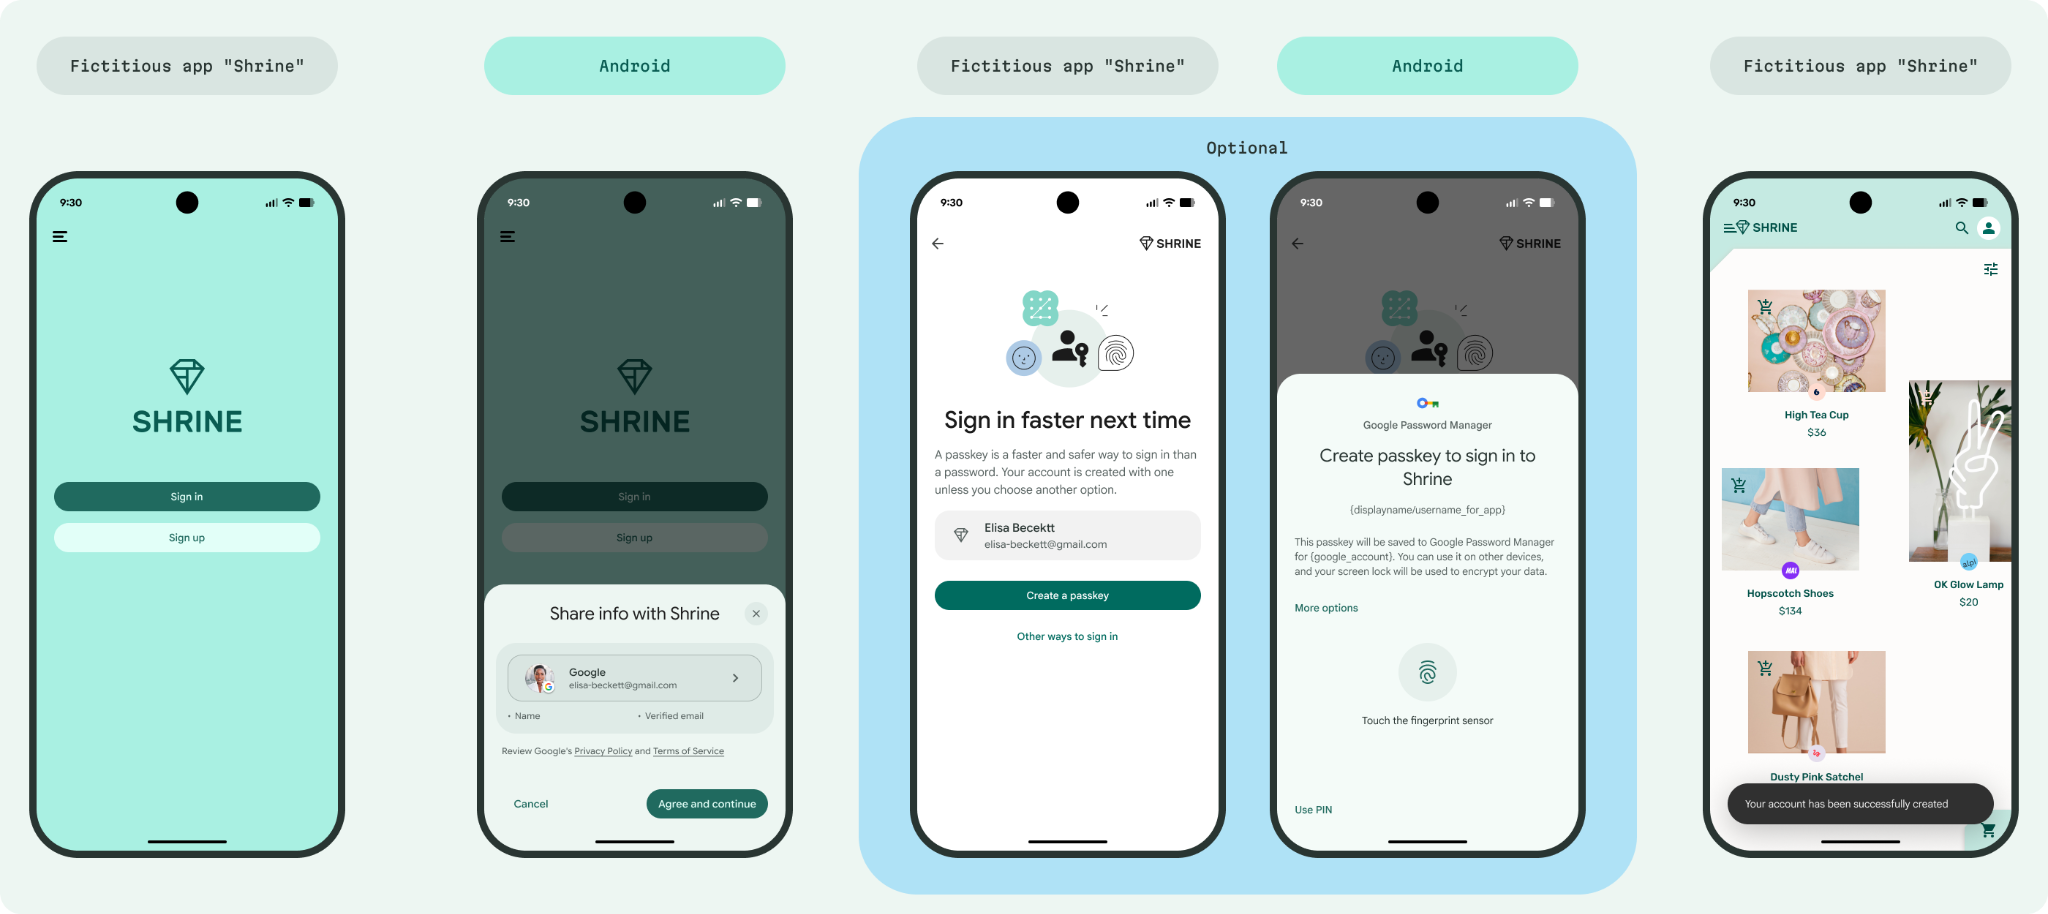
A experiência do usuário para compartilhar um e-mail verificado é a seguinte:
- O usuário foca em um campo de entrada ou toca em um botão que chama a API Credential Manager. Dependendo do design da tela, também é possível chamar a API no carregamento da tela do app.
- Uma página inferior vai aparecer, mostrando as informações que serão compartilhadas com o app. Se não houver informações disponíveis nesse dispositivo, o usuário vai receber uma mensagem de erro genérica.
- Depois que o usuário tocar em Concordar e continuar, mostre uma mensagem de sucesso ou falha.
- Observação: se o e-mail de verificação que você receber não corresponder ao esperado, informe o usuário sobre a incompatibilidade e peça que ele tente novamente com uma credencial diferente ou forneça um método de verificação alternativo, como por OTPs.
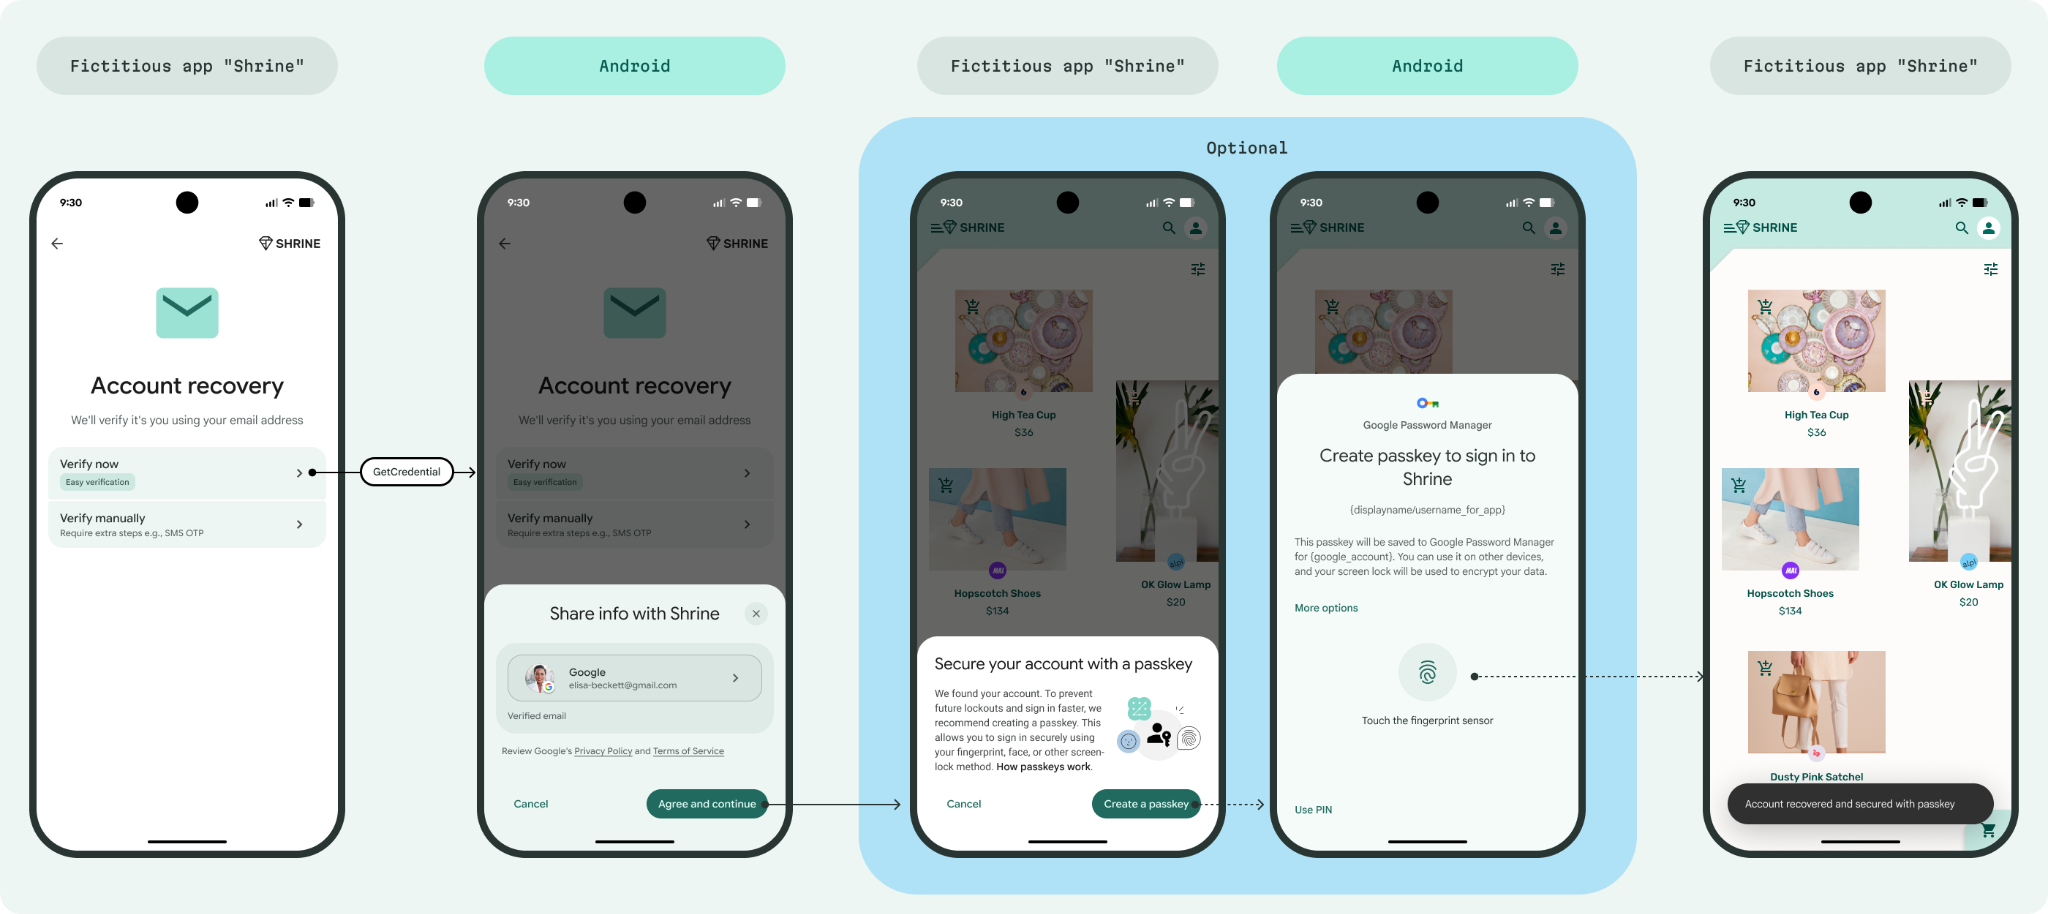
- (Opcional, recomendado) Se o usuário estiver se inscrevendo no seu serviço, peça para ele criar uma chave de acesso para facilitar o login posteriormente.
- Observação: o processo de verificação de e-mail não aciona automaticamente a criação de chaves de acesso. No entanto, é altamente recomendável incluir as etapas para criar uma chave de acesso. As chaves de acesso ajudam os usuários, facilitando e tornando mais seguro o login, além de eliminar a necessidade da interação convencional de nome de usuário e senha.
Incluir fluxos primários e de fallback
Para garantir uma experiência do usuário simplificada, inclua as seguintes opções nas telas que exigem verificação de e-mail:
- Opção de verificação principal: um campo de e-mail ou botão para acionar o fluxo da API Credential Manager para uma verificação rápida.
- Opções alternativas de verificação: um link ou botão para os usuários "Verificarem de outra forma" ou com "Outras opções" para inserção manual de e-mail em caso de falhas, como nenhuma informação disponível no dispositivo ou uma incompatibilidade entre o e-mail recuperado e o esperado. Isso permite que os usuários tentem a verificação com uma credencial diferente ou fornecendo uma OTP manual.
Casos de uso
As seções a seguir descrevem os casos de uso recomendados, bem como a experiência do usuário sugerida, para a verificação de e-mail.
Inscrever-se
Os usuários podem criar imediatamente uma conta com um e-mail verificado sem uma etapa de verificação separada. Se quiser, peça para o usuário adicionar uma chave de acesso. Se ele optar por adicionar uma chave de acesso, acione o fluxo de criação de chave de acesso.
Recuperação de conta
Para eliminar a frustração dos usuários que procuram códigos de recuperação nas caixas de spam, permita que eles recuperem a conta usando o e-mail de verificação armazenado com segurança no dispositivo. Além disso, sugira que eles criem uma chave de acesso para uso futuro.
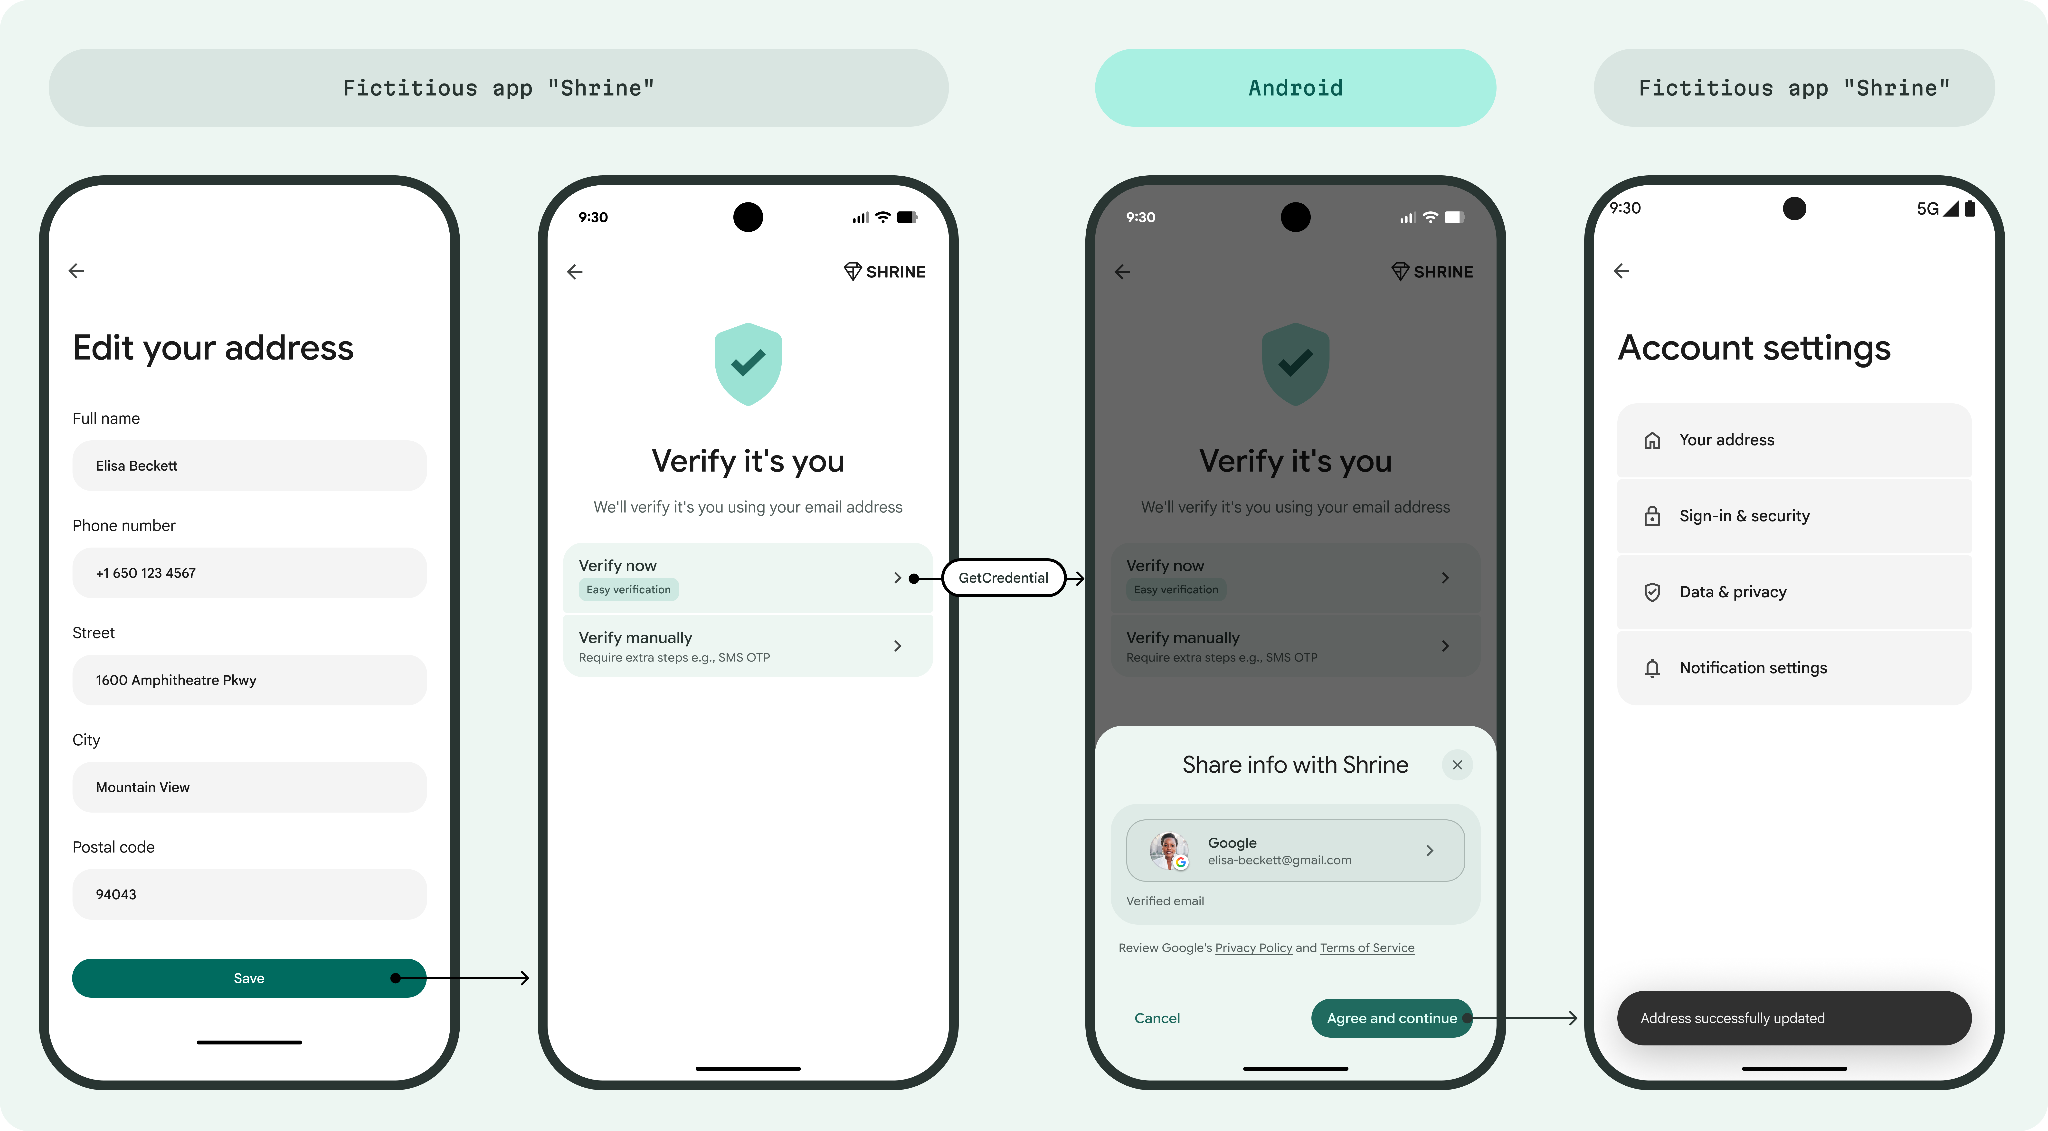
Reautenticação para ações sensíveis
Proteja ações sensíveis do usuário, como mudar configurações ou atualizar detalhes do perfil, exigindo uma etapa rápida de reautenticação.
Contas aceitas
A verificação de e-mail pelo Credential Manager só é compatível com a verificação de Contas do Google pessoais. As contas do Workspace e as contas supervisionadas não são compatíveis.
Uma Conta do Google pessoal pode ser criada com um endereço de e-mail de qualquer provedor, não necessariamente @gmail.com. No entanto, o Google verifica essas contas de maneira diferente:
- Para contas @gmail.com: o Google é a fonte oficial, e o e-mail é verificado.
- Para contas que não são @gmail.com: o Google não é a fonte autoritativa para esses endereços de e-mail a longo prazo. Embora o Google verifique o e-mail quando a conta é criada, a propriedade desse endereço de e-mail pode mudar ao longo do tempo. Portanto, para endereços que não são @gmail.com, considere uma etapa de verificação adicional, como o envio de uma OTP, para garantir que o usuário ainda tenha acesso à conta de e-mail.
Para mais informações sobre o que a verificação implica, consulte Credenciais digitais.
Observação: além das informações de e-mail de um usuário, é possível solicitar outros campos não verificados, como o nome, o sobrenome, o nome completo e a foto do perfil da Conta do Google. No entanto, apenas o e-mail é verificado pelo Google.
Para verificação de número de telefone, consulte Verificar números de telefone com credenciais digitais. Para uma solução do Firebase, consulte Verificação de número de telefone do Firebase.
Validade e atualização
O sistema emite credenciais verificáveis (VCs, na sigla em inglês) com base no e-mail atual do usuário das Contas do Google ativas no dispositivo. Essas credenciais são emitidas para o dispositivo com antecedência, normalmente enquanto ele está inativo. Embora essas credenciais possam permanecer válidas por vários dias, o sistema realiza uma verificação no momento do compartilhamento para garantir que a conta ainda exista, esteja no dispositivo e que o endereço de e-mail seja válido, priorizando o status imediato da conta em relação à janela de validade da credencial.
Para garantir a autenticidade, uma assinatura de vinculação de chave (kb, na sigla em inglês) é gerada no momento do compartilhamento, incorporando o valor de uso único.
Se um dispositivo estiver off-line ou a conta for removida, o processo vai falhar em vez de fornecer um VC expirado ou um VC para uma Conta do Google inativa.
Capacidade de entrega de e-mails
Embora o processo confirme a legitimidade da conta, ele não garante a entrega na caixa de entrada (por exemplo, o e-mail pode ser desviado para o spam). Uma OTP continua sendo o método definitivo para confirmar a entrega de e-mails.
Comparação com o recurso Fazer Login com o Google
Embora as soluções de credenciais digitais e Fazer login com o Google forneçam um e-mail verificado, os fluxos do usuário e os casos de uso são diferentes:
- Casos de uso: o fluxo de verificação de e-mail do Gerenciador de credenciais não é usado exclusivamente em casos de uso de inscrição ou login, mas pode ser usado em qualquer caso de uso que envolva a recuperação de e-mails verificados. Isso também pode incluir a recuperação de conta.
- Registro: o fluxo do Gerenciador de credenciais não exige o registro do Google, ao contrário do recurso Fazer login com o Google.
Suporte à plataforma: o fluxo do Gerenciador de credenciais é uma solução exclusiva para Android.
Escopos: ao contrário do recurso Fazer Login com o Google, que pode usar o OAuth 2.0 para solicitar acesso aos dados do usuário (como o Agenda ou o Drive por escopos), a API Digital Credentials serve estritamente para recuperar atributos de identidade verificados. Ele não pode ser usado para solicitar outros escopos de autorização.
Próximas etapas
Para implementar esse recurso no seu app, consulte o guia de implementação.