

Сбой в приложении для Android происходит, когда оно неожиданно завершает работу из-за необработанного исключения или сигнала. Приложение, написанное на Java или Kotlin, аварийно завершает работу, если в нем возникает необработанное исключение, представленное классом Throwable. Приложение, написанное на машинном коде или C++, дает сбой, если во время его выполнения возникает необработанный сигнал, например SIGSEGV.
Когда происходит сбой, Android завершает процесс приложения и показывает диалоговое окно с сообщением о том, что приложение остановлено (см. рис. 1).
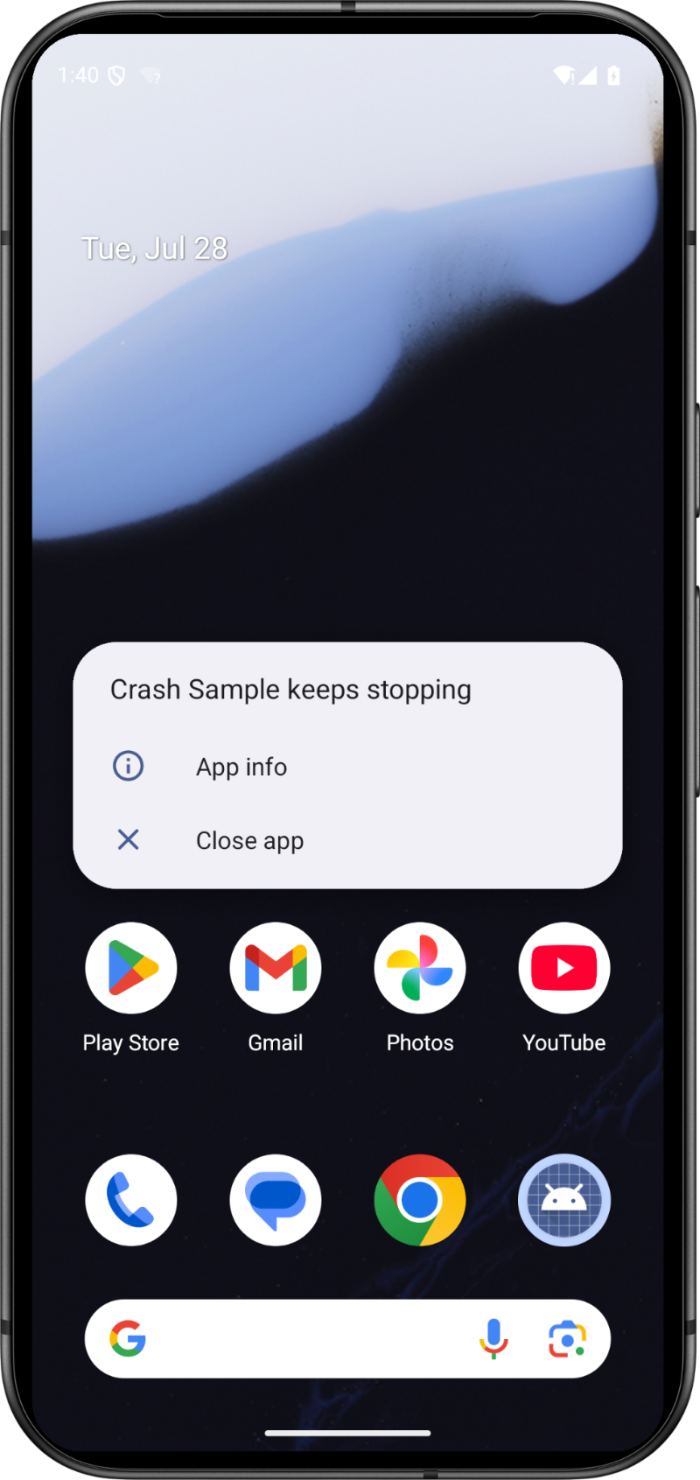
Сбой может произойти, даже если приложение не запущено в активном режиме. Сбой может вызвать любой компонент приложения, даже работающий в фоновом режиме, например широковещательный приемник или поставщик контента. Такие сбои часто сбивают пользователей с толку, поскольку они не взаимодействовали с приложением.
Если в вашем приложении происходят сбои, воспользуйтесь инструкциями на этой странице, чтобы диагностировать и устранить проблему.
Диагностика сбоев
Если вы обнаружили, что в приложении происходят сбои, следующим шагом будет их диагностика. Устранять сбои бывает непросто. Однако, если вы сможете определить основную причину сбоя, скорее всего, вы сможете найти решение.
Сбои в работе приложения могут происходить по разным причинам. Некоторые из них очевидны, например проверка на нулевое значение или пустую строку, а другие – нет, например передача недопустимых аргументов в API или даже сложные многопоточные взаимодействия.
При сбоях в Android создается трассировка стека – информация о последовательности вложенных функций, которые вызывались в вашей программе вплоть до момента сбоя. Трассировки стека при сбое можно посмотреть в Android Vitals.
Как читать трассировку стека
Первый шаг к устранению сбоя – определить, где он происходит. Для этого можно использовать трассировку стека, доступную в подробных сведениях отчета в Play Console, или выходные данные инструмента logcat. Если у вас нет трассировки стека, воспроизведите сбой локально, вручную протестировав приложение или связавшись с пользователями, у которых возникла проблема. При этом используйте logcat.
Ниже приведен пример трассировки сбоя в приложении, написанном с помощью Jetpack Compose.
--------- beginning of crash
AndroidRuntime: FATAL EXCEPTION: main
Process: com.android.developer.crashsample, PID: 3686
java.lang.NullPointerException
    at com.android.developer.crashsample.ComposableSingletons$MainActivityKt.lambda$0(MainActivity.kt:27)
    at androidx.compose.foundation.ClickableNode.handleUpEvent(Clickable.kt:958)
    at androidx.compose.foundation.ClickableNode.onPointerEvent-H0pRuoY(Clickable.kt:895)
    at androidx.compose.ui.input.pointer.Node.dispatchMainEventPass(HitPathTracker.kt:446)
    at androidx.compose.ui.input.pointer.HitPathTracker.dispatchChanges(HitPathTracker.kt:181)
    at androidx.compose.ui.input.pointer.PointerInputEventProcessor.process-BIzXfog(PointerInputEventProcessor.kt:118)
    at androidx.compose.ui.platform.AndroidComposeView.dispatchTouchEvent(AndroidComposeView.android.kt:2650)
    at android.view.ViewGroup.dispatchTouchEvent(ViewGroup.java:2969)
    at android.app.Activity.dispatchTouchEvent(Activity.java:4683)
    at android.os.Looper.loop(Looper.java:398)
    at android.app.ActivityThread.main(ActivityThread.java:9569)
    at java.lang.reflect.Method.invoke(Native Method)
    at com.android.internal.os.ZygoteInit.main(ZygoteInit.java:918)
Трассировка стека содержит два типа информации, которая критически важна для отладки сбоя:
- Тип вызванного исключения.
- Раздел кода, в котором возникает исключение.
Тип исключения обычно указывает на то, что пошло не так. Посмотрите, что это: IOException, OutOfMemoryError или что-то другое, и найдите документацию по классу исключения.
Класс, метод, файл и номер строки исходного файла, в котором возникло исключение, показаны во второй строке трассировки стека. Для каждой вызванной функции в другой строке показано предыдущее место вызова (называемое стековым фреймом).
Проанализировав стек и код, вы можете найти место, где передается неверное значение. Если вашего кода нет в трассировке стека, скорее всего, вы передали недопустимый параметр в асинхронную операцию. Часто вы можете выяснить, что произошло, изучив каждую строку трассировки стека, найдя все использованные вами классы API и убедившись, что переданные вами параметры были правильными и что вы вызвали их из разрешенного места.
Трассировка стека для приложений с кодом на C и C++ работает аналогично.
*** *** *** *** *** *** *** *** *** *** *** *** *** *** *** ***
Build fingerprint: 'google/foo/bar:10/123.456/78910:user/release-keys'
ABI: 'arm64'
Timestamp: 2020-02-16 11:16:31+0100
pid: 8288, tid: 8288, name: com.example.testapp  >>> com.example.testapp <<<
uid: 1010332
signal 11 (SIGSEGV), code 1 (SEGV_MAPERR), fault addr 0x0
Cause: null pointer dereference
    x0  0000007da81396c0  x1  0000007fc91522d4  x2  0000000000000001  x3  000000000000206e
    x4  0000007da8087000  x5  0000007fc9152310  x6  0000007d209c6c68  x7  0000007da8087000
    x8  0000000000000000  x9  0000007cba01b660  x10 0000000000430000  x11 0000007d80000000
    x12 0000000000000060  x13 0000000023fafc10  x14 0000000000000006  x15 ffffffffffffffff
    x16 0000007cba01b618  x17 0000007da44c88c0  x18 0000007da943c000  x19 0000007da8087000
    x20 0000000000000000  x21 0000007da8087000  x22 0000007fc9152540  x23 0000007d17982d6b
    x24 0000000000000004  x25 0000007da823c020  x26 0000007da80870b0  x27 0000000000000001
    x28 0000007fc91522d0  x29 0000007fc91522a0
    sp  0000007fc9152290  lr  0000007d22d4e354  pc  0000007cba01b640

backtrace:
  #00  pc 0000000000042f89  /data/app/com.example.testapp/lib/arm64/libexample.so (com::example::Crasher::crash() const)
  #01  pc 0000000000000640  /data/app/com.example.testapp/lib/arm64/libexample.so (com::example::runCrashThread())
  #02  pc 0000000000065a3b  /system/lib/libc.so (__pthread_start(void*))
  #03  pc 000000000001e4fd  /system/lib/libc.so (__start_thread)
Если в трассировках стека нативного кода нет информации на уровне классов и функций, возможно, вам нужно создать файл с отладочными символами нативного кода и загрузить его в Google Play Console. Подробнее о том, как деобфусцировать трассировки стека при сбое… Общие сведения о сбоях на уровне ОС можно найти в статье Диагностика сбоев на уровне ОС.
Советы по воспроизведению сбоя
Возможно, вам не удастся воспроизвести проблему, просто запустив эмулятор или подключив устройство к компьютеру. Среды разработки, как правило, имеют больше ресурсов, таких как пропускная способность, память и хранилище. Используйте тип исключения, чтобы определить, какого ресурса может не хватать, или найдите корреляцию между версией Android, типом устройства или версией приложения.
Ошибки памяти
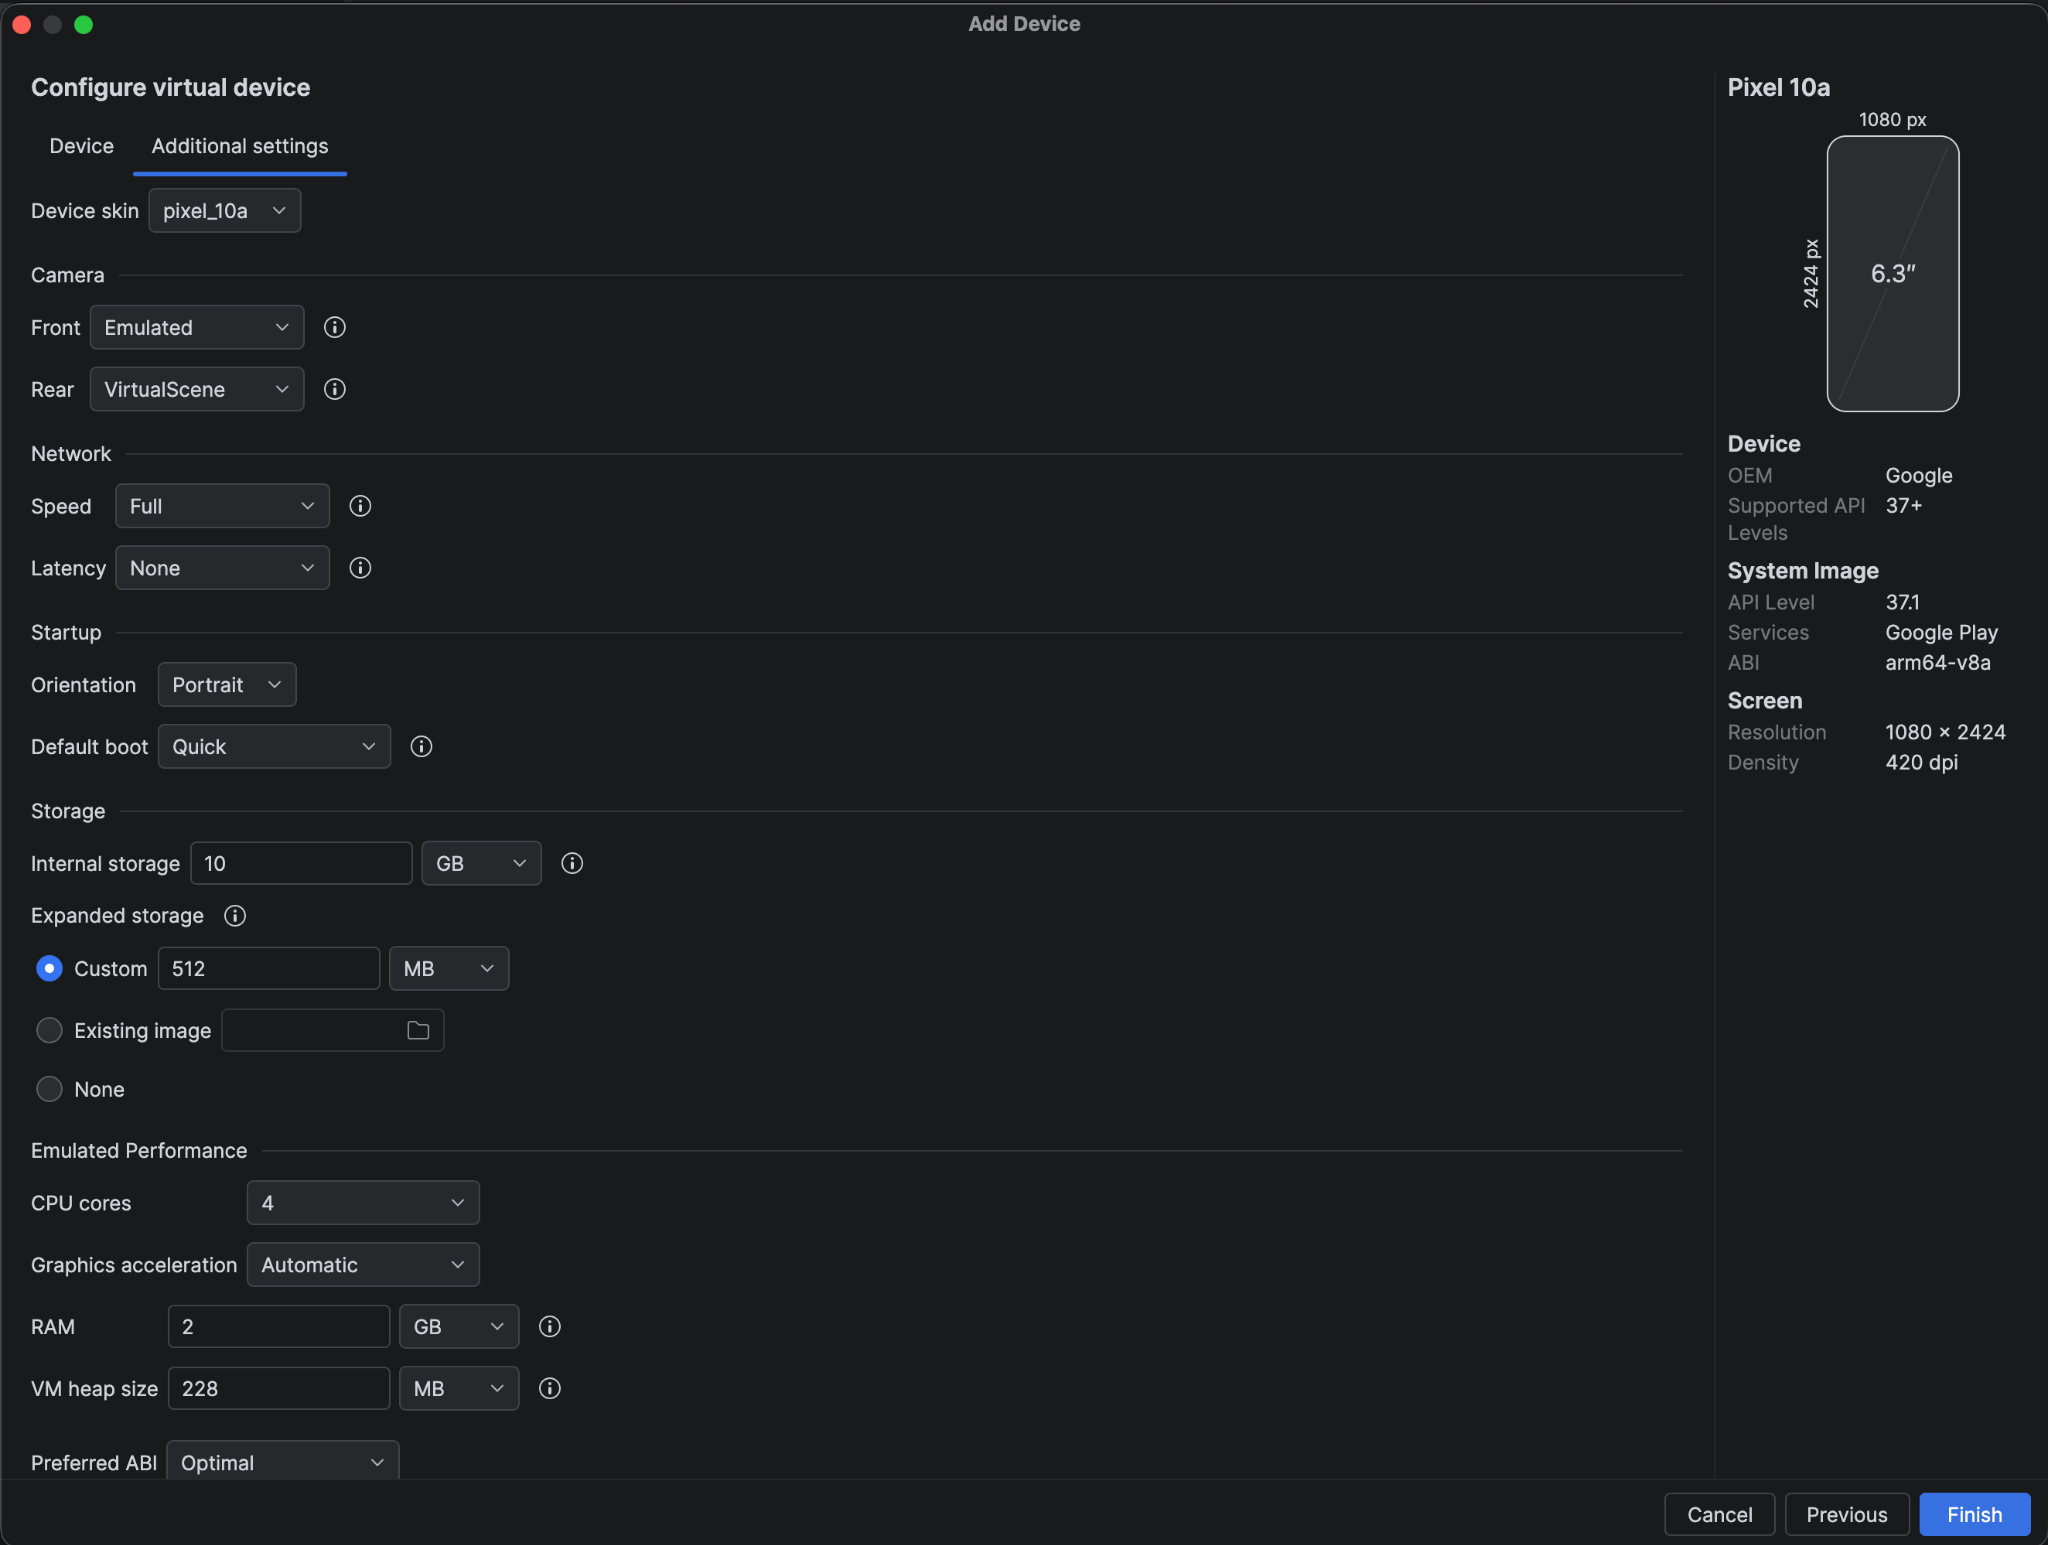
Если у вас есть OutOfMemoryError, вы можете создать эмулятор с небольшим объемом памяти для тестирования. На рисунке 2 показаны настройки менеджера AVD, в которых можно управлять объемом памяти на устройстве.
Исключения для сети
Поскольку пользователи часто перемещаются в зону покрытия мобильной сети или сети Wi-Fi и выходят из нее, в приложении исключения сети обычно не следует рассматривать как ошибки, а скорее как нормальные условия работы, которые возникают неожиданно.
Если вам нужно воспроизвести исключение сети, например UnknownHostException, попробуйте включить режим полета, когда приложение пытается использовать сеть.
Другой вариант – снизить качество сети в эмуляторе, выбрав эмуляцию скорости сети, задержку сети или и то, и другое. Для этого можно использовать настройки Speed (Скорость) и Latency (Задержка) в Менеджере AVD или запустить эмулятор с флагами -netdelay и -netspeed, как показано в следующем примере командной строки:
emulator -avd [your-avd-image] -netdelay 20000 -netspeed gsm
В этом примере задержка для всех сетевых запросов составляет 20 секунд, а скорость загрузки и скачивания – 14,4 Кбит/с. Дополнительную информацию о параметрах командной строки для эмулятора можно найти в статье Запуск эмулятора из командной строки.
Как читать данные с помощью logcat
Если вам удастся воспроизвести сбой, вы сможете получить дополнительную информацию с помощью такого инструмента, как logcat.
В выводе logcat будут показаны другие сообщения журнала, которые вы напечатали, а также другие сообщения из системы. Не забудьте отключить все дополнительные операторы Log, которые вы добавили, поскольку их печать тратит ресурсы ЦП и батареи во время работы приложения.
Предотвращение сбоев, вызванных исключениями нулевого указателя
Исключения нулевого указателя (определяются по типу ошибки выполнения NullPointerException) возникают, когда вы пытаетесь получить доступ к объекту, который равен null, обычно путем вызова его методов или доступа к его членам. Исключения нулевого указателя – самая распространенная причина сбоев в приложениях из Google Play. Значение null указывает на отсутствие объекта, например он ещё не создан или не назначен.
Чтобы избежать исключений нулевого указателя, перед вызовом методов или попыткой доступа к членам объекта убедитесь, что ссылки на объекты, с которыми вы работаете, не равны null. Если ссылка на объект имеет значение null, обработайте этот случай (например, выйдите из метода перед выполнением каких-либо операций со ссылкой на объект и запишите информацию в журнал отладки).
Чтобы не проверять на NULL каждый параметр каждого вызываемого метода, вы можете использовать IDE или тип объекта, чтобы указать допустимость значения NULL.
Kotlin
В Kotlin допустимость значения NULL
является частью системы типов. Например, переменная должна быть объявлена с самого начала как допускающая или не допускающая значение NULL. Типы, допускающие значение NULL, помечаются символом ?:
// non-null
var s: String = "Hello"

// null
var s: String? = "Hello"
Переменным, не допускающим значение NULL, нельзя присвоить значение NULL, а переменные, допускающие значение NULL, необходимо проверить на допустимость значения NULL, прежде чем использовать их как переменные, не допускающие значение NULL.
Если вы не хотите явно проверять значение null, можно использовать оператор безопасного вызова ?.:
val length: Int? = string?.length  // length is a nullable int
                                   // if string is null, then length is null
Рекомендуем обрабатывать значение null для объекта, допускающего значение null, иначе приложение может работать некорректно. Если ваше приложение больше не будет аварийно завершать работу с NullPointerException, вы не узнаете о существовании этих ошибок.
Ниже приведены некоторые способы проверки на null:
ifпроверкиval length = if(string != null) string.length else 0Благодаря умному приведению типов и проверке на null компилятор Kotlin знает, что строковое значение не равно null, поэтому он позволяет использовать ссылку напрямую, без необходимости в операторе безопасного вызова.
-
Этот оператор позволяет задать условие: "если объект не равен null, вернуть объект; в противном случае вернуть что-то другое".
val length = string?.length ?: 0
В Kotlin по-прежнему можно получить NullPointerException. Ниже приведены наиболее распространенные ситуации.
- Когда вы явно выбрасываете
NullPointerException. - При использовании оператора утверждения null
!!. Этот оператор преобразует любое значение в тип, отличный от null, и выдает ошибкуNullPointerException, если значение равно null. - При обращении к нулевой ссылке типа платформы.
Типы платформ
Типы платформ – это объявления объектов, поступающие из Java. Эти типы обрабатываются особым образом: проверки на null не являются обязательными, поэтому гарантия отсутствия null такая же, как в Java. При обращении к ссылке на тип платформы Kotlin не создает ошибки компиляции, но такие ссылки могут привести к ошибкам выполнения. Пример из документации Kotlin:
val list = ArrayList<String>() // non-null (constructor result) list.add("Item")
val size = list.size // non-null (primitive int) val item = list[0] // platform
type inferred (ordinary Java object) item.substring(1) // allowed, may throw an
                                                       // exception if item == null
Kotlin полагается на вывод типов, когда значение платформы присваивается переменной Kotlin, или вы можете определить, какой тип ожидать. Чтобы обеспечить правильное состояние допустимости значения NULL для ссылки, поступающей из Java, используйте в коде Java аннотации допустимости значения NULL (например, @Nullable). Компилятор Kotlin будет представлять эти ссылки как фактические типы, допускающие или не допускающие значение NULL, а не как типы платформы.
Java Jetpack API были аннотированы с помощью @Nullable или @NonNull, и аналогичный подход был применен в Android 11 SDK.
Типы, поступающие из этого SDK и используемые в Kotlin, будут представлены как правильные типы, допускающие или не допускающие значение NULL.
Система типов Kotlin значительно снижает количество сбоев NullPointerException. Например, в приложении Google Home за год, в течение которого новые функции разрабатывались на Kotlin, количество сбоев, вызванных исключениями нулевого указателя, сократилось на 30 %.