

কোনও Android অ্যাপ তখনই ক্র্যাশ করে যখন কোনও আনহ্যান্ডেলড এক্সেপশন বা সিগন্যালের কারণে
সেটি অপ্রত্যাশিতভাবে বন্ধ হয়ে যায়। Java বা Kotlin ব্যবহার করে লেখা কোনও অ্যাপ
ক্র্যাশ করে যদি এটি কোনও আনহ্যান্ডেলড এক্সেপশন থ্রো করে, যা
Throwable ক্লাস দ্বারা দেখানো হয়। মেশিন কোড বা C++ ব্যবহার করে লেখা কোনও অ্যাপ ক্র্যাশ করে
যদি এটি চালানোর সময় SIGSEGV-এর মতো কোনও আনহ্যান্ডেলড সিগন্যাল থাকে।
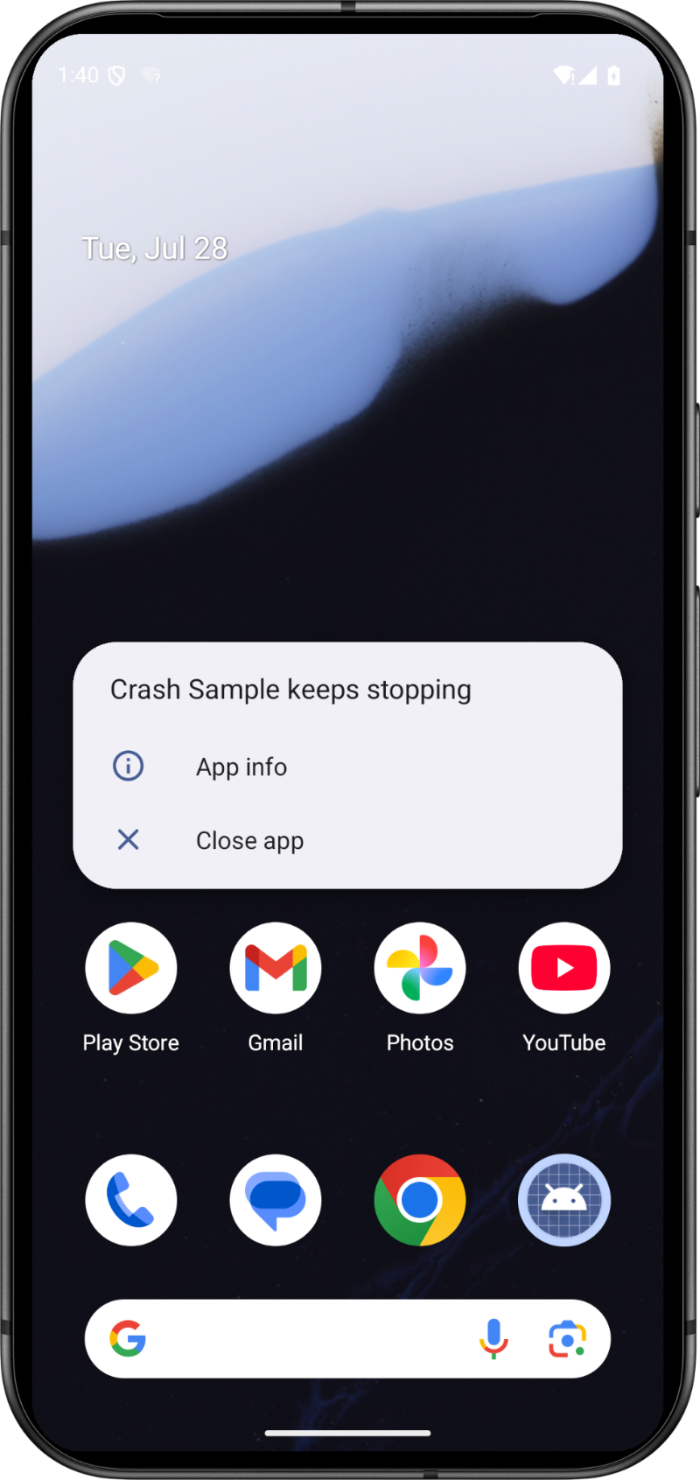
কোনও অ্যাপ ক্র্যাশ করলে, Android অ্যাপের প্রসেস বন্ধ করে দেয় এবং একটি ডায়ালগ দেখায় যাতে ব্যবহারকারী জানতে পারেন যে অ্যাপটি বন্ধ হয়ে গেছে, যেমনটি ছবি ১-এ দেখানো হয়েছে।
কোনও অ্যাপ ক্র্যাশ করার জন্য সেটিকে ফোরগ্রাউন্ডে চলতে হবে এমন কোনও কথা নেই। অ্যাপের যেকোনও কম্পোনেন্ট, এমনকি ব্যাকগ্রাউন্ডে চলা ব্রডকাস্ট রিসিভার বা কন্টেন্ট প্রোভাইডারের মতো কম্পোনেন্টও অ্যাপ ক্র্যাশ হওয়ার কারণ হতে পারে। এই ক্র্যাশগুলি প্রায়শই ব্যবহারকারীদের জন্য বিভ্রান্তিকর কারণ তারা আপনার অ্যাপের সাথে সক্রিয়ভাবে যুক্ত ছিল না।
আপনার অ্যাপ ক্র্যাশ করলে, সমস্যা ডায়াগনসিস ও সমাধান করতে এই পৃষ্ঠায় দেওয়া নির্দেশিকা ব্যবহার করতে পারেন।
ক্র্যাশ ডায়াগনসিস করা
আপনার অ্যাপ ক্র্যাশ হওয়ার রিপোর্ট করছে তা শনাক্ত করার পরে, পরবর্তী ধাপ হল সেগুলি ডায়াগনসিস করা। ক্র্যাশ সংক্রান্ত সমস্যার সমাধান করা কঠিন হতে পারে। তবে, আপনি যদি ক্র্যাশ হওয়ার মূল কারণ শনাক্ত করতে পারেন, তাহলে সম্ভবত আপনি এর সমাধান খুঁজে পেতে পারেন।
অনেক কারণে আপনার অ্যাপ ক্র্যাশ করতে পারে। কিছু কারণ স্পষ্ট, যেমন নাল ভ্যালু বা খালি স্ট্রিং চেক করা, কিন্তু অন্যান্য কারণগুলি আরও সূক্ষ্ম, যেমন API-তে ভুল আর্গুমেন্ট পাস করা বা এমনকি জটিল মাল্টিথ্রেডেড ইন্টার্যাকশন।
Android-এ ক্র্যাশ হলে স্ট্যাক ট্রেস তৈরি হয়, যা আপনার প্রোগ্রামে ক্র্যাশ হওয়ার মুহূর্ত পর্যন্ত নেস্টেড ফাংশনের সিকোয়েন্সের স্ন্যাপশট। আপনি Android-এর জরুরি পরিসংখ্যান থেকে ক্র্যাশ স্ট্যাক ট্রেস দেখতে পারবেন।
স্ট্যাক ট্রেস কীভাবে পড়তে হয়
ক্র্যাশ সংক্রান্ত সমস্যা সমাধান করার প্রথম ধাপ হল, এটি কোথায় হচ্ছে তা শনাক্ত করা। আপনি Play Console বা logcat টুলের আউটপুট ব্যবহার করলে, রিপোর্টের বিবরণে উপলভ্য স্ট্যাক ট্রেস ব্যবহার করতে পারবেন। আপনার কাছে স্ট্যাক ট্রেস উপলভ্য না থাকলে, অ্যাপটি ম্যানুয়ালি পরীক্ষা করে বা প্রভাবিত ব্যবহারকারীদের সাথে যোগাযোগ করে আপনাকে স্থানীয়ভাবে ক্র্যাশটি আবার তৈরি করতে হবে এবং logcat ব্যবহার করার সময় এটি আবার তৈরি করতে হবে।
নিম্নলিখিত ট্রেসটি Jetpack Compose ব্যবহার করে লেখা একটি অ্যাপে ক্র্যাশ হওয়ার উদাহরণ দেখায়:
--------- beginning of crash
AndroidRuntime: FATAL EXCEPTION: main
Process: com.android.developer.crashsample, PID: 3686
java.lang.NullPointerException
    at com.android.developer.crashsample.ComposableSingletons$MainActivityKt.lambda$0(MainActivity.kt:27)
    at androidx.compose.foundation.ClickableNode.handleUpEvent(Clickable.kt:958)
    at androidx.compose.foundation.ClickableNode.onPointerEvent-H0pRuoY(Clickable.kt:895)
    at androidx.compose.ui.input.pointer.Node.dispatchMainEventPass(HitPathTracker.kt:446)
    at androidx.compose.ui.input.pointer.HitPathTracker.dispatchChanges(HitPathTracker.kt:181)
    at androidx.compose.ui.input.pointer.PointerInputEventProcessor.process-BIzXfog(PointerInputEventProcessor.kt:118)
    at androidx.compose.ui.platform.AndroidComposeView.dispatchTouchEvent(AndroidComposeView.android.kt:2650)
    at android.view.ViewGroup.dispatchTouchEvent(ViewGroup.java:2969)
    at android.app.Activity.dispatchTouchEvent(Activity.java:4683)
    at android.os.Looper.loop(Looper.java:398)
    at android.app.ActivityThread.main(ActivityThread.java:9569)
    at java.lang.reflect.Method.invoke(Native Method)
    at com.android.internal.os.ZygoteInit.main(ZygoteInit.java:918)
স্ট্যাক ট্রেস থেকে ক্র্যাশ ডিবাগ করার জন্য গুরুত্বপূর্ণ দুটি তথ্য পাওয়া যায়:
- ব্যতিক্রমের ধরন।
- কোডের যে অংশে ব্যতিক্রমটি ঘটেছে।
কী ভুল হয়েছে তা সাধারণত ব্যতিক্রমের ধরন থেকে খুব ভালভাবে বোঝা যায়। এটি IOException, OutOfMemoryError,
নাকি অন্য কিছু তা দেখুন এবং ব্যতিক্রম ক্লাস সম্পর্কে ডকুমেন্টেশন খুঁজুন।
স্ট্যাক ট্রেসের দ্বিতীয় লাইনে সোর্স ফাইলের ক্লাস, পদ্ধতি, ফাইল ও লাইন নম্বর দেখানো হয়, যেখানে ব্যতিক্রম ঘটেছে। কল করা প্রতিটি ফাংশনের জন্য, অন্য একটি লাইন পূর্ববর্তী কল সাইট (স্ট্যাক ফ্রেম বলা হয়) দেখায়।
স্ট্যাকের উপরের দিকে গিয়ে এবং কোড পরীক্ষা করে, আপনি এমন একটি জায়গা খুঁজে পেতে পারেন যা ভুল ভ্যালু পাস করছে। আপনার কোড স্ট্যাক ট্রেসে দেখা না গেলে, সম্ভবত আপনি কোথাও অ্যাসিঙ্ক্রোনাস অপারেশনে ভুল প্যারামিটার পাস করেছেন। আপনি প্রায়শই স্ট্যাক ট্রেসের প্রতিটি লাইন পরীক্ষা করে, আপনার ব্যবহার করা যেকোনও API ক্লাস খুঁজে এবং আপনার পাস করা প্যারামিটার সঠিক কিনা এবং আপনি অনুমোদিত জায়গা থেকে এটি কল করেছেন কিনা তা কনফার্ম করে কী ঘটেছে তা বুঝতে পারবেন।
C এবং C++ কোড সহ অ্যাপের জন্য স্ট্যাক ট্রেস প্রায় একই রকমভাবে কাজ করে।
*** *** *** *** *** *** *** *** *** *** *** *** *** *** *** ***
Build fingerprint: 'google/foo/bar:10/123.456/78910:user/release-keys'
ABI: 'arm64'
Timestamp: 2020-02-16 11:16:31+0100
pid: 8288, tid: 8288, name: com.example.testapp  >>> com.example.testapp <<<
uid: 1010332
signal 11 (SIGSEGV), code 1 (SEGV_MAPERR), fault addr 0x0
Cause: null pointer dereference
    x0  0000007da81396c0  x1  0000007fc91522d4  x2  0000000000000001  x3  000000000000206e
    x4  0000007da8087000  x5  0000007fc9152310  x6  0000007d209c6c68  x7  0000007da8087000
    x8  0000000000000000  x9  0000007cba01b660  x10 0000000000430000  x11 0000007d80000000
    x12 0000000000000060  x13 0000000023fafc10  x14 0000000000000006  x15 ffffffffffffffff
    x16 0000007cba01b618  x17 0000007da44c88c0  x18 0000007da943c000  x19 0000007da8087000
    x20 0000000000000000  x21 0000007da8087000  x22 0000007fc9152540  x23 0000007d17982d6b
    x24 0000000000000004  x25 0000007da823c020  x26 0000007da80870b0  x27 0000000000000001
    x28 0000007fc91522d0  x29 0000007fc91522a0
    sp  0000007fc9152290  lr  0000007d22d4e354  pc  0000007cba01b640

backtrace:
  #00  pc 0000000000042f89  /data/app/com.example.testapp/lib/arm64/libexample.so (com::example::Crasher::crash() const)
  #01  pc 0000000000000640  /data/app/com.example.testapp/lib/arm64/libexample.so (com::example::runCrashThread())
  #02  pc 0000000000065a3b  /system/lib/libc.so (__pthread_start(void*))
  #03  pc 000000000001e4fd  /system/lib/libc.so (__start_thread)
আপনি যদি নেটিভ স্ট্যাক ট্রেসে ক্লাস এবং ফাংশন-লেভেল তথ্য দেখতে না পান, তাহলে আপনাকে হয়ত একটি নেটিভ ডিবাগ সিম্বলস ফাইল তৈরি করতে এবং এটি Google Play Console-এ আপলোড করতে হবে। আরও তথ্যের জন্য, ক্র্যাশ স্ট্যাক ট্রেস ডিঅবফাসকেট করুন দেখুন। নেটিভ ক্র্যাশ সম্পর্কে সাধারণ তথ্যের জন্য, নেটিভ ক্র্যাশ ডায়াগনসিস করা দেখুন।
ক্র্যাশ রিপ্রোডিউস করার ব্যাপারে পরামর্শ
শুধু এমুলেটর চালু করে বা আপনার ডিভাইস কম্পিউটারের সাথে কানেক্ট করে সমস্যাটি পুনরুৎপাদন করা সম্ভব নাও হতে পারে। ডেভেলপমেন্ট এনভায়রনমেন্টে সাধারণত ব্যান্ডউইথ, মেমরি ও স্টোরেজের মতো আরও রিসোর্স থাকে। কোন রিসোর্স কম আছে তা নির্ধারণ করতে ব্যতিক্রমের ধরন ব্যবহার করুন অথবা Android-এর ভার্সন, ডিভাইসের ধরন বা আপনার অ্যাপের ভার্সনের মধ্যে সম্পর্ক খুঁজে বের করুন।
মেমরি সংক্রান্ত সমস্যা
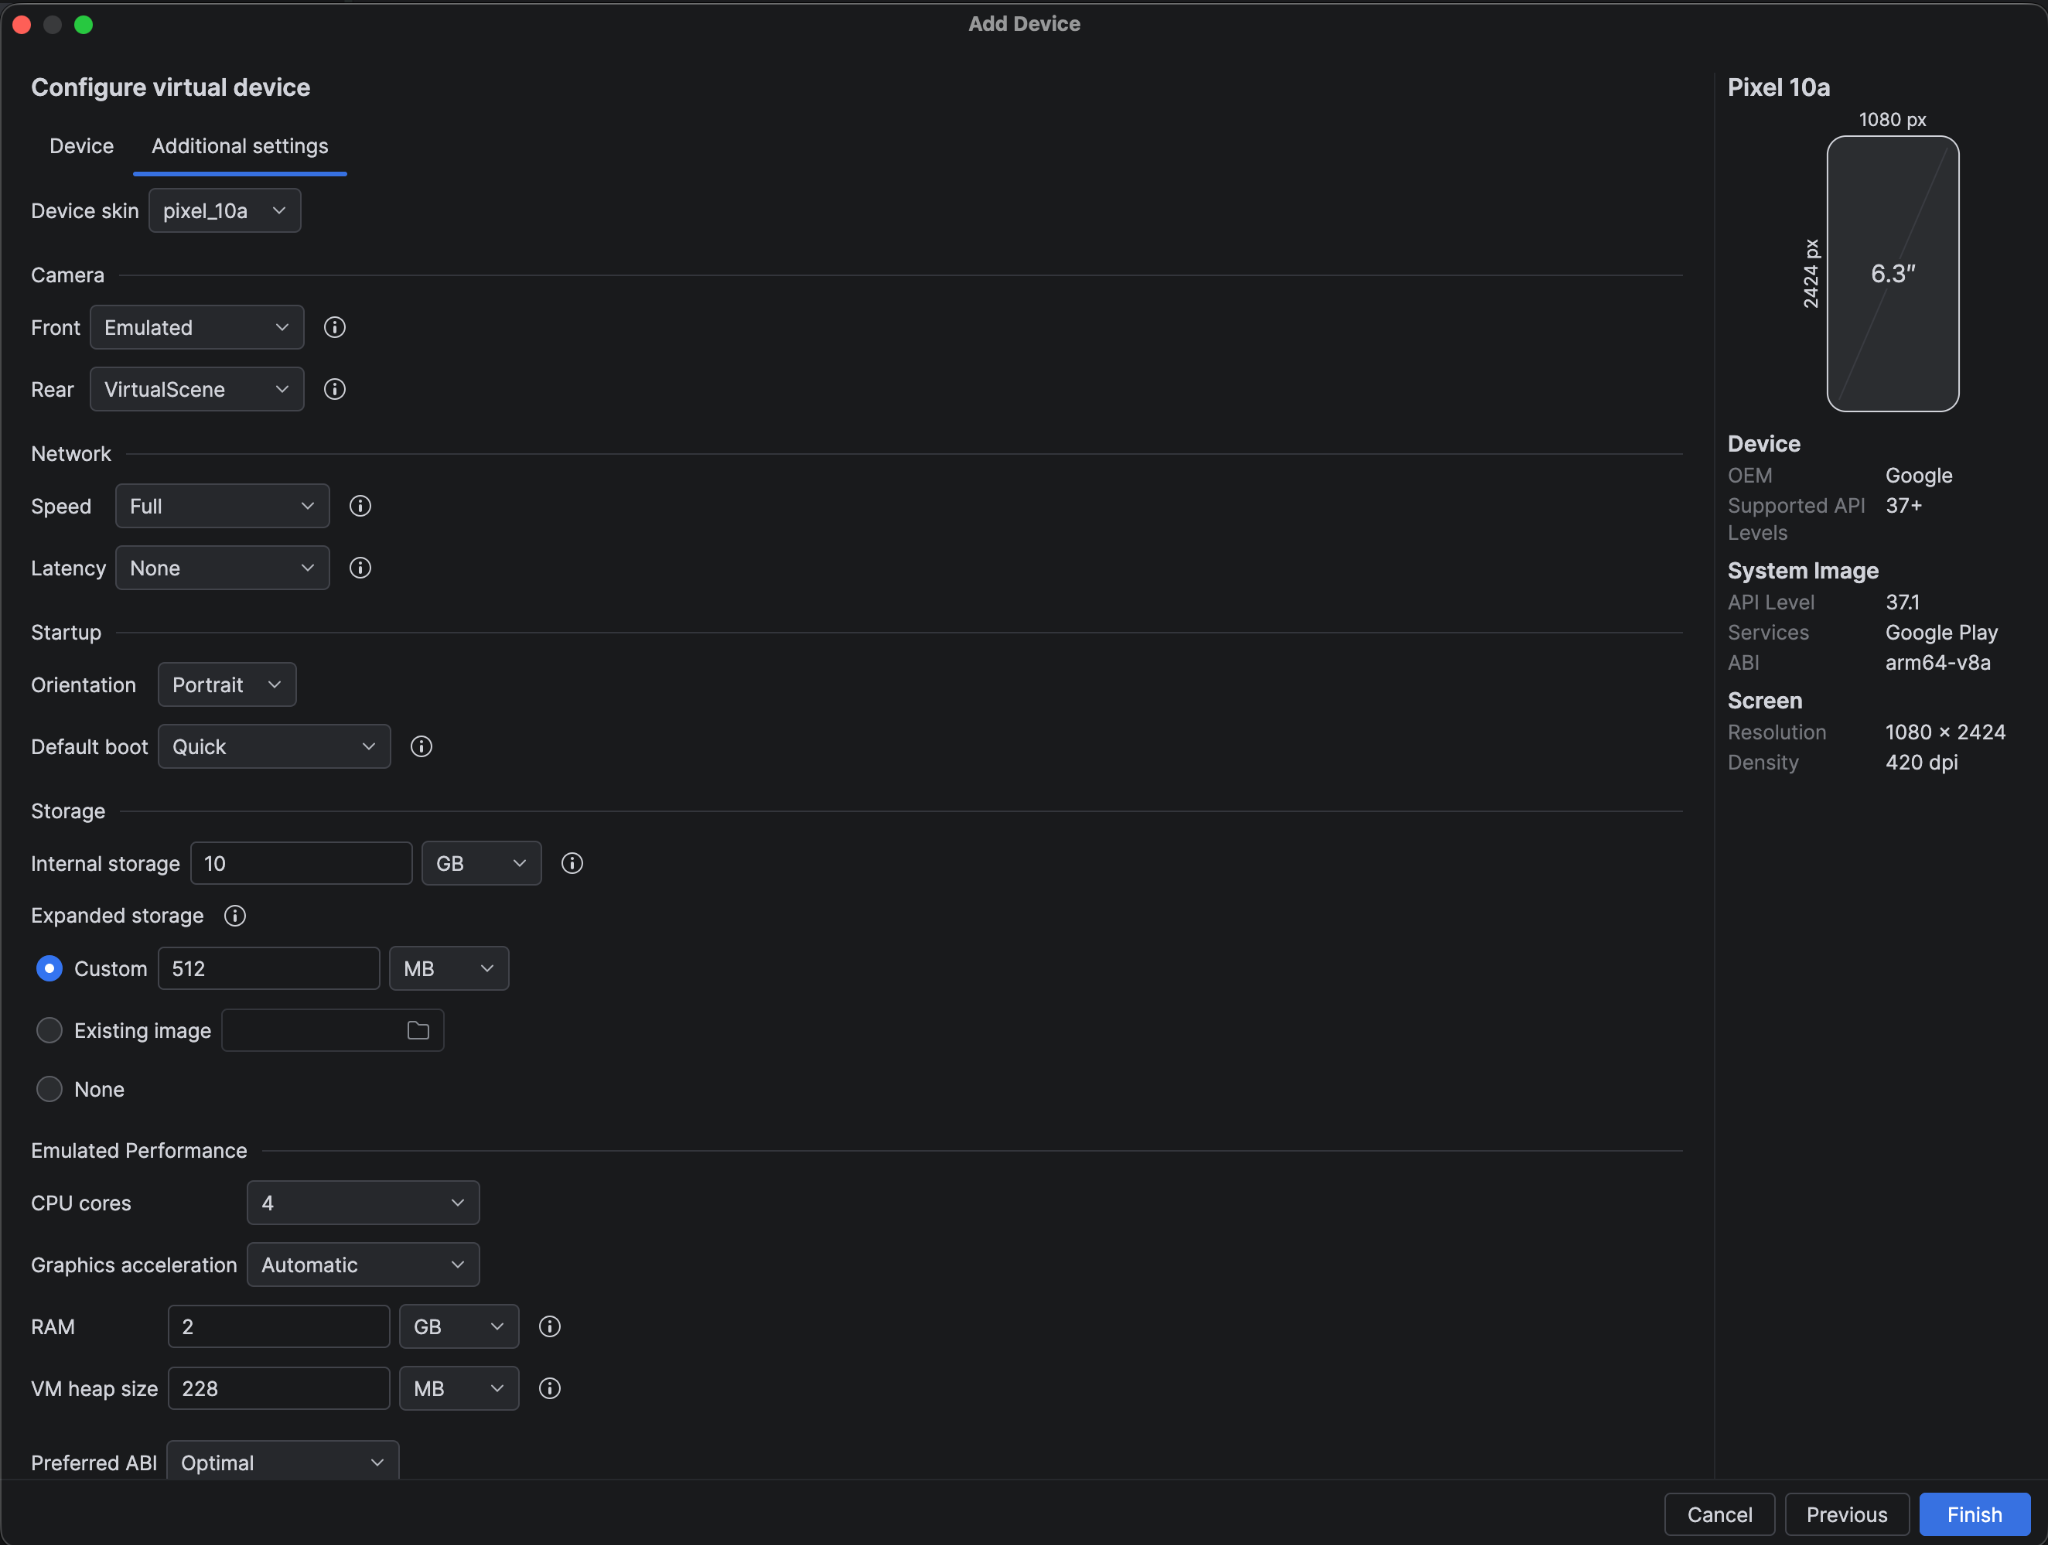
আপনার কাছে OutOfMemoryError থাকলে, আপনি কম মেমরি ক্ষমতা সহ একটি এমুলেটর তৈরি করতে পারেন
যা দিয়ে পরীক্ষা করতে পারবেন। ছবি ২-এ AVD ম্যানেজার সেটিংস দেখানো হয়েছে, যেখানে
আপনি ডিভাইসের মেমরির পরিমাণ নিয়ন্ত্রণ করতে পারবেন।
নেটওয়ার্কিং এক্সেপশন
ব্যবহারকারীরা ঘন ঘন মোবাইল বা ওয়াই-ফাই নেটওয়ার্ক কভারেজের মধ্যে বা বাইরে যান, তাই অ্যাপ্লিকেশন নেটওয়ার্কের ব্যতিক্রমকে সাধারণত সমস্যা হিসেবে বিবেচনা করা উচিত নয়, বরং অপ্রত্যাশিতভাবে ঘটা স্বাভাবিক অপারেটিং পরিস্থিতি হিসেবে বিবেচনা করা উচিত।
আপনাকে যদি নেটওয়ার্ক ব্যতিক্রম, যেমন
UnknownHostException, আবার তৈরি করতে হয়, তাহলে আপনার অ্যাপ্লিকেশন নেটওয়ার্ক ব্যবহার করার চেষ্টা করার সময়
বিমান মোড চালু করে দেখুন।
অন্য একটি বিকল্প হল এমুলেটরে নেটওয়ার্কের কোয়ালিটি কমানো। এর জন্য
নেটওয়ার্ক স্পিড এমুলেশন, নেটওয়ার্ক ডিলে বা দুটিই বেছে নিতে হবে। আপনি AVD ম্যানেজারে
স্পিড এবং লেটেন্সি সেটিংস ব্যবহার করতে পারেন অথবা -netdelay এবং -netspeed ফ্ল্যাগ সহ এমুলেটর
চালু করতে পারেন, যেমনটি নিম্নলিখিত
কমান্ড-লাইন উদাহরণে দেখানো হয়েছে:
emulator -avd [your-avd-image] -netdelay 20000 -netspeed gsm
এই উদাহরণে, সব নেটওয়ার্ক অনুরোধে ২০ সেকেন্ডের বিলম্ব এবং ১৪.৪ Kbps আপলোড ও ডাউনলোড স্পিড সেট করা হয়েছে। এমুলেটরের জন্য কমান্ড-লাইন বিকল্প সম্পর্কে আরও তথ্যের জন্য, কমান্ড লাইন থেকে এমুলেটর শুরু করুন দেখুন।
logcat-এর মাধ্যমে পড়া
ক্র্যাশ হওয়া অ্যাপটি আবার চালু করতে পারলে, আপনি logcat-এর মতো টুল ব্যবহার করে
আরও তথ্য পেতে পারেন।
সিস্টেমের অন্যান্য লগ মেসেজের সাথে আপনি আর কোন কোন লগ মেসেজ প্রিন্ট করেছেন তা logcat আউটপুট থেকে দেখতে পাবেন। আপনি যোগ করেছেন এমন অতিরিক্ত Log
স্টেটমেন্ট বন্ধ করতে ভুলবেন না কারণ আপনার অ্যাপ চলাকালীন সেগুলি প্রিন্ট করলে CPU এবং ব্যাটারি
নষ্ট হয়।
কোনও পয়েন্টার এক্সেপশন নেই-এর কারণে হওয়া ক্র্যাশ আটকান
কোনও পয়েন্টার এক্সেপশন নেই (রানটাইম সমস্যার ধরন
NullPointerException দ্বারা শনাক্ত করা হয়) সমস্যাটি তখন হয় যখন আপনি এমন কোনও অবজেক্ট অ্যাক্সেস করার চেষ্টা করেন যা
নাল, সাধারণত এর পদ্ধতিগুলি চালু করে বা এর মেম্বারদের অ্যাক্সেস করে। Google Play-তে অ্যাপ ক্র্যাশ করার সবচেয়ে বড় কারণ হল
কোনও পয়েন্টার এক্সেপশন নেই। null-এর উদ্দেশ্য হল অবজেক্টটি যে নেই তা বোঝানো - যেমন, এটি এখনও তৈরি বা অ্যাসাইন করা হয়নি।
কোনও পয়েন্টার এক্সেপশন নেই এড়াতে, আপনাকে নিশ্চিত করতে হবে যে আপনি যে অবজেক্ট রেফারেন্স নিয়ে কাজ করছেন তা নন-নাল পদ্ধতি কল করার আগে বা তাদের মেম্বারদের অ্যাক্সেস করার চেষ্টা করার আগে। অবজেক্ট রেফারেন্স null হলে, এই পরিস্থিতি ভালোভাবে ম্যানেজ করুন (যেমন, অবজেক্ট রেফারেন্সে কোনও অপারেশন করার আগে পদ্ধতি থেকে বেরিয়ে আসুন এবং ডিবাগ লগে তথ্য লিখুন)।
কারণ আপনি কল করা প্রতিটি মেথডের প্রতিটি প্যারামিটারের জন্য নাল চেক করতে চান না, আপনি IDE বা অবজেক্টের প্রকারের উপর নির্ভর করতে পারেন যা নালেবিলিটি চিহ্নিত করে।
Kotlin
Kotlin-এ নালিবিলিটি
হল টাইপ সিস্টেমের অংশ। যেমন, কোনও ভেরিয়েবলকে শুরু থেকেই নালেবেল বা নন-নালেবেল হিসেবে ঘোষণা করতে হবে। নালেবেল টাইপ ? দিয়ে চিহ্নিত করা হয়:
// non-null
var s: String = "Hello"

// null
var s: String? = "Hello"
নন-নালেবেল ভেরিয়েবেলে নাল ভ্যালু অ্যাসাইন করা যায় না এবং নালেবেল ভেরিয়েবেল নন-নাল হিসেবে ব্যবহার করার আগে নালেবিলিটির জন্য চেক করতে হয়।
আপনি যদি স্পষ্টভাবে নাল চেক করতে না চান, তাহলে আপনি ?. নিরাপদ কল
অপারেটর ব্যবহার করতে পারেন:
val length: Int? = string?.length  // length is a nullable int
                                   // if string is null, then length is null
পেশাদার পদ্ধতি হিসেবে, নালেবেল অবজেক্টের জন্য নাল কেস অ্যাড্রেস করতে ভুলবেন না,
নাহলে আপনার অ্যাপ অপ্রত্যাশিত অবস্থায় চলে যেতে পারে। NullPointerException-এর কারণে আপনার অ্যাপ্লিকেশন আর ক্র্যাশ না করলে,
আপনি জানতে পারবেন না যে এই সমস্যাগুলি রয়েছে।
নাল চেক করার কিছু উপায় নিচে দেওয়া হল:
ifটি পরীক্ষাval length = if(string != null) string.length else 0স্মার্ট-কাস্ট এবং নাল চেকের কারণে, Kotlin কম্পাইলার জানে যে স্ট্রিং ভ্যালু নন-নাল, তাই এটি আপনাকে সরাসরি রেফারেন্স ব্যবহার করতে দেয়, নিরাপদ কল অপারেটরের প্রয়োজন ছাড়াই।
-
এই অপারেটর আপনাকে "অবজেক্টটি নন-নাল হলে, অবজেক্টটি ফেরত দিন; অন্যথায়, অন্য কিছু ফেরত দিন" উল্লেখ করতে দেয়।
val length = string?.length ?: 0
আপনি এখনও Kotlin-এ NullPointerException পেতে পারেন। নিচে সবচেয়ে সাধারণ পরিস্থিতিগুলি
উল্লেখ করা হল:
- আপনি যখন স্পষ্টভাবে একটি
NullPointerExceptionথ্রো করছেন। - আপনি যখন
null assertion
!!অপারেটর ব্যবহার করছেন। এই অপারেটর যেকোনও ভ্যালুকে নন-নাল টাইপে কনভার্ট করে, ভ্যালু নাল হলেNullPointerExceptionথ্রো করে। - কোনও প্ল্যাটফর্মের ধরনের নাল রেফারেন্স অ্যাক্সেস করার সময়।
প্ল্যাটফর্মের ধরন
প্ল্যাটফর্মের ধরন হল Java থেকে আসা অবজেক্ট ডিক্লারেশন। এই ধরনের ডেটা বিশেষভাবে ট্রিট করা হয়; নাল চেক এনফোর্স করা হয় না, তাই নন-নাল গ্যারেন্টি Java-র মতোই। আপনি কোনও প্ল্যাটফর্ম টাইপ রেফারেন্স অ্যাক্সেস করলে, Kotlin কম্পাইল টাইম সমস্যা তৈরি করে না, তবে এইসব রেফারেন্সের কারণে রানটাইম সমস্যা হতে পারে। Kotlin ডকুমেন্টেশন থেকে নিম্নলিখিত উদাহরণটি দেখুন:
val list = ArrayList<String>() // non-null (constructor result) list.add("Item")
val size = list.size // non-null (primitive int) val item = list[0] // platform
type inferred (ordinary Java object) item.substring(1) // allowed, may throw an
                                                       // exception if item == null
Kotlin ভেরিয়েবলে প্ল্যাটফর্ম ভ্যালু অ্যাসাইন করা হলে, Kotlin টাইপ ইনফারেন্সের উপর নির্ভর করে অথবা আপনি কী ধরনের ভ্যালু আশা করছেন তা নির্ধারণ করতে পারেন। Java থেকে আসা রেফারেন্সের সঠিক নালিবিলিটি স্ট্যাটাস নিশ্চিত করার সবচেয়ে ভালো উপায় হল আপনার Java কোডে নালিবিলিটি অ্যানোটেশন (যেমন, @Nullable) ব্যবহার করা। Kotlin কম্পাইলার
এই রেফারেন্সগুলিকে প্ল্যাটফর্ম টাইপ হিসেবে নয়, বরং প্রকৃত নালেবেল বা নন-নালেবেল টাইপ হিসেবে
উপস্থাপন করবে।
প্রয়োজন অনুযায়ী Java Jetpack API-কে @Nullable বা @NonNull দিয়ে অ্যানোটেট করা হয়েছে,
এবং Android 11 SDK-এর ক্ষেত্রেও একই পদ্ধতি অবলম্বন করা হয়েছে।
এই SDK থেকে আসা ধরন, যা Kotlin-এ ব্যবহার করা হয়, তা সঠিক নালেবেল বা নন-নালেবেল ধরন হিসেবে
উপস্থাপিত হবে।
Kotlin-এর টাইপ সিস্টেম NullPointerException ক্র্যাশ উল্লেখযোগ্যভাবে কমায়। যেমন,
যে বছর Google Home অ্যাপ নতুন ফিচার ডেভেলপমেন্ট Kotlin-এ মাইগ্রেট করে, সেই বছর
কোনও পয়েন্টার এক্সেপশন নেই-এর কারণে হওয়া ক্র্যাশ ৩০% কমে যায়।